

L’analyse de sécurité, y compris Fix All, est disponible dans tous les plans, y compris le plan gratuit.
Lancer une analyse
Pour lancer une analyse de sécurité :- Cliquez sur Dashboard dans votre éditeur d’application.
- Cliquez sur Security.
- Cliquez sur Run Security Scan.
- Examinez les problèmes trouvés par l’analyse. Passez de la vue Cards à la vue Table, et utilisez les menus déroulants pour accéder à un groupe de problèmes ou à un niveau de gravité.
- Appliquez les correctifs :
- Cliquez sur Fix all issues pour appliquer tous les correctifs recommandés en une fois, ou sur Fix All sur un groupe pour corriger uniquement ce groupe.
- Sélectionnez des problèmes précis et cliquez sur Fix selected pour corriger uniquement ceux de votre choix.
- Développez un problème individuel pour l’examiner et le corriger séparément. Les boutons par problème apparaissent dans la vue Cards.
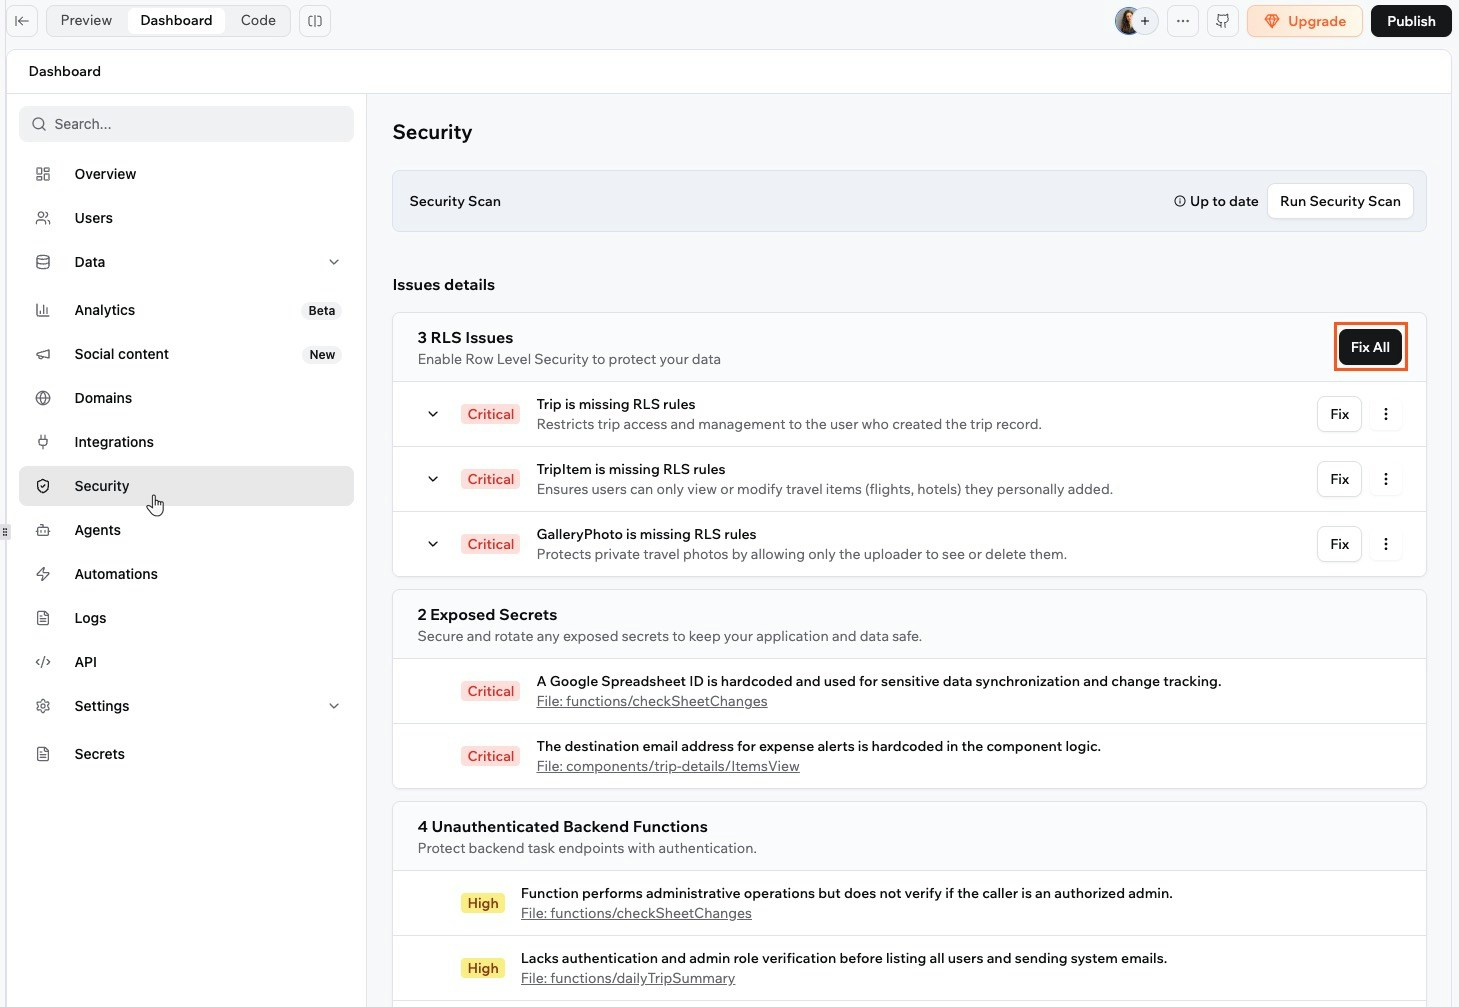
Running a security scan on your app
Comprendre les résultats de l’analyse
L’analyse vérifie 7 types de problèmes.Problèmes de permissions de données
Elles apparaissent lorsqu’une table de données ne comporte pas de règles de permission, ou lorsque les personnes ont plus d’accès qu’elles ne le devraient. Chaque problème indique la table concernée, une description du problème et un tableau de règles recommandées. Cliquez sur Fix All pour appliquer les recommandations, ou cliquez sur la table pour personnaliser les permissions manuellement.Secrets exposés
Ils apparaissent lorsque des clés d’API, mots de passe ou jetons sont trouvés à un endroit où les visiteurs de l’application pourraient y accéder. Toute personne qui les trouve pourrait les utiliser pour accéder à vos services ou données externes. Pour corriger un identifiant exposé, retirez-le de la zone concernée et stockez-le en lieu sûr. Collez le problème dans le chat IA en mode Discuss pour obtenir des instructions pas à pas.Fonctions backend non authentifiées
Elles apparaissent lorsqu’une partie de votre application qui s’exécute en arrière-plan transmet des données sans d’abord vérifier l’identité de la personne. Par exemple, en renvoyant les détails de compte d’une personne sans vérifier qu’elle est connectée. Collez le problème dans le chat IA en mode Discuss et il vous guidera pour le corriger.Protection des crédits
Ils apparaissent lorsque les fonctionnalités de votre application qui consomment des crédits, comme l’IA, la génération d’images ou l’e-mail, sont accessibles directement depuis l’extérieur de votre application. Une personne qui les trouve pourrait les exécuter et dépenser vos crédits d’intégration. Le problème est intitulé Prevent unauthorized credit usage et classé High. Ce que le problème propose dépend de votre application :- Votre application peut être protégée telle quelle : cliquez sur Fix. L’accès à ces fonctionnalités est restreint tout en préservant l’accès que votre application autorise déjà, donc son fonctionnement ne change pas.
- Certaines fonctionnalités sont accessibles depuis le mauvais endroit : cliquez sur Resolve with AI. Ces appels sont déplacés dans le backend de votre application, qui est mise à jour pour les utiliser à cet endroit. Testez les parcours concernés, puis relancez l’analyse.
- Votre application publiée est en retard : si vos dernières modifications sont prêtes mais que votre application en ligne exécute encore une version plus ancienne, le problème affiche Publish changes before protecting credits. Cliquez sur Publish changes, puis relancez l’analyse.
Dépendances de l’application
Elles apparaissent lorsqu’une bibliothèque ou un outil tiers utilisé par votre application présente un problème de sécurité connu. Chaque problème indique un niveau de gravité (Critical, High, Medium ou Low) et la version recommandée vers laquelle effectuer la mise à niveau. Parfois, il n’y a pas de version vers laquelle migrer, car aucun correctif n’a encore été publié pour la vulnérabilité. Ces problèmes proposent Resolve with AI à la place d’une version. Cette option envoie le paquet et ses vulnérabilités à votre chat IA, qui cherche un remplacement sécurisé et l’applique. Relancez ensuite l’analyse pour confirmer que le problème a disparu.Vulnérabilités du code
Elles apparaissent lorsque l’analyse examine le code de votre application et trouve des schémas exploitables, comme des contrôles d’accès manquants, une gestion non sécurisée des saisies utilisateur ou des données sensibles mal protégées. Chaque problème indique un niveau de gravité (Critical, High, Medium ou Low) et le fichier concerné. Développez un problème pour voir le détail :- Impact : ce que quelqu’un pourrait faire avec cette faiblesse.
- Catégorie de sécurité : les classifications du secteur correspondantes, comme une catégorie du Top 10 OWASP et un numéro CWE.
- Preuve : la partie de votre code à l’origine du constat.
- Scénario d’attaque : une démonstration de la façon dont elle pourrait être exploitée.
- Correctif suggéré : la modification à effectuer, que vous pouvez développer quand vous êtes prêt à agir.
Recommandations d’en-têtes de sécurité
Ils apparaissent lorsqu’il manque à votre application des protections au niveau du navigateur recommandées par l’analyse en fonction du profil de risque de votre application. Par exemple, si votre application gère la connexion ou les paiements, les en-têtes manquants sont signalés comme de gravité élevée. Chaque problème indique le niveau de gravité et un bouton Fix qui active immédiatement l’en-tête. Vous pouvez aussi activer ces en-têtes à tout moment sans lancer d’analyse au préalable. L’analyse vérifie 2 en-têtes :- Block iframe embedding (X-Frame-Options) : Empêche l’affichage de votre application dans un iframe sur un autre site. Cela protège contre les attaques de clickjacking, où quelqu’un piège un utilisateur en lui faisant cliquer sur quelque chose dans votre application sans s’en rendre compte. Cliquer sur Fix définit l’intégration de votre application sur No one.
- Restrict unused browser features (Permissions-Policy) : Limite les fonctionnalités du navigateur auxquelles votre application peut accéder, comme la caméra, le micro et la localisation. Les restreindre réduit la surface d’attaque de votre application si elle n’en a pas besoin.
Important :
- Si votre espace de travail a une politique d’intégration, votre application la suit, et vous pouvez seulement rendre l’intégration plus stricte.
- Si vous aviez déjà activé Prevent Embedding, votre application est désormais définie sur No one. Rien n’a donc changé.
- Cliquez sur Dashboard dans votre éditeur d’application.
- Cliquez sur Security.
- Cliquez sur Advanced Security en haut à droite.
- Sous Security Headers, choisissez Anyone, Only these sites ou No one, et activez ou désactivez Restrict Browser Features.
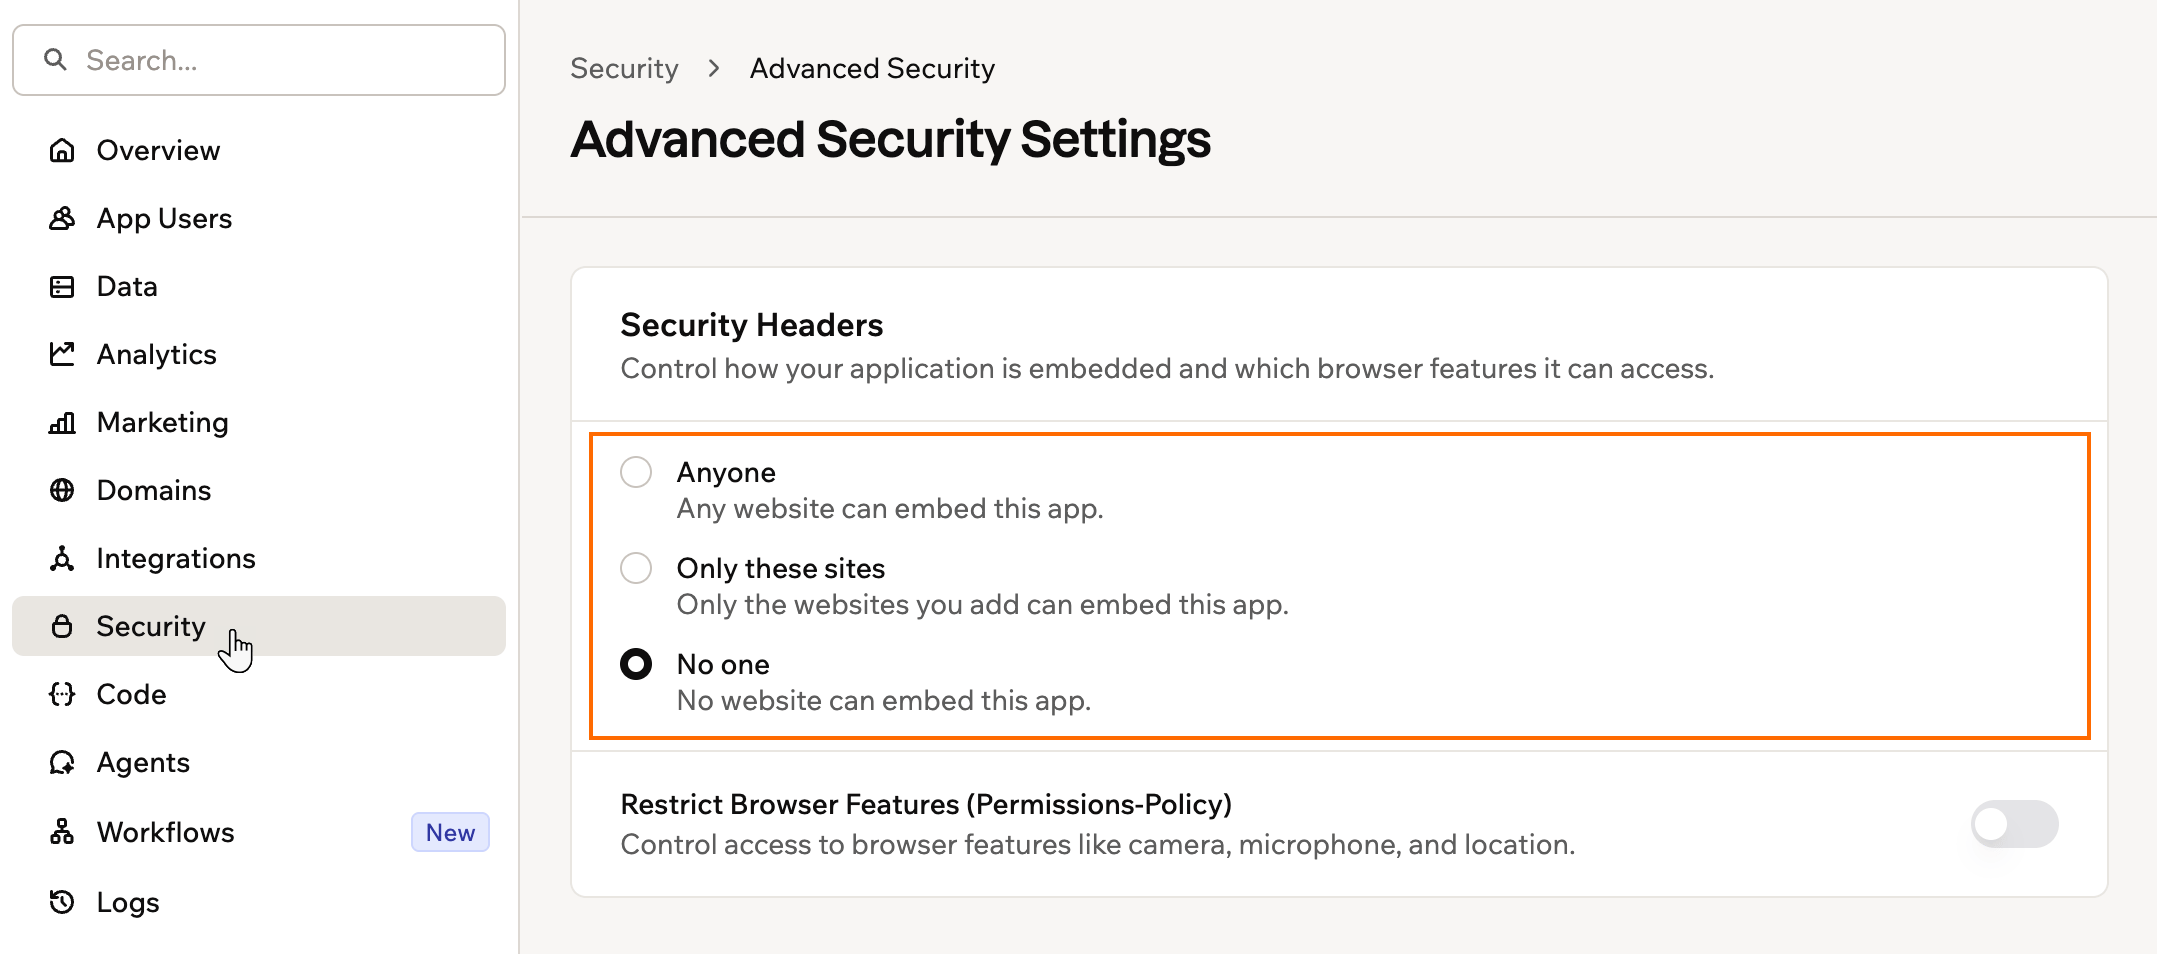
Advanced Security Settings dans Base44
FAQ
À quelle fréquence dois-je lancer l'analyse de sécurité ?
À quelle fréquence dois-je lancer l'analyse de sécurité ?
Lancez l’analyse avant la première publication de votre application, et à chaque modification importante, comme l’ajout de nouvelles tables de données, la mise à jour des permissions ou la connexion de nouvelles intégrations. L’onglet Security affiche un avertissement obsolète lorsque vos résultats d’analyse ne sont plus à jour, pour vous indiquer quand la relancer.
Comment me connecter de façon sécurisée à des API tierces ?
Comment me connecter de façon sécurisée à des API tierces ?
Gérez toutes les requêtes vers des services tiers dans des fonctions backend et stockez les clés d’API via la gestion des secrets. Ainsi, les identifiants ne se trouvent pas à des endroits où les visiteurs de votre application pourraient les trouver.
Mes tables de données sont-elles chiffrées ?
Mes tables de données sont-elles chiffrées ?
Toutes les tables de données et les applications privées sont chiffrées. En revanche, les données ne sont pas chiffrées de bout en bout, ce qui signifie que les administrateurs Base44 peuvent y accéder si nécessaire.
Cette page a été traduite par IA. Pour les informations les plus précises et à jour, consultez la version anglaise.