

A análise de segurança, incluindo Fix All, está disponível em todos os planos, incluindo o plano gratuito.
Executando uma análise
Para executar uma análise de segurança:- Clique em Dashboard no editor do seu app.
- Clique em Security.
- Clique em Run Security Scan.
- Revise os problemas que a análise encontra. Alterne entre as visualizações Cards e Table e use os menus suspensos para ir direto a um grupo de problemas ou a um nível de severidade.
- Aplique as correções:
- Clique em Fix all issues para aplicar todas as correções recomendadas de uma vez, ou em Fix All em um grupo para corrigir apenas esse grupo.
- Selecione problemas específicos e clique em Fix selected para corrigir apenas os que você escolher.
- Expanda um problema individual para revisá-lo e corrigi-lo separadamente. Os botões por problema aparecem na visualização Cards.
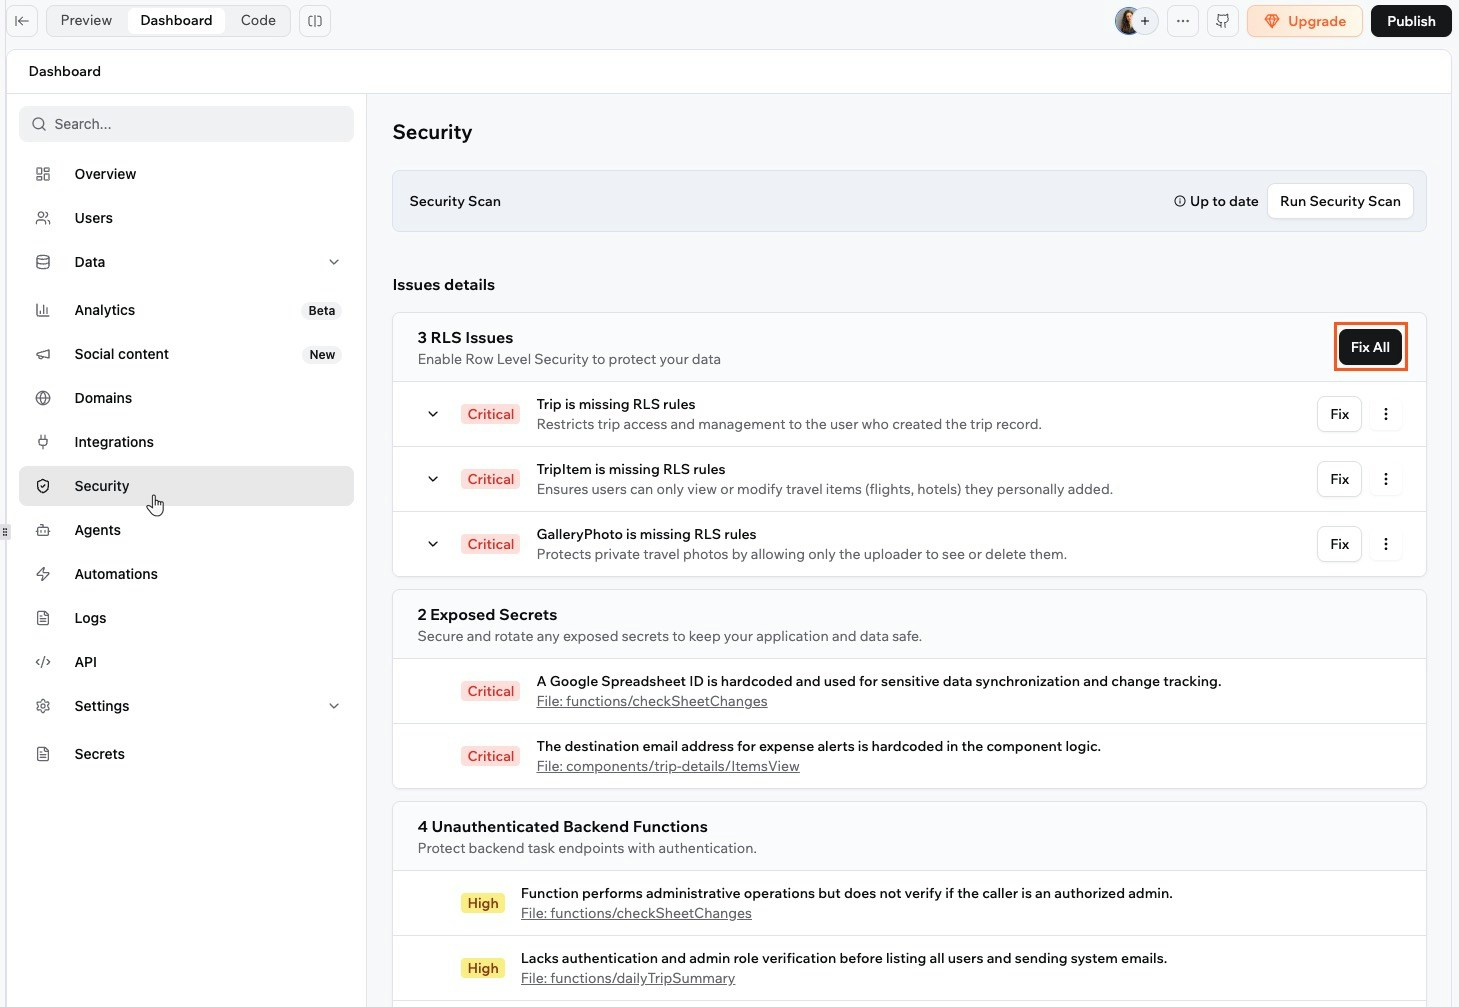
Executando uma análise de segurança no seu app
Entendendo os resultados da análise
A análise verifica 7 tipos de problemas.Problemas de permissão de dados
Aparecem quando uma tabela de dados não tem regras de permissão ou quando pessoas têm mais acesso do que deveriam. Cada problema mostra a tabela afetada, uma descrição do problema e uma tabela de regras recomendadas. Clique em Fix All para aplicar as recomendações ou clique na tabela para personalizar as permissões manualmente.Segredos expostos
Aparecem quando chaves de API, senhas ou tokens são encontrados em algum lugar onde visitantes do app podem acessá-los. Qualquer pessoa que encontre essas credenciais pode usá-las para acessar seus serviços externos ou dados. Para corrigir uma credencial exposta, remova-a da área afetada e guarde-a com segurança. Cole o problema no chat de IA em modo Discuss para receber instruções passo a passo.Backend functions não autenticadas
Aparecem quando uma parte do seu app que roda nos bastidores entrega dados sem verificar quem é a pessoa primeiro. Por exemplo, retornar detalhes da conta de alguém sem confirmar que essa pessoa está logada. Cole o problema no chat de IA em modo Discuss e ele vai guiar você pela correção.Proteção de créditos
Aparecem quando os recursos do seu app que consomem créditos, como IA, geração de imagens ou e-mail, podem ser acessados diretamente de fora do app. Alguém que os encontre pode executá-los e gastar seus créditos de integração. O problema tem o título Prevent unauthorized credit usage e é classificado como High. O que o problema oferece depende do seu app:- Seu app pode ser protegido como está: clique em Fix. Ele restringe o acesso a esses recursos preservando o acesso que seu app já permite, então não muda como seu app funciona.
- Alguns recursos podem ser acessados do lugar errado: clique em Resolve with AI. Ele move essas chamadas para o backend do seu app e atualiza o app para usá-las lá. Teste os fluxos afetados e execute a análise novamente.
- Seu app publicado está desatualizado: se suas mudanças mais recentes estão prontas, mas seu app ao vivo ainda roda uma versão antiga, o problema exibe Publish changes before protecting credits. Clique em Publish changes e execute a análise novamente.
Dependências do app
Aparecem quando uma biblioteca ou ferramenta de terceiros que seu app usa tem um problema de segurança conhecido. Cada problema inclui um nível de severidade (Critical, High, Medium ou Low) e a versão recomendada para atualizar. Às vezes não há versão para atualizar, porque ainda não foi lançada uma correção para a vulnerabilidade. Esses problemas oferecem Resolve with AI em vez de uma versão. Ele envia o pacote e suas vulnerabilidades para o chat de IA, que procura um substituto seguro e o aplica. Execute a análise novamente depois para confirmar que o problema desapareceu.Vulnerabilidades de código
Aparecem quando a análise examina o código do seu próprio app e encontra padrões que poderiam ser explorados, como verificações de acesso ausentes, tratamento inseguro de entradas do usuário ou dados sensíveis que não estão devidamente protegidos. Cada problema mostra um nível de severidade (Critical, High, Medium ou Low) e o arquivo afetado. Expanda um problema e ele se divide em:- Impacto: o que alguém poderia fazer com a fraqueza.
- Categoria de segurança: as classificações do setor a que ele corresponde, como uma categoria do OWASP Top 10 e um número CWE.
- Evidência: a parte do seu código que causou a detecção.
- Cenário de ataque: um passo a passo de como ele poderia ser explorado.
- Correção sugerida: a mudança a fazer, que você pode expandir quando estiver pronto para agir.
Recomendações de cabeçalhos de segurança
Aparecem quando seu app não tem proteções no nível do navegador que a análise recomenda com base no perfil de risco do app. Por exemplo, se seu app tem login ou pagamentos, ele sinaliza cabeçalhos ausentes como alta severidade. Cada problema mostra o nível de severidade e um botão Fix que ativa o cabeçalho na hora. Você também pode ativar esses cabeçalhos a qualquer momento sem executar uma análise primeiro. Existem 2 cabeçalhos que a análise verifica:- Block iframe embedding (X-Frame-Options): Impede que seu app seja exibido dentro de um iframe em outro site. Isso protege contra ataques de clickjacking, em que alguém engana um usuário a clicar em algo no seu app sem perceber. Clicar em Fix define a incorporação do seu app como No one.
- Restrict unused browser features (Permissions-Policy): Limita quais recursos do navegador seu app pode acessar, como câmera, microfone e localização. Restringi-los reduz a superfície de ataque do seu app se ele não precisa deles.
Importante:
- Se o seu workspace tem uma política de incorporação, seu app a segue, e você só pode deixar a incorporação mais restrita.
- Se você ativou Prevent Embedding antes, seu app agora está definido como No one, então nada mudou.
- Clique em Dashboard no editor do seu app.
- Clique em Security.
- Clique em Advanced Security no canto superior direito.
- Em Security Headers, escolha Anyone, Only these sites ou No one, e ative ou desative Restrict Browser Features.
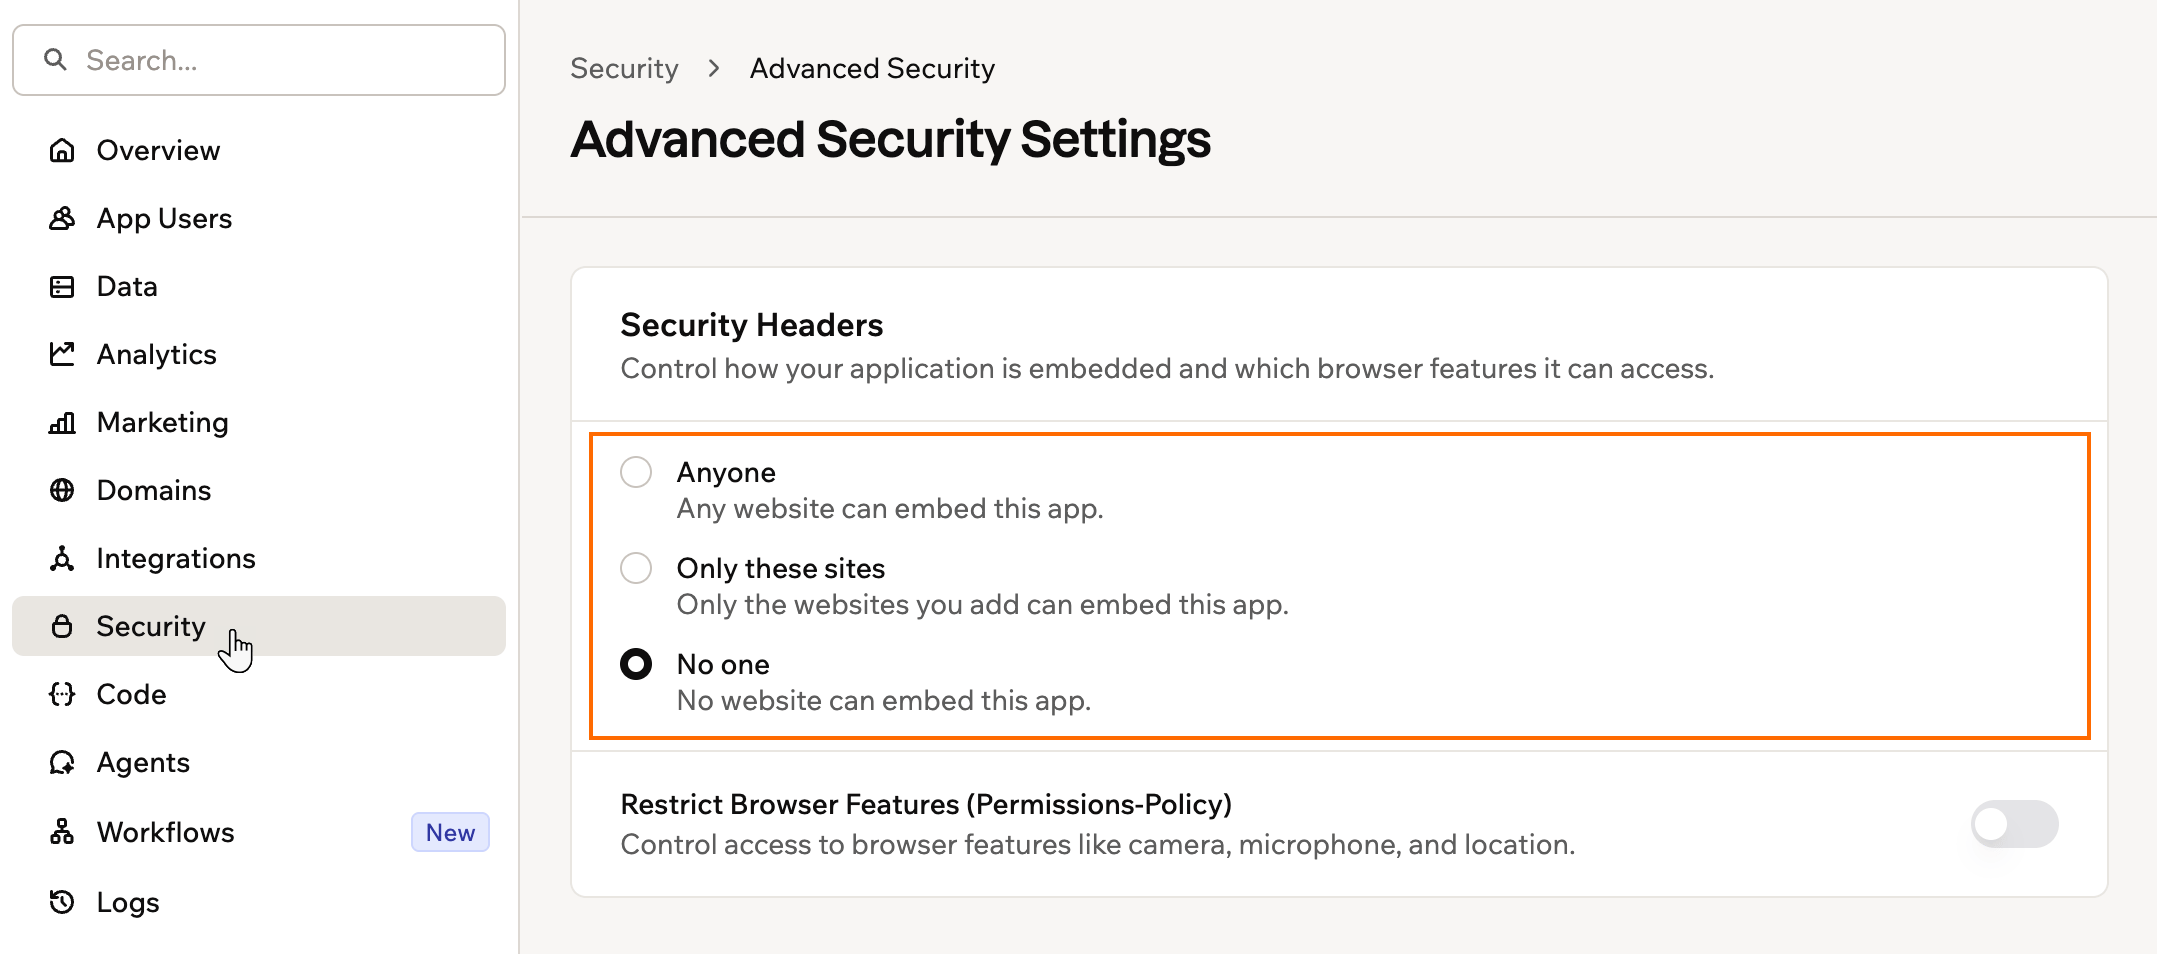
Configurações avançadas de segurança na Base44
Perguntas frequentes
Com que frequência devo executar a análise de segurança?
Com que frequência devo executar a análise de segurança?
Execute a análise antes de publicar seu app pela primeira vez, e novamente sempre que fizer mudanças significativas, como adicionar novas tabelas de dados, atualizar permissões ou conectar novas integrações. A aba Security mostra um aviso de desatualizado quando os resultados da análise já não são atuais, então você sabe quando rodá-la de novo.
Como me conecto com segurança a APIs de terceiros?
Como me conecto com segurança a APIs de terceiros?
Trate todas as requisições a serviços de terceiros em backend functions e armazene chaves de API usando gerenciamento de segredos. Isso mantém as credenciais fora de lugares onde visitantes do app poderiam encontrá-las.
Minhas tabelas de dados são criptografadas?
Minhas tabelas de dados são criptografadas?
Todas as tabelas de dados e apps privados são criptografados. No entanto, os dados não são criptografados de ponta a ponta, o que significa que administradores do Base44 podem acessar seus dados se necessário.
Esta página foi traduzida usando IA. Para as informações mais precisas e atualizadas, consulte a versão em inglês.