

Usando o chat de IA para definir permissões
Você não precisa configurar permissões manualmente. Diga ao chat de IA como seu app deve funcionar em linguagem simples, e ele configura as regras corretas para você. Isso funciona quando você está construindo seu app pela primeira vez e em qualquer momento depois, quando suas necessidades mudarem. Se precisar atualizar regras existentes, ele pede sua aprovação primeiro. Aqui estão alguns exemplos de prompts que você pode usar:Personalizando permissões manualmente
Se quiser revisar ou ajustar as permissões em uma tabela de dados específica, pode fazer isso na página Permissions da tabela no seu dashboard. A página abre em uma visualização somente leitura mostrando suas regras atuais. Clique em Edit para fazer mudanças. Para personalizar permissões de uma tabela de dados:- Clique em Dashboard no editor do seu app.
- Em Data, clique na tabela que quer gerenciar.
- Clique em Permissions no canto superior direito da página. Se houver problemas de permissão, você vê um ícone de aviso no botão.
- Clique em Edit para abrir o painel Configure permissions.
- Marque as caixas para as ações que você quer que cada regra cubra: Create (adicionar registros), Read (visualizar registros), Update (editar registros) e Delete (remover registros).
- Se marcar uma caixa para Entity-User Field Comparison, digite o campo desta tabela para comparar em Entity field, depois escolha a propriedade de usuário correspondente no drop-down User field.
- Se marcar uma caixa para User Property Check, escolha a propriedade do usuário no drop-down User property e defina o valor obrigatório.
- Clique em Save.

Gerenciando permissões para seus dados
Tipos de regra de permissão
Normalmente você não precisa adicionar regras manualmente. A IA as configura quando cria suas tabelas de dados, e o painel Permission recommendations sugere correções quando algo parece errado. Esta seção está aqui se você quiser entender o que cada regra faz antes de aplicar uma recomendação, ou se precisar ajustar algo específico.Como funciona Entity-User Field Comparison
Esta regra verifica se um campo do registro corresponde a uma propriedade da conta da pessoa logada. Se corresponder, o acesso é concedido. Você define 2 coisas:- Entity field: O nome de um campo que já existe nessa tabela de dados. Para encontrar os nomes dos seus campos, vá para Dashboard, clique na tabela em Data e veja as colunas listadas lá. Digite o nome do campo exatamente como aparece. Por exemplo,
assigned_toouowner_email. - User field: A propriedade da conta da pessoa logada para comparar, selecionada num drop-down. Por exemplo, o endereço de e-mail.
assigned_to que armazena o e-mail de quem a tarefa pertence. Defina Entity field como assigned_to e User field como email. Agora cada pessoa só vê as tarefas atribuídas a ela.
Você pode adicionar várias linhas de Entity-User Field Comparison se precisar comparar em mais de um par de campos.
Como funciona User Property Check
Esta regra verifica uma propriedade da conta da pessoa logada e concede acesso apenas se corresponder a um valor definido por você. Você define 2 coisas:- User property: O campo da conta a verificar, como User Role, User Email ou Full Name.
- Required value: O valor que deve corresponder. Para User Role, você pode escolher Admin ou User num drop-down. Para outros campos, você digita o valor diretamente.
Aplicando recomendações de permissão
Se a IA detectar um risco potencial na sua configuração atual, um banner Permission risks detected aparece diretamente na página da tabela de dados. Ele mostra um resumo do risco e a correção recomendada. Você pode agir nele de 2 formas:- Clique em Fix para ir direto às recomendações e aplicá-las em uma etapa.
- Clique em More details para abrir o painel completo Permission recommendations, onde você pode revisar as mudanças antes de aplicá-las.

Um problema de permissão em uma tabela

Painel de recomendações de permissão
Testando suas permissões
Depois de alterar as permissões de uma tabela, teste-as. Confirme que cada pessoa acessa apenas o que deve. O teste abre a prévia do seu app como as pessoas que você escolher. Assim, você vê suas regras do jeito que elas veem. As mudanças feitas durante o teste são salvas nos dados dessa pessoa. Por isso, teste com pessoas de exemplo sempre que puder. Para testar suas permissões:- Clique em Dashboard no editor do seu app.
- Em Data, clique na tabela que você quer testar.
- Clique em Permissions no canto superior direito da página.
- Clique em Edit, altere as regras e clique em Save. Saiba mais sobre personalizar permissões manualmente.
- Clique em Test Permissions in preview, ao lado de Edit. A prévia do seu app abre em uma página que usa essa tabela, com a lista de pessoas já aberta.
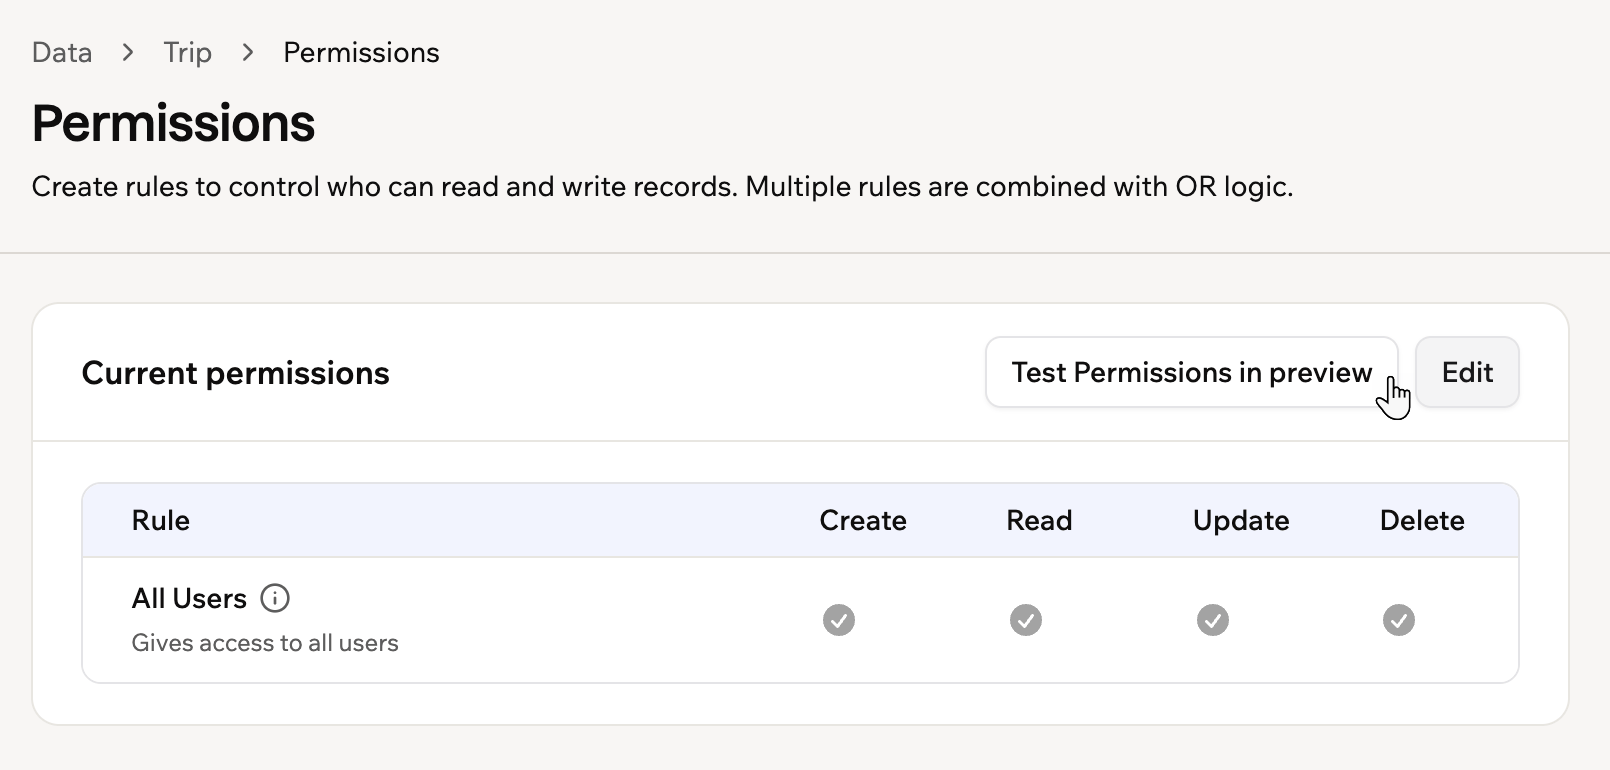
Testando suas permissões depois de salvá-las
- Selecione uma pessoa para ver o app como ela.
- Verifique o que ela pode ver e fazer. Para comparar, selecione outra pessoa no dropdown ao lado de You’re acting as.
- Clique em Exit mode quando terminar.
Exemplos de permissão por tipo de app
Não sabe como configurar permissões para seu app? Use esses cenários comuns como ponto de partida. Você também pode pedir ao chat de IA para revisar sua configuração e sugerir as regras certas.App pessoal ou de pequeno grupo (por exemplo, uma lista de tarefas compartilhada ou planejador familiar)
App pessoal ou de pequeno grupo (por exemplo, uma lista de tarefas compartilhada ou planejador familiar)
- App visibility: Private. Convide as pessoas que precisam de acesso.
- Require login: Sim.
- Permissions: Para dados que todos compartilham igualmente, nenhuma restrição é necessária. Para dados que pertencem a cada pessoa individualmente, como notas pessoais ou lembretes, use Creator Only em Read, Update e Delete para que cada pessoa só possa acessar registros que criou.
Site público com formulário de contato ou consulta (por exemplo, uma landing page de negócio)
Site público com formulário de contato ou consulta (por exemplo, uma landing page de negócio)
- App visibility: Public.
- Require login: Não.
- Permissions: Para a tabela de envios de formulário, use All Users em Create para que qualquer um possa enviar. Use User Property Check em Read, Update e Delete, restrito ao seu papel de admin, para que apenas sua equipe possa ver e gerenciar as mensagens recebidas.
Dashboard interno de equipe (por exemplo, RH, vendas ou acompanhamento de projeto)
Dashboard interno de equipe (por exemplo, RH, vendas ou acompanhamento de projeto)
- App visibility: Workspace.
- Require login: Sim.
- Permissions: Use User Property Check para restringir tabelas sensíveis, como dados de salário ou avaliações de desempenho, a um papel de gerente. Para conteúdo geral como anúncios ou recursos compartilhados, use All Users em Read para que toda a equipe possa visualizar.
Portal de usuário (por exemplo, um rastreador de despesas ou dashboard pessoal)
Portal de usuário (por exemplo, um rastreador de despesas ou dashboard pessoal)
- App visibility: Public ou Workspace, dependendo se você quer cadastro aberto ou acesso apenas por convite.
- Require login: Sim.
- Permissions: Use Creator Only em Read, Update e Delete para cada tabela de dados pessoal. Isso garante que cada pessoa só possa acessar registros que criou.
Blog ou site de conteúdo com edição privada
Blog ou site de conteúdo com edição privada
- App visibility: Public.
- Require login: Não, a menos que você queira restringir certo conteúdo.
- Permissions: Use All Users em Read para que qualquer um possa visualizar conteúdo. Use User Property Check em Create, Update e Delete, restrito ao seu papel de editor ou admin, para que apenas sua equipe possa gerenciar conteúdo.
App multi-tenant (por exemplo, uma plataforma SaaS ou sistema escolar)
App multi-tenant (por exemplo, uma plataforma SaaS ou sistema escolar)
- App visibility: Public ou Workspace, dependendo da sua configuração.
- Require login: Sim.
- Permissions: Use Entity-User Field Comparison para combinar um campo em cada registro com uma propriedade da conta da pessoa logada. Por exemplo, se cada registro tem um campo
company_ide cada conta de usuário tem uma propriedadecompany_idcorrespondente, defina Entity field comocompany_ide User field comocompany_id. Cada pessoa só vê registros que pertencem à sua empresa. Para acesso de admin dentro de um grupo, combine isso com um User Property Check no papel de admin.
Perguntas frequentes
Preciso configurar permissões eu mesmo?
Preciso configurar permissões eu mesmo?
Por que minhas permissões não estão restringindo o acesso corretamente?
Por que minhas permissões não estão restringindo o acesso corretamente?
Mudar permissões afeta pessoas que já estão usando meu app?
Mudar permissões afeta pessoas que já estão usando meu app?
Posso criar mais papéis do que apenas user e admin?
Posso criar mais papéis do que apenas user e admin?
department ou access_level) à sua tabela User e defina valores como manager ou viewer. Depois use regras User Property Check nesse campo para dar a cada papel o nível certo de acesso. Você pode pedir ao chat de IA para configurar isso para você.Posso restringir acesso a campos específicos em um registro?
Posso restringir acesso a campos específicos em um registro?
O editor de permissões está mostrando JSON em vez da matriz de regras. O que aconteceu?
O editor de permissões está mostrando JSON em vez da matriz de regras. O que aconteceu?
Alterei as permissões pela API e minha mudança desapareceu. Por quê?
Alterei as permissões pela API e minha mudança desapareceu. Por quê?