

Cómo funciona
El escaneo de Wiz se ejecuta como parte del escaneo de seguridad de tu app y se añade a las comprobaciones existentes de Base44 en lugar de reemplazarlas. Base44 ejecuta la CLI de Wiz contra el código de tu app en un sandbox aislado y de un solo uso, luego muestra los resultados en tu pestaña Security. Tus credenciales de Wiz se usan solo para ejecutar el escaneo. Wiz comprueba 2 áreas:- Dependencias (SCA): Paquetes de terceros que usa tu app que tienen vulnerabilidades conocidas.
- Código (SAST): Patrones en tu código fuente que podrían introducir un riesgo de seguridad.
Paso 1: Conectar Wiz
Conectar Wiz requiere 2 pasos: obtén tus credenciales de Wiz y luego añade el conector en Base44. Una vez conectado, cada app en el espacio de trabajo puede incluir resultados de Wiz en su escaneo de seguridad.Obtener tus credenciales
Wiz proporciona un Client ID y Client Secret cuando la integración de Base44 se instala en tu tenant. Necesitas ambos para configurar el conector en Base44. Para obtener tus credenciales de Wiz:- Instala la integración de Base44 en tu tenant de Wiz desde el portal de Wiz.
- Copia el Client ID y Client Secret que genera Wiz.
- Guarda el Client Secret en un lugar seguro, porque Wiz solo lo muestra una vez.
Añadir el conector
Una vez que tengas tus credenciales de Wiz, añade el conector en la configuración de tu espacio de trabajo. Para añadir el conector de Wiz:- Haz clic en el nombre de tu espacio de trabajo en la parte superior izquierda de tu cuenta.
- Haz clic en Settings.
- En Build tools en la barra lateral izquierda, haz clic en Connectors.
- Encuentra Wiz en Connectors For App Builders.
- Haz clic en Add.
- En el diálogo Connect Wiz, pega tu Client ID en el campo Client ID.
- Pega tu Client Secret en el campo Client Secret.
- Haz clic en Connect.
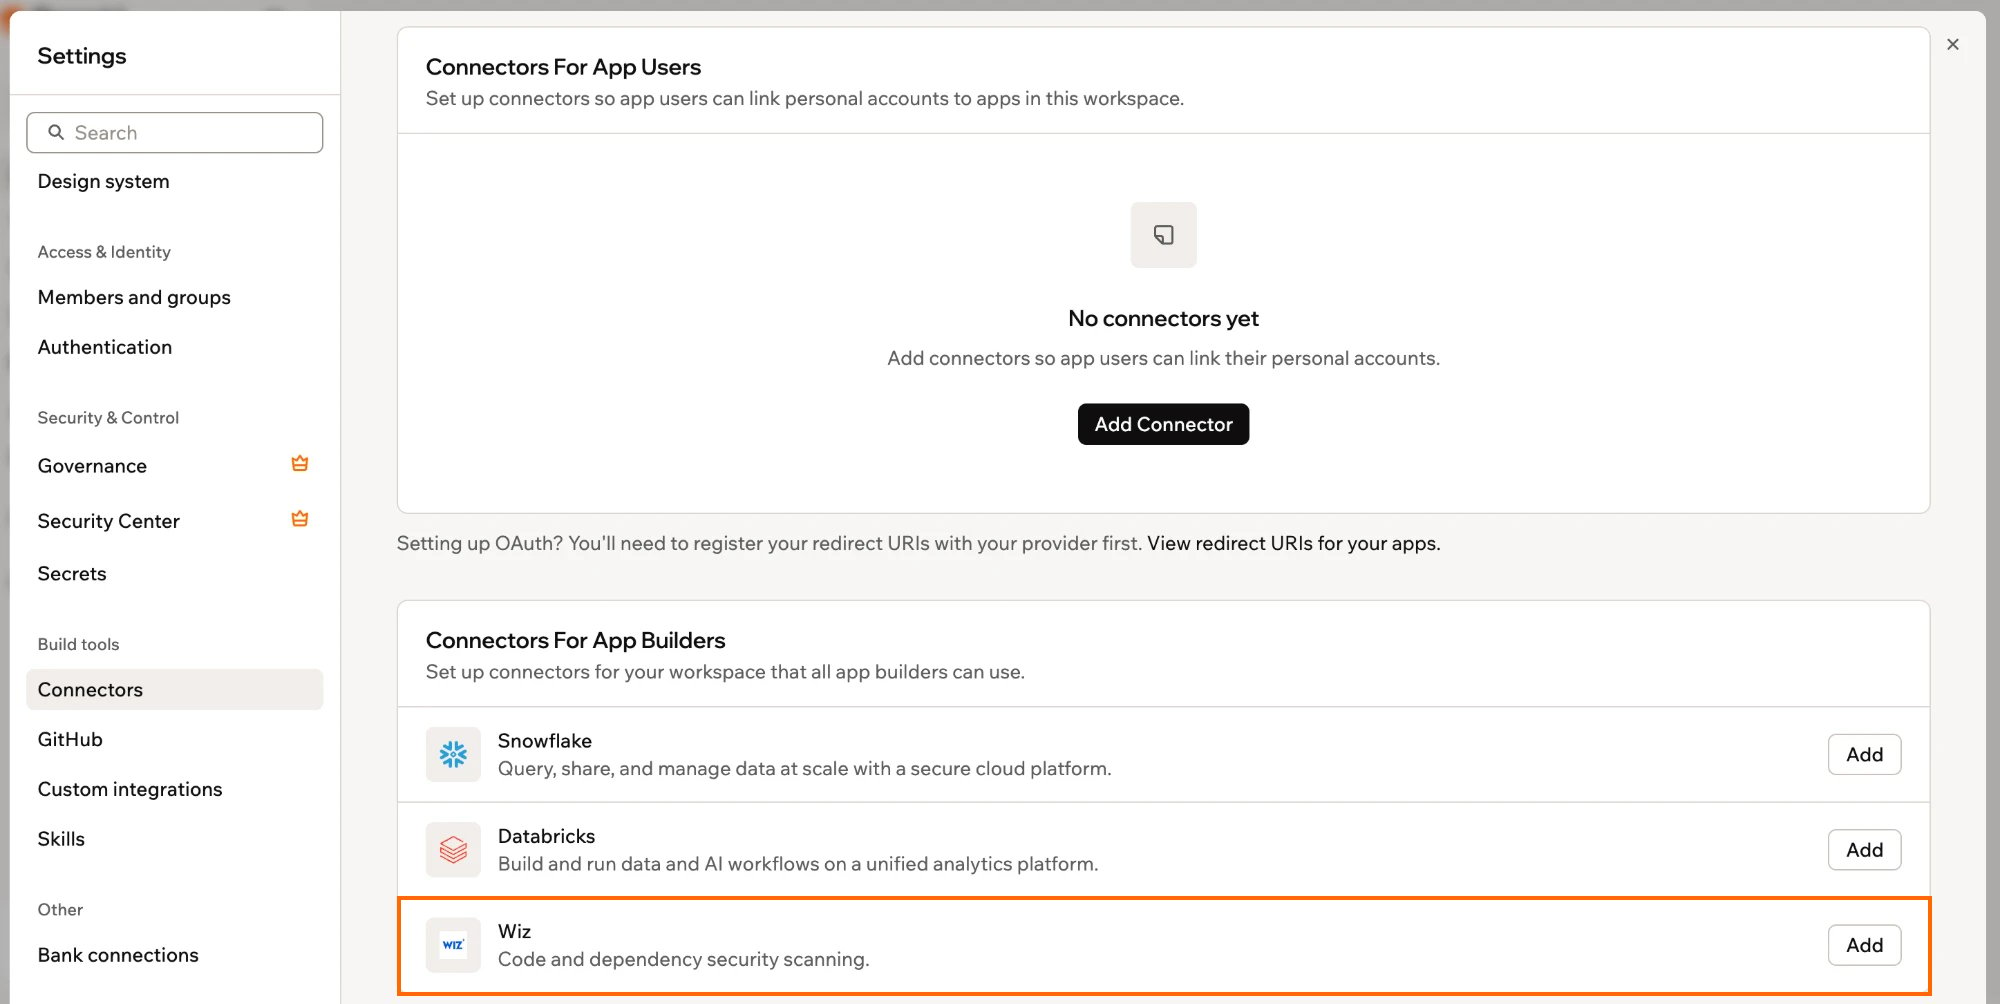
El conector de Wiz en la configuración de Connectors de tu espacio de trabajo
Base44 verifica tus credenciales con Wiz antes de guardar la conexión. Si Wiz las rechaza, ves un error y la conexión no se guarda.
Paso 2: Ejecutar un escaneo
Una vez conectado Wiz, se ejecuta automáticamente cada vez que ejecutas un escaneo de seguridad. Para ejecutar un escaneo de seguridad con Wiz:- Haz clic en Dashboard en tu editor de app.
- Haz clic en Security.
- Haz clic en Run Security Scan.
Los resultados propios de Base44 aparecen primero, y las secciones de Wiz se rellenan cuando termina el escaneo de Wiz. La pestaña Security marca cuando tus resultados están desactualizados, así que ejecuta el escaneo de seguridad de nuevo después de hacer cambios.
Paso 3: Revisar hallazgos
Los resultados de Wiz aparecen en 2 secciones en la pestaña Security. Usa View report in Wiz para abrir los resultados completos en tu tenant de Wiz, y los hallazgos que tu política de Wiz bloquea se etiquetan como bloqueados por política.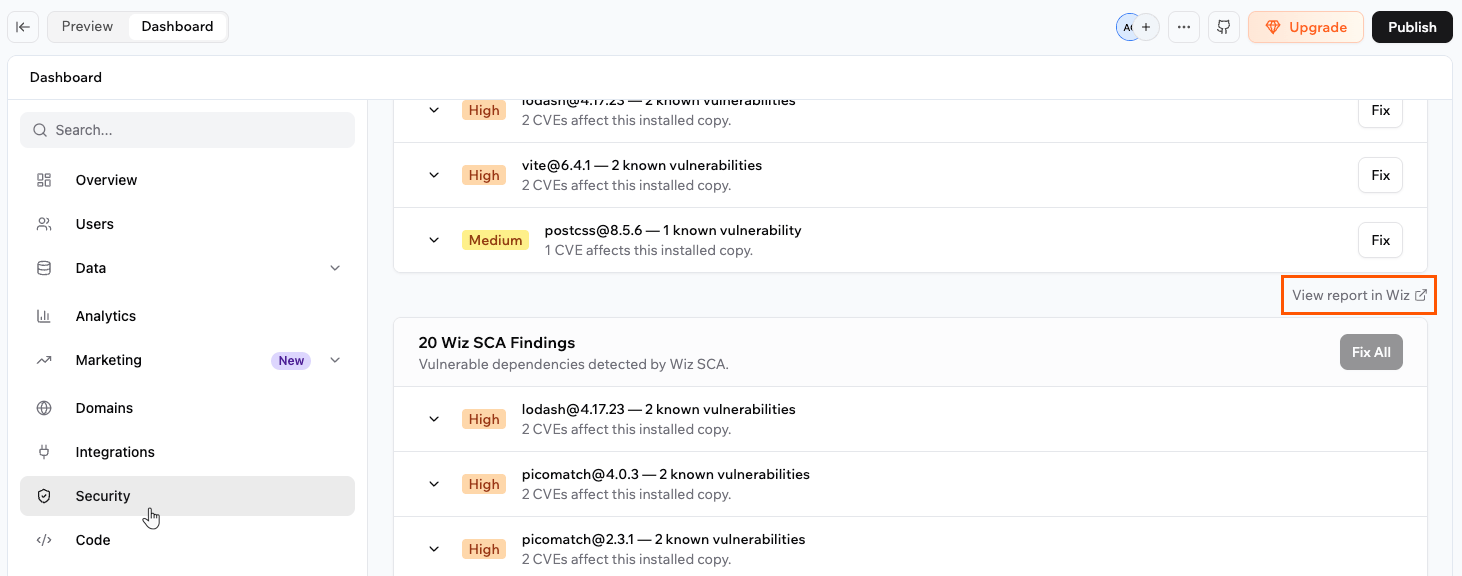
El enlace View report in Wiz abre los resultados completos en tu tenant de Wiz
Hallazgos de dependencias (SCA)
La sección Wiz SCA Findings lista las dependencias vulnerables, agrupadas por paquete. Cada entrada muestra el paquete y la versión, cuántas vulnerabilidades conocidas la afectan, y la gravedad. Expande un hallazgo para ver cada CVE, su enlace de aviso y la versión que lo corrige. Cuando hay una actualización segura disponible, puedes aplicar la solución de la misma manera que corriges los hallazgos de dependencias propias de Base44. Si aún no hay una versión corregida, o la corrección requiere una actualización de versión mayor que podría romper tu app, el hallazgo ofrece Resolve with AI. Envía el paquete al chat de IA, que busca una corrección segura, como una versión más reciente o un reemplazo mantenido.Hallazgos de código (SAST)
La sección Wiz SAST Findings lista problemas a nivel de código, cada uno vinculado a un archivo en tu app. Expande un hallazgo para ver su categoría de seguridad, el código afectado y la remediación recomendada. Haz clic en Fix para enviar el hallazgo al chat de IA para resolverlo. Si la IA concluye que el problema no se puede explotar realmente, elimina el hallazgo de tus resultados. Si ese código cambia más adelante, el escaneo puede volver a marcarlo.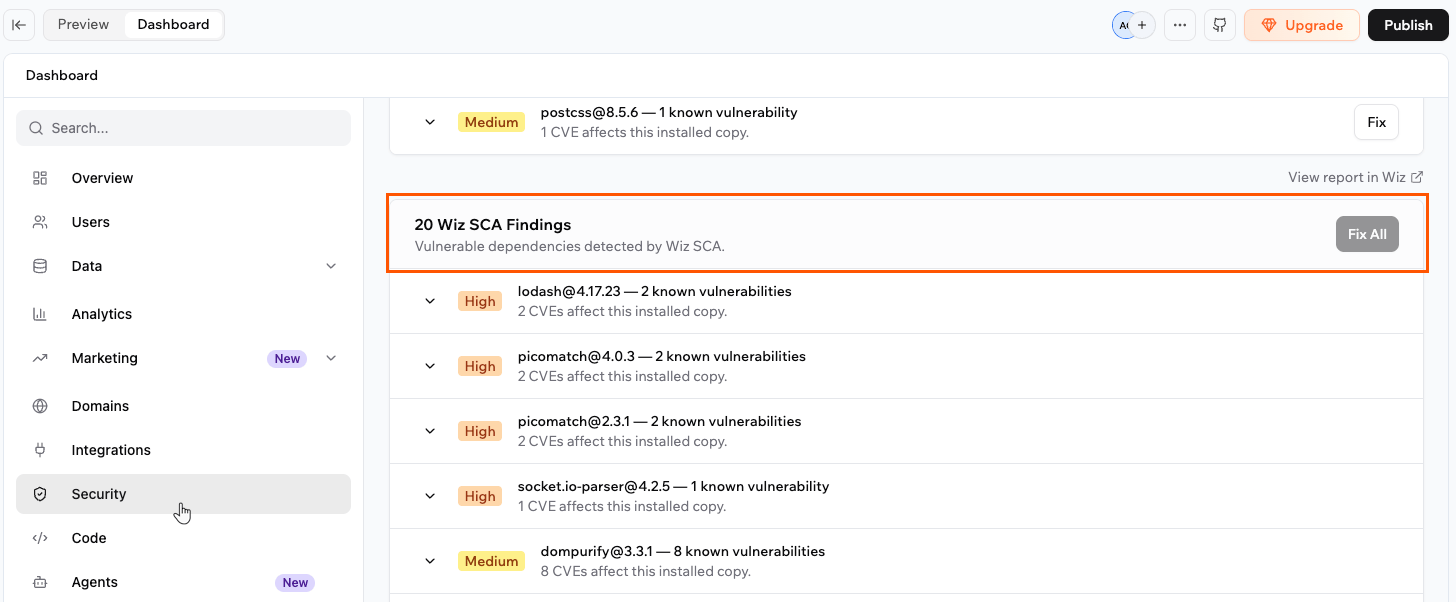
Hallazgos SCA y SAST de Wiz en la pestaña Security
Algunas categorías de Wiz, como secretos e infraestructura como código, no se muestran en Base44. Abre el informe completo en Wiz para ver cada hallazgo.
Gestionar la conexión
Los propietarios y administradores del espacio de trabajo pueden actualizar o eliminar la conexión de Wiz en cualquier momento.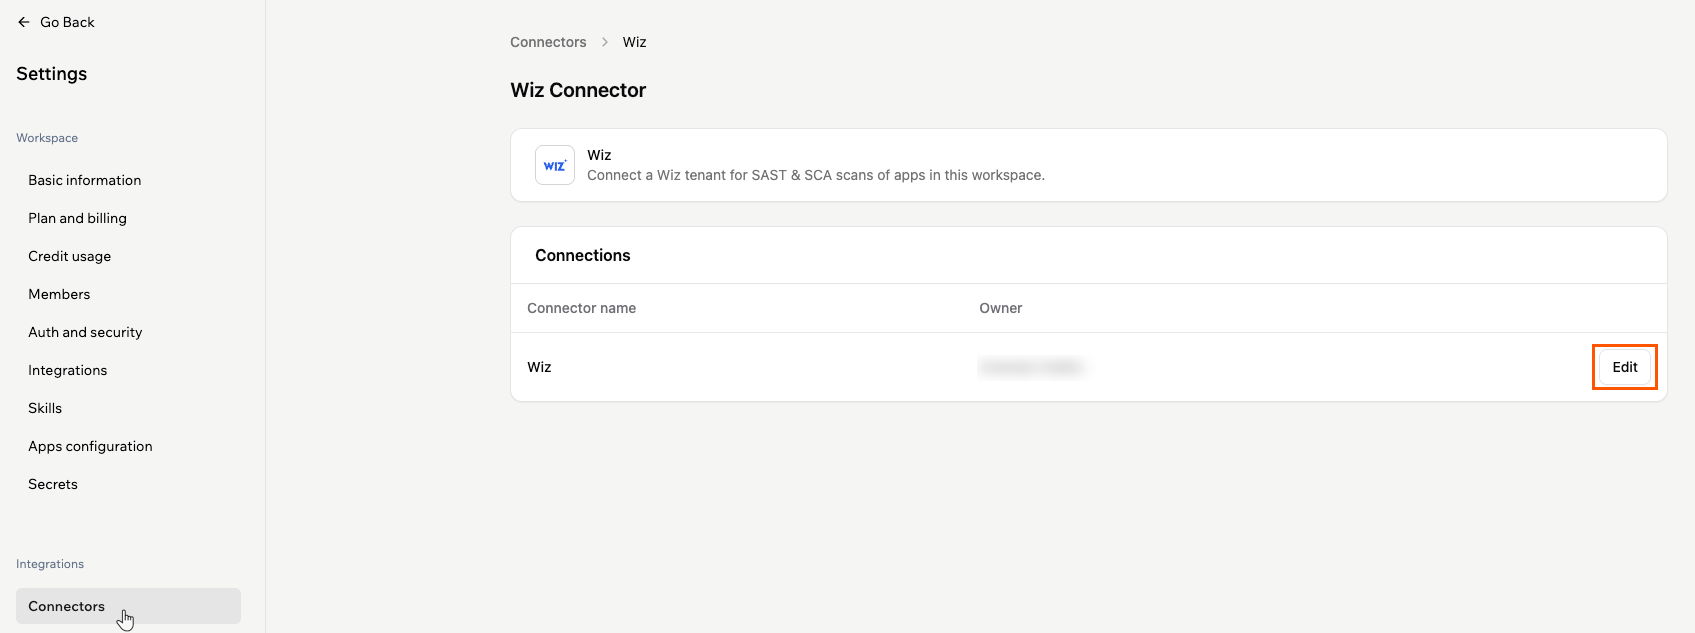
Gestión de la conexión de Wiz desde la página del conector
Actualizar tus credenciales
Actualiza tus credenciales almacenadas si cambian en Wiz, o si Wiz deja de aceptar las que guardaste. Para actualizar tus credenciales de Wiz:- Haz clic en el nombre de tu espacio de trabajo en la parte superior izquierda de tu cuenta.
- Haz clic en Settings.
- En Build tools en la barra lateral izquierda, haz clic en Connectors.
- Encuentra Wiz, luego haz clic en View.
- En la tabla Connections, haz clic en Edit.
- Introduce un nuevo Client Secret, y un nuevo Client ID si cambió.
- Haz clic en Save Changes.
Eliminar la conexión
Eliminar el conector detiene el escaneo de Wiz para cada app en el espacio de trabajo, así que elimínalo solo cuando ya no quieras que Wiz escanee tus apps. Para eliminar el conector de Wiz:- Haz clic en el nombre de tu espacio de trabajo en la parte superior izquierda de tu cuenta.
- Haz clic en Settings.
- En Build tools en la barra lateral izquierda, haz clic en Connectors.
- Encuentra Wiz, luego haz clic en View.
- En la tabla Connections, haz clic en Edit.
- Haz clic en Delete Connector.
- Revisa el mensaje de confirmación y luego haz clic en Delete Connector para confirmar.
Preguntas frecuentes
Haz clic en una pregunta abajo para saber más sobre el escaneo de seguridad de Wiz.¿Quién puede ver los hallazgos de Wiz?
¿Quién puede ver los hallazgos de Wiz?
Cualquier persona en tu espacio de trabajo con acceso a la app, incluidos los colaboradores de la app, puede ver los hallazgos de Wiz cuando ejecutan un escaneo de seguridad. Las personas que usan tu app publicada no ven los resultados del escaneo.
¿Sale mi código de Base44?
¿Sale mi código de Base44?
No. El escaneo de Wiz se ejecuta enteramente dentro de un sandbox aislado de Base44, sin ningún modelo de IA involucrado. Base44 se conecta a Wiz solo para autenticar, obtener tus reglas de Wiz y subir metadatos ligeros de escaneo, nunca tu código fuente.
¿Cuesta créditos ejecutar un escaneo de Wiz?
¿Cuesta créditos ejecutar un escaneo de Wiz?
No. El escaneo de Wiz no consume créditos de Base44. Los escaneos se ejecutan contra tu propio tenant de Wiz y cuentan para tu uso de Wiz, que forma parte de tu licencia de Wiz.
¿Por qué no puedo corregir algunos hallazgos de dependencias?
¿Por qué no puedo corregir algunos hallazgos de dependencias?
Algunas dependencias vulnerables provienen de los propios paquetes de Base44 en lugar del código que añadiste. Un hallazgo en un paquete que instalaste muestra una solución que puedes aplicar, mientras que un hallazgo en un paquete que trae el SDK de Base44 se corrige por Base44 de forma centralizada, para que la solución llegue a cada app a la vez.
Esta página fue traducida con IA. Para obtener la información más precisa y actualizada, consulta la versión en inglés.