

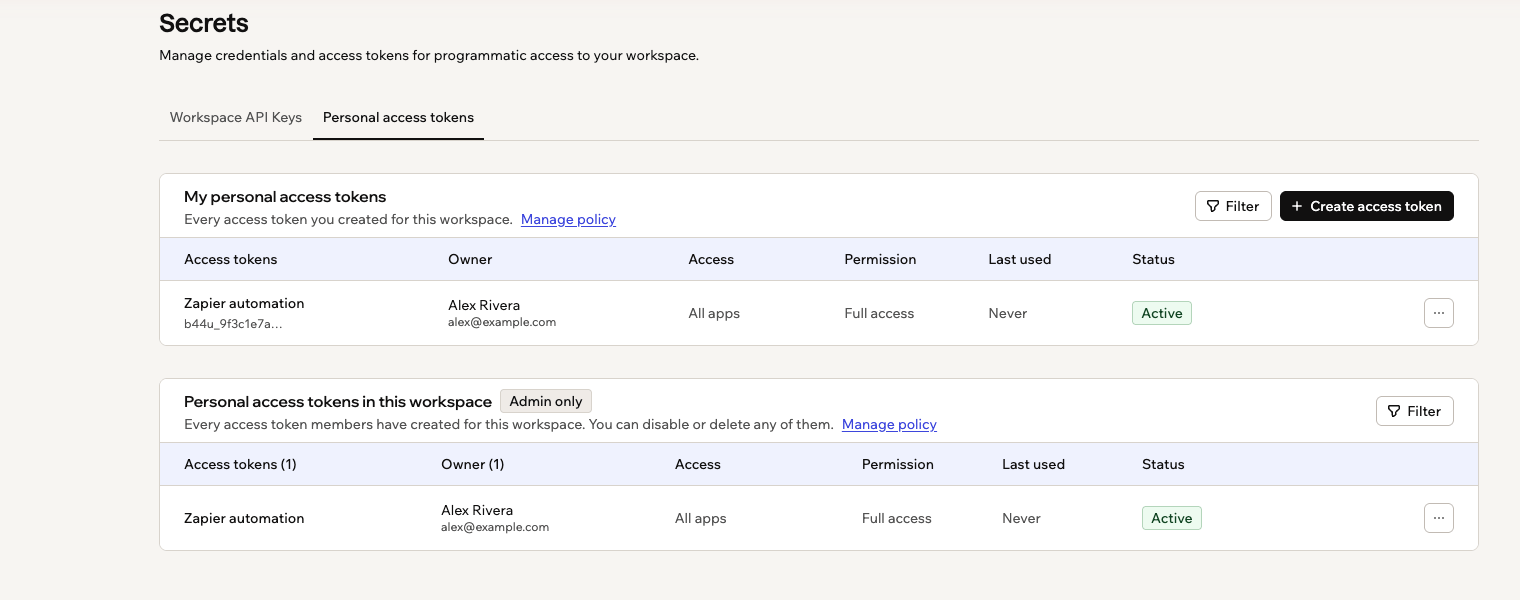
Deine eigenen Zugriffstoken und jeder Mitgliedstoken im Workspace
Einen Zugriffstoken erstellen
Du entscheidest bei der Erstellung, was jeder Token darf, und Base44 zeigt dir den Wert einmal an.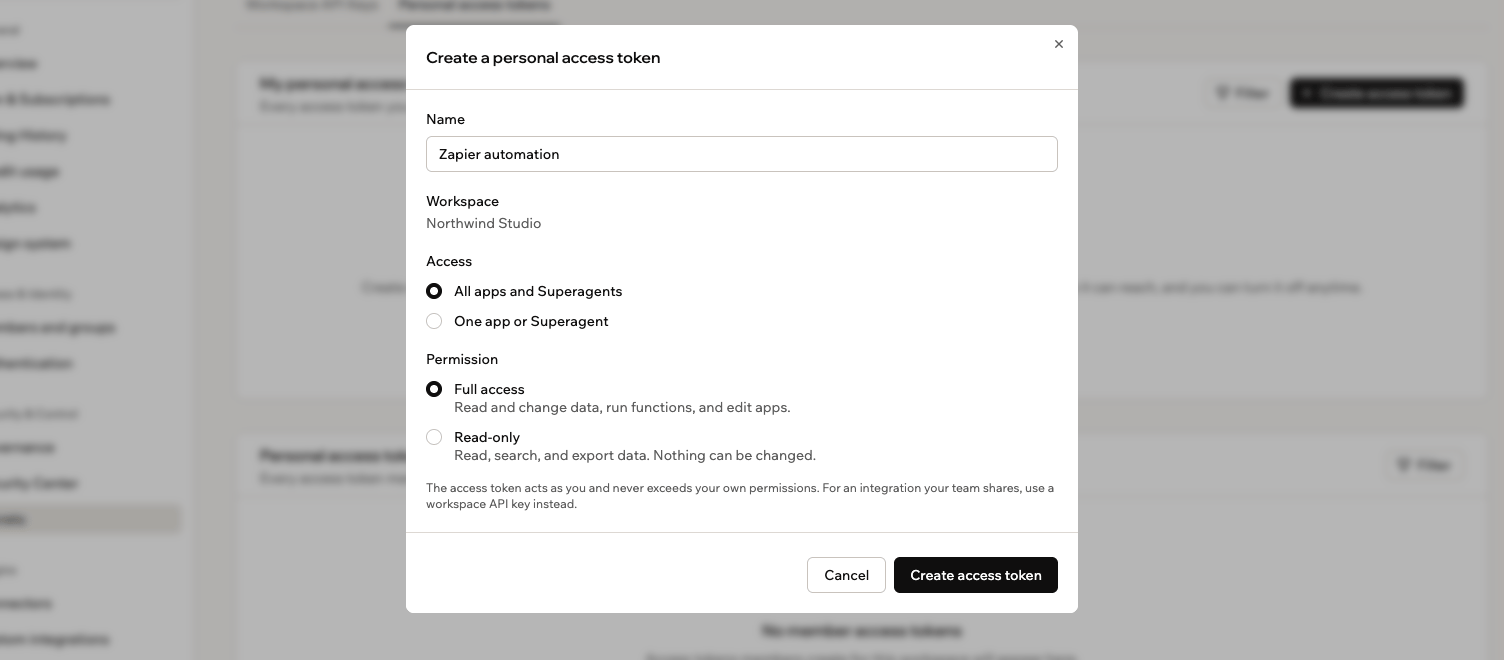
Auswahl dessen, was ein neuer Zugriffstoken erreichen und tun darf
- Klicke in deinem Workspace unten links auf deinen Workspace-Namen und dann auf Einstellungen.
- Klicke in der Seitenleiste auf Geheimnisse.
- Klicke auf den Tab Persönliche Zugriffstoken.
- Klicke auf Zugriffstoken erstellen.
- Gib unter Name an, wofür der Token ist, etwa das Tool, das du verbindest.
- Wähle unter Zugriff, worauf der Token zugreifen darf:
- Alle Apps und Superagents: Alles im Workspace, was du erreichen kannst.
- Eine App oder ein Superagent: Suche die gewünschte App oder den gewünschten Superagent und wähle sie aus.
- Wähle unter Berechtigung, was der Token tun darf:
- Vollzugriff: Daten lesen und ändern, Funktionen ausführen und Apps bearbeiten.
- Nur Lesen: Daten lesen, suchen und exportieren. Es kann nichts geändert werden.
- Klicke auf Zugriffstoken erstellen.
- Klicke neben dem Wert auf das Symbol Kopieren, füge den Token in das Tool ein, das du verbindest, und klicke dann auf Fertig.
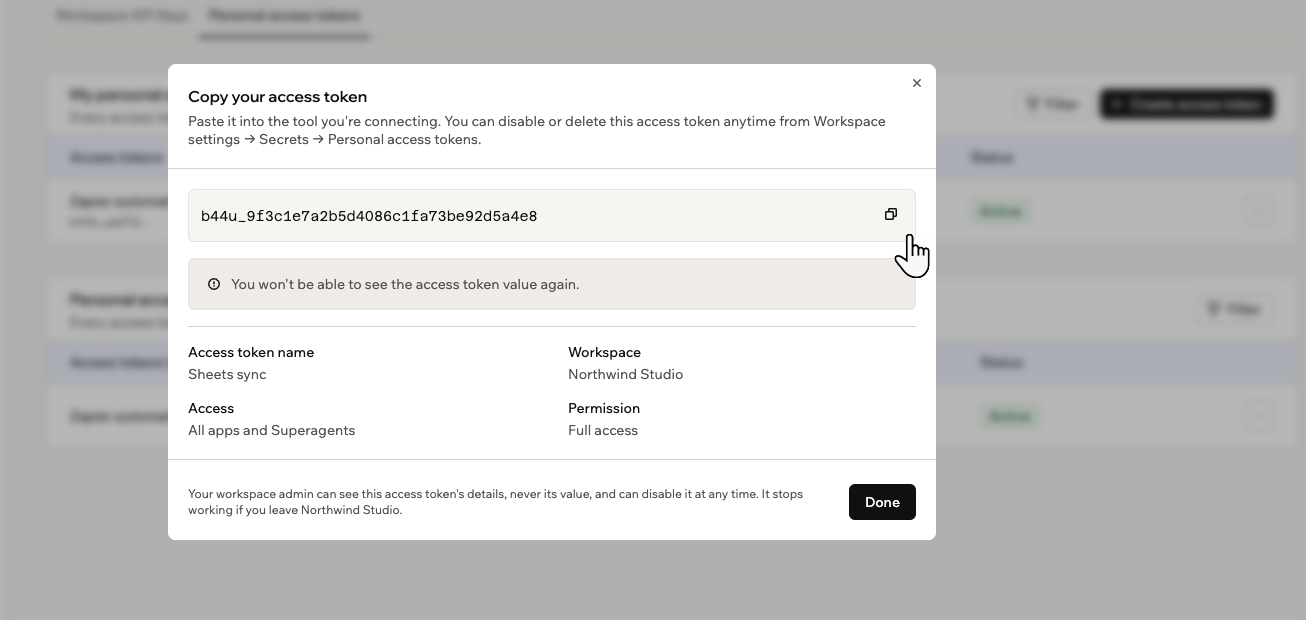
Kopieren eines neuen Zugriffstokens, den Base44 nur einmal anzeigt
Deinen Token in einer Anfrage verwenden
Was auch immer du verbindest, muss deinen Token bei jeder Anfrage mitsenden, damit Base44 weiß, dass die Anfrage von dir kommt. Er geht in eine Zeile namens Header und sieht so aus:YOUR_PERSONAL_ACCESS_TOKEN durch deinen eigenen Token, sonst schlägt die Anfrage fehl. Du musst das nicht von Grund auf tippen: Öffne die API-Referenz deiner App im App-Editor, und sie zeigt dieselbe Anfrage mit deinen aufgelisteten Token, bereit zum Kopieren.
Account-API-Keys verwendeten einen anderen Header,
api_key: YOUR_API_KEY. Wenn du etwas aktualisierst, das bereits funktioniert, tausche die gesamte Zeile aus, nicht nur den Wert. Ein Token, der unter dem alten Header gesendet wird, wird abgelehnt.Einen Token verwalten
Deine Token werden unter Meine persönlichen Zugriffstokens aufgelistet, mit dem, was jeder erreichen darf, was er tun darf, wann er zuletzt verwendet wurde und ob er aktiviert ist. Wenn die Liste lang wird, klicke auf Filtern, um sie nach Berechtigung, letzter Verwendung oder Status einzugrenzen. Deaktivieren ist die sichere Wahl, wenn etwas falsch aussieht, denn alles, was diesen Token verwendet, hört sofort auf, und du kannst ihn anschließend wieder aktivieren. Löschen ist endgültig, hebe es also für ein Tool auf, mit dem du fertig bist. Die Ausnahme ist ein Token, der offengelegt wurde – in einem Screenshot, einer geteilten Datei oder einem öffentlichen Repository: Lösche ihn dann statt ihn zu deaktivieren, und erstelle einen Ersatz, weil das Löschen den alten Wert sofort unbrauchbar macht. So verwaltest du einen Token:- Klicke in deinem Workspace unten links auf deinen Workspace-Namen und dann auf Einstellungen.
- Klicke in der Seitenleiste auf Geheimnisse und dann auf den Tab Persönliche Zugriffstoken.
- Klicke neben dem Token, den du ändern möchtest, auf das Symbol Weitere Aktionen .
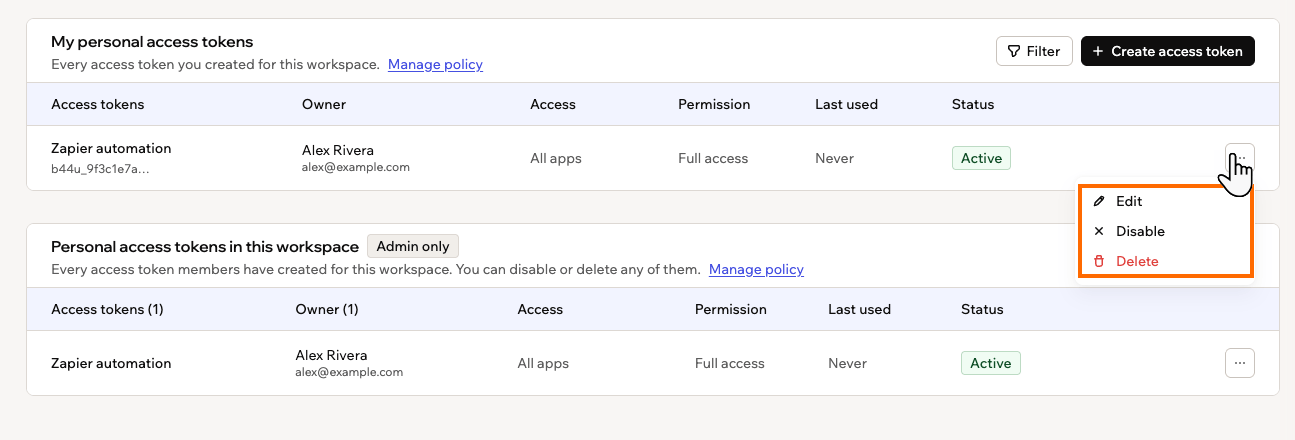
Bearbeiten, Deaktivieren oder Löschen eines Tokens über sein More-actions-Menü
Ändern, wie ein Token heißt oder worauf er zugreifen kann
Ändern, wie ein Token heißt oder worauf er zugreifen kann
Klicke auf Bearbeiten, aktualisiere Name, Zugriff oder Berechtigung, und klicke dann auf Speichern. Der Token-Wert selbst ändert sich nie, alles, was ihn verwendet, funktioniert also weiter.
Einen Token vorerst ausschalten
Einen Token vorerst ausschalten
Klicke auf Deaktivieren und dann zur Bestätigung erneut auf Deaktivieren. Alles, was den Token verwendet, hört auf zu funktionieren, bis du ihn wieder einschaltest, und der Token wird in deiner Liste als Deaktiviert angezeigt.
Einen Token wieder einschalten
Einen Token wieder einschalten
Ein deaktivierter Token bietet Aktivieren im selben Menü. Wenn dein Workspace seine Richtlinie verschärft hat, seit du den Token erstellt hast, kannst du ihn erst wieder einschalten, wenn der Token wieder der Richtlinie entspricht.
Einen Token endgültig löschen
Einen Token endgültig löschen
Klicke auf Löschen und dann zur Bestätigung erneut auf Löschen. Alles, was den Token verwendet, hört sofort auf zu funktionieren, und das kann nicht rückgängig gemacht werden.
Wenn dein Workspace Token einschränkt
Manche Workspaces entscheiden, ob Token überhaupt verwendet werden dürfen und wie viel ein Token tun darf. Als Workspace-Admin siehe Workspace-Secrets verwalten, um diese Richtlinie festzulegen. Als Mitglied wirst du in einer dieser Formen darauf stoßen:- Persönliche Zugriffstokens sind in diesem Workspace blockiert: Kein Mitgliedstoken kann auf die Apps oder Daten des Workspaces zugreifen. Bestehende Token sind ausgesetzt, bis ein Admin sie wieder einschaltet.
- Entspricht nicht der Richtlinie: Der Token war erlaubt, als du ihn erstellt hast, aber die Richtlinie hat sich seitdem geändert. Er funktioniert weiter, bis ihn jemand deaktiviert, und der Tooltip sagt, welchen Teil der Richtlinie er verfehlt.
- Durch die Workspace-Richtlinie nicht erlaubt: Eine Berechtigungs- oder Zugriffsoption, die du nicht wählen kannst, weil die Richtlinie sie nicht zulässt.
Wenn ein Token, den du brauchst, blockiert ist, oder eine Option, die du willst, ausgegraut ist, frage deinen Workspace-Admin nach der Richtlinie. Er kann sie lockern oder einen bestimmten Token für dich wieder einschalten.
Wechsel von Account-API-Keys
Base44 ersetzt Account-API-Keys durch persönliche Zugriffstoken, also müssen alle, die einen verwenden, umsteigen. Wenn du jemals einen API-Key aus deinen Kontoeinstellungen kopiert hast, ist dieser Key ein Account-API-Key. Ein persönlicher Zugriffstoken erfüllt dieselbe Aufgabe, und 2 Dinge ändern sich beim Umstieg:- Woher die Anmeldedaten stammen: Statt eines Schlüssels, der alles erreichte, was du erreichen konntest, erstellst du einen Token in Geheimnisse und wählst, worauf er zugreifen darf.
- Der Header, in dem er übertragen wird:
Authorization: Bearerersetztapi_key. Aktualisiere sowohl den Header als auch den Wert, denn ein Token, der unter dem alten Header gesendet wird, wird abgelehnt.
- Klicke in deinem Workspace unten links auf deinen Workspace-Namen und dann auf Einstellungen.
- Klicke in der Seitenleiste auf Geheimnisse und dann auf den Tab Persönliche Zugriffstoken.
- Klicke auf Zugriffstoken erstellen und gib dem Token nur den Zugriff und die Berechtigung, die das Skript tatsächlich benötigt.
- Klicke neben dem Wert auf das Symbol Kopieren und dann auf Fertig. Base44 zeigt den Wert nie wieder an.
- Ersetze den Key in deinem Skript durch den Token-Wert.
- Ändere den Request-Header von
api_key: YOUR_API_KEYinAuthorization: Bearer YOUR_PERSONAL_ACCESS_TOKEN. - Führe das Skript aus, um zu bestätigen, dass es funktioniert, und lösche dann den alten Account-API-Key.
Diese Seite wurde mit KI übersetzt. Die genauesten und aktuellsten Informationen findest du in der englischen Version.