

Mielőtt elkezdené
Győződjön meg róla, hogy munkaterülete Enterprise csomagban van (Business vagy Enterprise), és Ön tulajdonosi vagy adminisztrátori hozzáféréssel rendelkezik. Enterprise csomag esetén ezt a Base44-ügyfélmenedzsere megerősíti Önnek.
Mielőtt elkezdené, készítse elő:
- Szervezete domainnevét
- Identitásszolgáltatója adatait (ha SSO-t tervez beállítani)
- Csapattagjai e-mail-címét
- A csapat meghívása
Kezdje azzal, hogy hozzáadja csapattagjait a munkaterülethez. Egyenként is meghívhat személyeket, vagy CSV-fájl feltöltésével tömegesen. Mindenki szerepkört kap, amely meghatározza, mit tehet.
Tagok meghívása:
- Kattintson a bal alsó sarokban a munkaterület nevére.
- Kattintson a Beállítások elemre.
- Kattintson a Tagok és csoportok elemre.
- Kattintson a Tagok meghívása gombra, majd válassza a Meghívás e-mailben lehetőséget egy személy hozzáadásához, vagy a Tömeges meghívás (CSV) lehetőséget CSV-fájl feltöltéséhez.
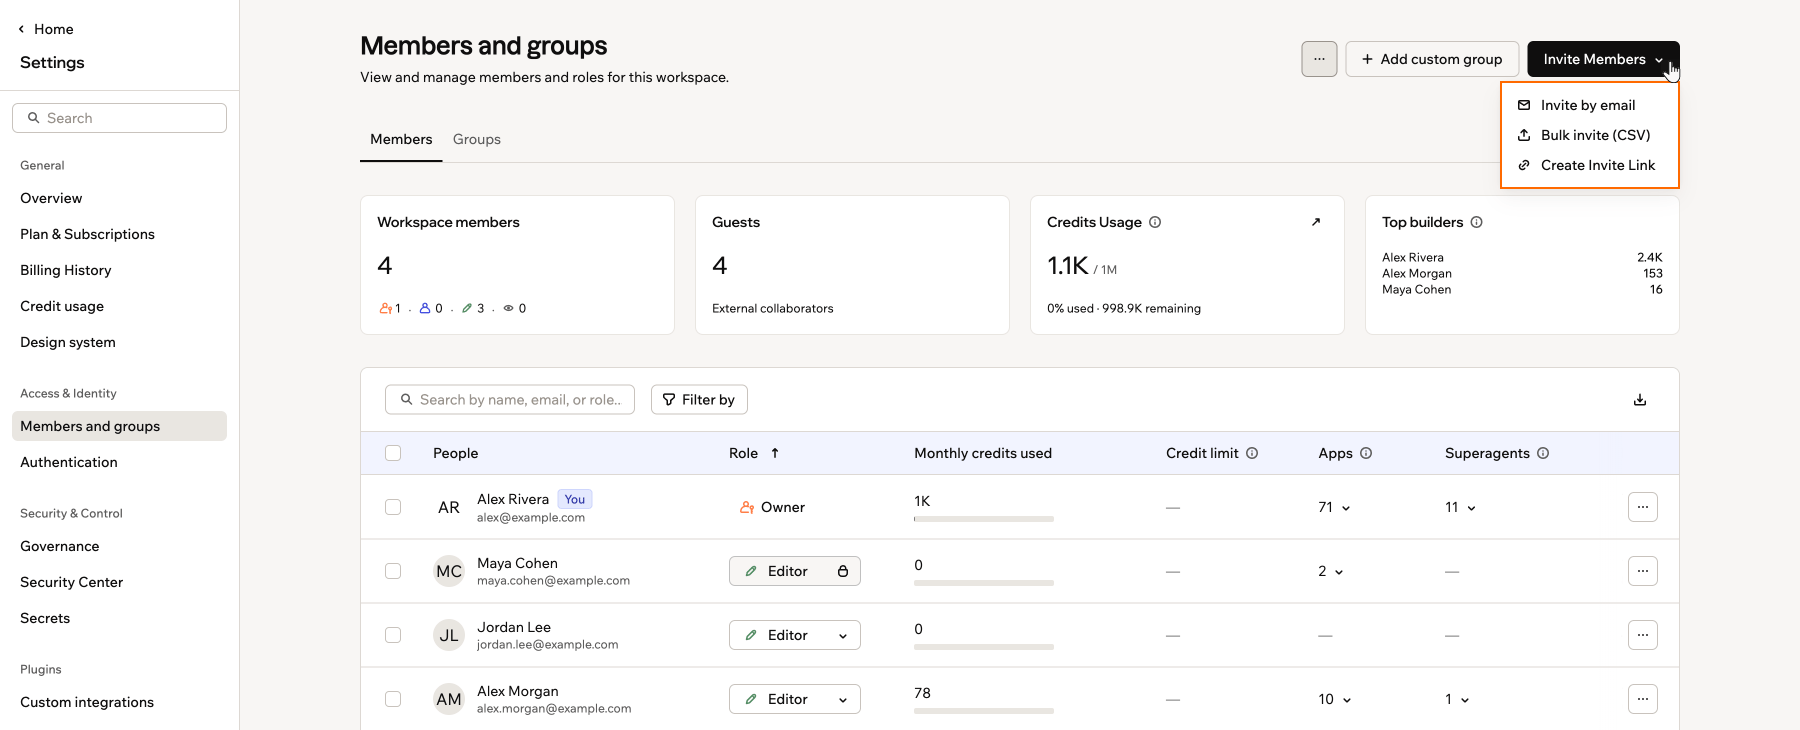
A vállalati munkaterületre történő meghívás módjának kiválasztása
- A munkaterület domainjének csatlakoztatása
Csatlakoztassa szervezete domainjét a munkaterülethez, hogy márkázott címet és domainalapú hozzáférés-szabályozást kapjon. A domain lehetővé teszi a domainalapú hozzáférési szabályokat is SSO-val, így a jóváhagyott e-mail-domainnel bejelentkezők automatikusan csatlakozhatnak a munkaterülethez. Ha szervezete több e-mail-domaint használ, többet is csatlakoztathat ugyanahhoz a munkaterülethez.
Ismerje meg, hogyan csatlakoztathatja a munkaterület domainjét.
- Az egyszeri bejelentkezés beállítása
Engedélyezze az SSO-t, hogy csapata meglévő céges hitelesítő adataival jelentkezzen be. Bekapcsolás után a jóváhagyott e-mail-domainnel rendelkezők első bejelentkezéskor automatikusan bekerülnek a munkaterületre, az SSO-hoz beállított alapértelmezett szerepkörrel (alapértelmezés szerint Viewer).
Ismerje meg, hogyan állíthatja be az SSO-t a munkaterülethez.
- A munkaterületi szabályok konfigurálása
Szabályozza, hogyan működjenek az alkalmazások, a Superagentek, az összekötők és a külső hozzáférés a munkaterület minden tagja számára.
- SSO megkövetelése a munkaterület összes tagjától: Minden munkaterületi tagnak az SSO-szolgáltatón keresztül kell bejelentkeznie a munkaterület eléréséhez
- SSO kikényszerítése az összes alkalmazásban: Az alkalmazásfelhasználóknak az SSO-szolgáltatón keresztül kell hitelesíteniük
- Közzétételi jogosultságok: Szabályozza, ki tehet közzé alkalmazásokat, és melyik szerepkör milyen láthatósági szinteket használhat
- Összekötők kezelése: Szabályozza, mely külső szolgáltatások érhetők el a munkaterületen, és hogy az alkalmazások megosztott, alkalmazásfelhasználói vagy mindkét típusú hitelesítő adatot használhatnak-e
- Superagentek kikapcsolása: Rejtse el a Superagenteket a munkaterület minden tagja elől, ha szervezete nem hagyta jóvá az MI-ügynökök használatát
- Külső közreműködők: Szabályozza, hogy bármely tag vagy csak az adminisztrátorok hívhatnak-e meg munkaterületen kívüli személyeket alkalmazásokon való közreműködésre
- Alkalmazások áthelyezése: Válassza ki, ki helyezhet át alkalmazásokat a munkaterületről: Munkaterület-adminisztrátorok és -tulajdonosok, Csak a munkaterület tulajdonosai vagy Kikapcsolva
- Superagent-sablonhivatkozások: Válassza ki, ki hozhat létre nyilvános hivatkozásokat, amelyekkel mások lemásolhatnak egy Superagentet: Ügynöktulajdonosok, Munkaterület-adminisztrátorok és -tulajdonosok vagy Kikapcsolva
- Az automatikus kiépítés beállítása (nem kötelező)
Ha szervezete Oktát vagy Microsoft Entra ID-t használ, állítsa be a SCIM-et a munkaterületi tagság automatikus szinkronizálásához. Ha valaki csatlakozik a szervezetéhez vagy kilép onnan az identitásszolgáltatóban, Base44-hozzáférése automatikusan frissül.
Ismerje meg, hogyan állíthatja be az automatikus kiépítést SCIM-mel.
- Kreditkorlátok beállítása (nem kötelező)
Állítson be alapértelmezett havi kreditkorlátot a munkaterület összes tagjára, és szükség esetén írja felül egyes személyek korlátját. Ez segít megakadályozni, hogy egyetlen tag aránytalanul nagy részt használjon fel a munkaterület kreditkeretéből.
Ismerje meg, hogyan állíthat be kreditkorlátokat a tagoknak.
- Meglévő alkalmazások áthelyezése (nem kötelező)
Ha Önnek vagy csapatának más munkaterületen vannak alkalmazásai, amelyeket a vállalati munkaterületre szeretne hozni, áthelyezheti őket az alkalmazás irányítópultjáról. Mivel az alkalmazás tulajdonosának az áthelyezés előtt megfelelő szerepkörrel kell rendelkeznie a vállalati munkaterületen, ez gyakran 2 lépésből álló folyamat Ön és az egyes alkalmazástulajdonosok között.
Mielőtt bárki áthelyezhetne egy alkalmazást: Az alkalmazások áthelyezését engedélyezni kell a forrásmunkaterületen.
- Kattintson a bal alsó sarokban a munkaterület nevére.
- Kattintson a Beállítások → Tagok és csoportok → Tagok meghívása → Meghívás e-mailben elemre.
- Adja meg az alkalmazás tulajdonosának e-mail-címét.
- Rendeljen hozzá szerepkört. Legalább Szerkesztő szerepkör ajánlott, hogy az alkalmazás tulajdonosa építhessen és közreműködhessen a munkaterületen.
- Kattintson a Meghívás gombra.
- Nyissa meg az alkalmazás irányítópultját.
- Kattintson az Áttekintés elemre.
- Kattintson a Felhasználás megtekintése melletti További műveletek ikonra.
- Kattintson az Alkalmazás áthelyezése elemre.
- A Célmunkaterület legördülő menüből válassza ki a vállalati munkaterületet.
- A megerősítéshez kattintson az Alkalmazás áthelyezése gombra.
Tudnivalók az alkalmazások áthelyezéséről:
- Enterprise csomagban (Business vagy Enterprise) a munkaterület tulajdonosai és adminisztrátorai kiválaszthatják, ki helyezhet át alkalmazásokat a munkaterületről.
- Az áthelyezés után az alkalmazás a vállalati munkaterület kreditkeretét használja.
- Az alkalmazás tulajdonosa és a közzétett alkalmazás URL-je nem változik.
- Az alkalmazásadatok és a médiafájlok érintetlenek maradnak.
- Egyes munkaterülethez tartozó összekötőket és integrációkat az áthelyezés után újra kell csatlakoztatni.
- További vállalati funkciók felfedezése
Ha az alapok a helyükön vannak, fedezze fel a további biztonsági és hozzáférés-szabályozási lehetőségeket.
- IP-engedélyezőlista: A munkaterülethez való hozzáférés korlátozása jóváhagyott IP-címekre és hálózatokra
- Munkaterületi titkos kulcsok: API-kulcsok létrehozása és kezelése a munkaterület programozott eléréséhez, beleértve az auditnaplókat, a Monitoring API-t, a SCIM-et és az alkalmazástelepítést
- Összekötők kezelése: Az összekötők elérhetőségének kezelése a munkaterületen, az érintett alkalmazások áttekintése a hozzáférés letiltása előtt, és annak szabályozása, hogyan csatlakoznak az alkalmazások a külső szolgáltatásokhoz
Beállítási ellenőrzőlista
Beállítási ellenőrzőlista
A csapat meghívása: Tagok hozzáadása e-mailben, és mindenkinek a megfelelő szerepkör hozzárendelése
A munkaterület domainjének csatlakoztatása: Márkázott cím és domainalapú hozzáférés-szabályozás a munkaterülethez
Az egyszeri bejelentkezés beállítása: Bejelentkezés a csapat számára a céges identitásszolgáltatóval
A munkaterületi szabályok konfigurálása: A közzétételi jogosultságok, az alkalmazások láthatósága, a Superagentek, a külső közreműködők és az alkalmazások áthelyezésének szabályozása
Az összekötők kezelésének konfigurálása: Annak kiválasztása, mely külső szolgáltatásokat használhatják az alkalmazások, és hogyan csatlakoznak
Az IP-engedélyezőlista beállítása: A munkaterülethez és az alkalmazásokhoz való hozzáférés korlátozása a megbízható hálózatokra
Munkaterületi titkos kulcsok kezelése: API-kulcsok létrehozása a munkaterület programozott eléréséhez
Az automatikus kiépítés beállítása: A munkaterületi tagság szinkronizálása Oktából vagy Entrából SCIM-mel (nem kötelező)
Kreditkorlátok beállítása: Havi kreditkorlát beállítása tagonként (nem kötelező)
Meglévő alkalmazások áthelyezése: Alkalmazások áthozása személyes munkaterületekről a vállalati munkaterületre (nem kötelező)
A munkaterület domainjének csatlakoztatása: Márkázott cím és domainalapú hozzáférés-szabályozás a munkaterülethez
Az egyszeri bejelentkezés beállítása: Bejelentkezés a csapat számára a céges identitásszolgáltatóval
A munkaterületi szabályok konfigurálása: A közzétételi jogosultságok, az alkalmazások láthatósága, a Superagentek, a külső közreműködők és az alkalmazások áthelyezésének szabályozása
Az összekötők kezelésének konfigurálása: Annak kiválasztása, mely külső szolgáltatásokat használhatják az alkalmazások, és hogyan csatlakoznak
Az IP-engedélyezőlista beállítása: A munkaterülethez és az alkalmazásokhoz való hozzáférés korlátozása a megbízható hálózatokra
Munkaterületi titkos kulcsok kezelése: API-kulcsok létrehozása a munkaterület programozott eléréséhez
Az automatikus kiépítés beállítása: A munkaterületi tagság szinkronizálása Oktából vagy Entrából SCIM-mel (nem kötelező)
Kreditkorlátok beállítása: Havi kreditkorlát beállítása tagonként (nem kötelező)
Meglévő alkalmazások áthelyezése: Alkalmazások áthozása személyes munkaterületekről a vállalati munkaterületre (nem kötelező)
Segítségkérés
Enterprise csomagokban kiemelt támogatást kap. Az Enterprise csomagban dedikált ügyfélmenedzsert is kap, ami a Business csomagban nem szerepel.- Dedikált ügyfélmenedzser: Ügyfélmenedzsere a fő kapcsolattartója a tanácsadáshoz és a folyamatos támogatáshoz
- Kiemelt támogatás: A Base44-en belüli Help menüben nyisson támogatási jegyet, és kapjon elsőbbségi válaszokat
Ezt az oldalt MI segítségével fordítottuk. A legpontosabb és legfrissebb információkért tekintse meg az angol nyelvű változatot.