

Támogatott biztonsági partnerek
Jelenleg az alábbi biztonsági partnereket csatlakoztathatja. Minden partner beállítási útmutatója leírja, hol kell megadni a Base44-kulcsot a termékükben.
Hamarosan további partnerek érkeznek: Upwind (biztonság), Pluto (MI-munkaterület-biztonság) és Zenity (MI-ügynök-biztonság).
A partnerek és beállítási útmutatóik legfrissebb listáját a base44.com Compliance API oldalán találja.
Engedélyek kiválasztása
A kulcs létrehozásakor kiválasztja, milyen típusú adatokat olvashat a partner. Csak azt válassza, amire a partnernek szüksége van.Hogyan működnek az engedélyek:
- A partner mindig a teljes munkaterületet látja, akkor is, ha a kulcsot kiválasztott alkalmazásokra korlátozza, így a jelentéséből semmi sem marad ki.
- Ha kihagy egy engedélyt, a partner jelentése az adott adatot nem megosztottként mutatja, nem üresként.
A partner csatlakoztatása
Hozzon létre egy munkaterületi API-kulcsot a megfelelőségi engedélyekkel, majd küldje el a partnernek. Biztonsági partner csatlakoztatása:- Kattintson a bal alsó sarokban a munkaterület nevére, majd a Beállítások elemre.
- Kattintson az oldalsávon a Titkos kulcsok elemre.
- Kattintson a + Create API Key gombra.
-
Adjon meg egy nevet, amely jelzi, kinek szól a kulcs, például
Orca Security. -
Az Engedélyek alatt nyissa meg a Munkaterület részt, és jelölje be a Read compliance inventory engedélyt, valamint a megosztani kívánt további megfelelőségi engedélyeket.
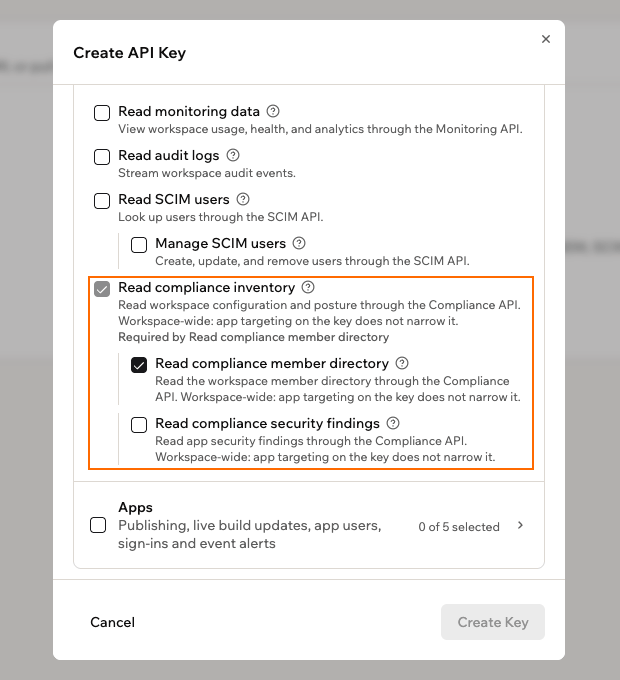
Megfelelőségi engedélyek kiválasztása a partner kulcsához
- Kattintson a Kulcs létrehozása gombra.
-
Kattintson a kulcs melletti másolás ikonra a kimásolásához. A kulcs csak egyszer jelenik meg, ezért másolja ki, mielőtt a Kész gombra kattint.
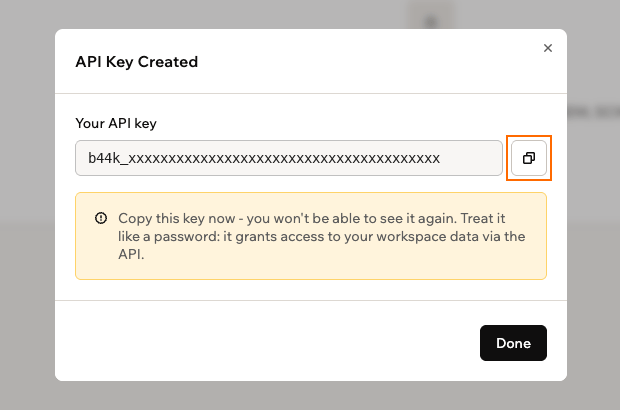
Az új kulcs kimásolása a partnernek való elküldéshez
- Küldje el a kulcsot biztonsági partnerének biztonságos csatornán, és fejezze be a beállítást a termékükben a beállítási útmutatójuk szerint.
Mi marad privát
A partner azt látja, hogyan van beállítva a munkaterület, a tartalmát és a hitelesítő adatait soha. Bármilyen engedélyt választ, a Compliance API soha nem osztja meg:- Az alkalmazások adatait, például a rekordokat és a feltöltött fájlokat
- Az MI-csevegéssel folytatott beszélgetéseit és az ügynökök beszélgetéseit
- A titkos adatok értékeit, az API-kulcsokat, a tokeneket és a jelszavakat
- A backend-függvények kódját és az ügynökök utasításait
- Az alkalmazásfelhasználók személyazonosságát
- Az MFA-adatokat, például a telefonszámokat és a hitelesítő kódokat
A partner csak olvashat. A Compliance API semmit sem módosíthat és nem törölhet a munkaterületen.
A partner vizsgálatainak megtekintése
A partner olvasásai a munkaterület auditnaplóibanworkspace.compliance_api.read eseményként kerülnek rögzítésre. Minden bejegyzés megnevezi a használt API-kulcsot és a hívó partnert, így láthatja, mikor futnak a vizsgálatok, és kivizsgálhatja, ha egy kulccsal visszaélnek.
Az auditnaplók áttekinthetősége érdekében a Base44 minden olvasási típust óránként egyszer rögzít, nem minden kérést. Kulcsonként, partnerenként, olvasott adattípusonként és eredményenként (sikeres vagy sikertelen) óránként legfeljebb egy bejegyzést lát, így a bejegyzések száma nem egyezik a kérések számával.
A partner kulcsának kezelése
A Titkos kulcsok oldalon átnevezheti a partner kulcsát, szüneteltetheti a hozzáférését, vagy véglegesen eltávolíthatja. Ha letiltja vagy törli a kulcsot, a partner attól a pillanattól nem olvashatja a munkaterületet. A partner kulcsának kezelése:- Kattintson a bal alsó sarokban a munkaterület nevére, majd a Beállítások elemre.
- Kattintson az oldalsávon a Titkos kulcsok elemre.
-
Kattintson a partner kulcsa melletti További műveletek ikonra .
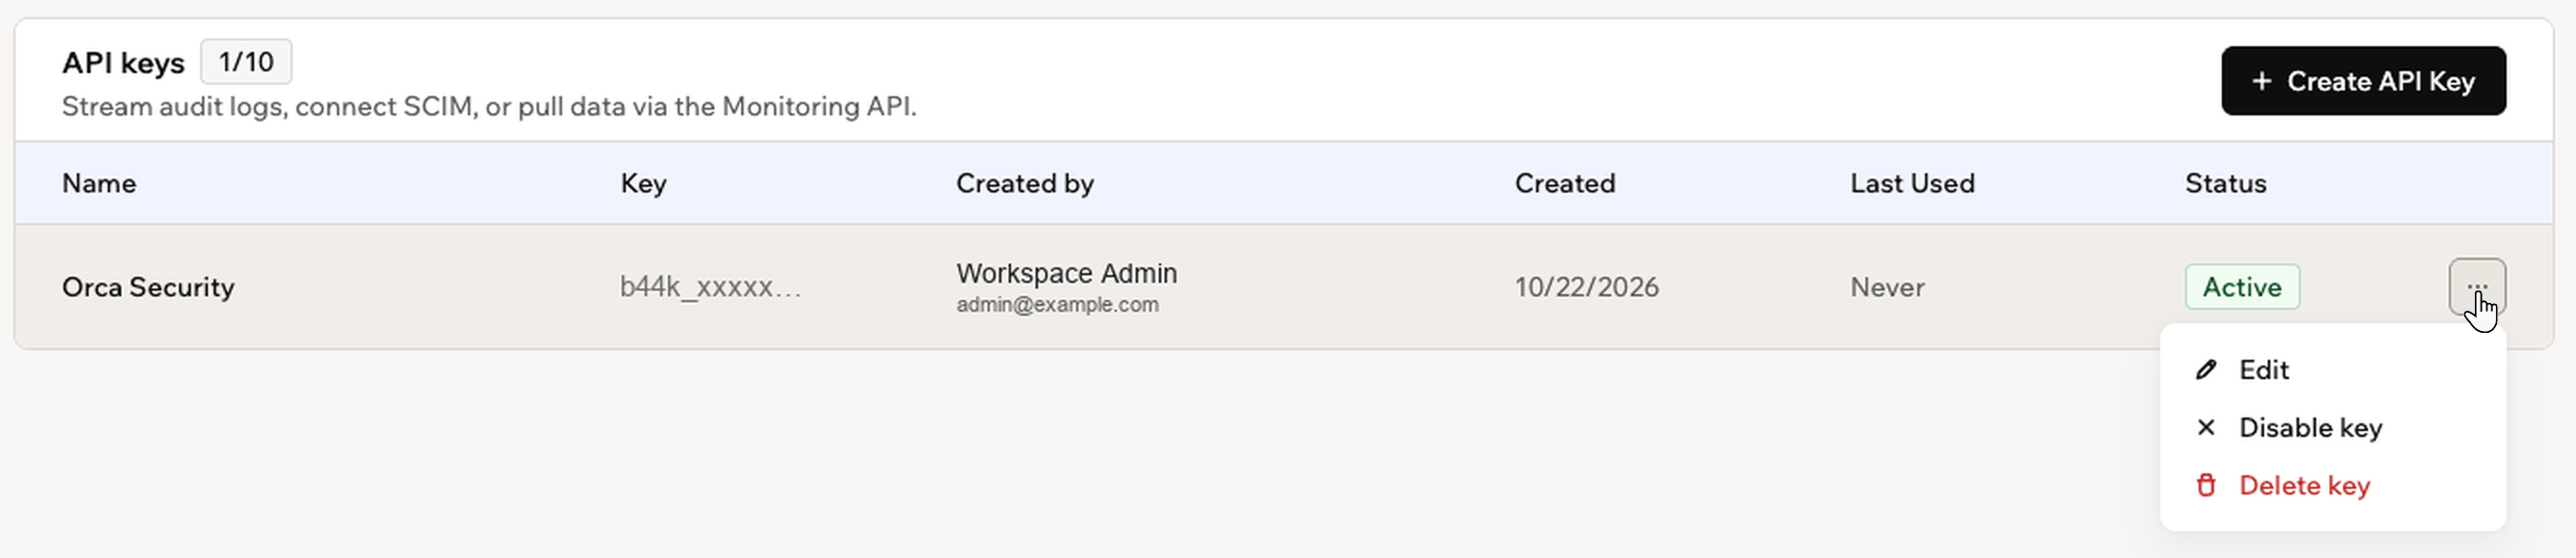
A partner kulcsának kezelése a More actions menüből
- Tegye a következők egyikét:
A kulcs szerkesztése
A kulcs szerkesztése
Kattintson a Szerkesztés lehetőségre a kulcs nevének, leírásának vagy engedélyeinek módosításához. Ha módosítani szeretné, mit lát a partner, jelölje be vagy törölje a megfelelőségi engedélyeket, majd mentsen. A partner továbbra is ugyanazt a kulcsot használja, így semmit sem kell elküldenie neki.
A kulcs letiltása
A kulcs letiltása
Kattintson a Kulcs letiltása lehetőségre, hogy a kulcs eltávolítása nélkül szüneteltesse a partner hozzáférését. A vizsgálatai azonnal leállnak. Az újbóli hozzáféréshez kattintson ugyanabban a menüben a Kulcs bekapcsolása lehetőségre.
A kulcs törlése
A kulcs törlése
Kattintson a Kulcs törlése lehetőségre, majd a megerősítéshez a Kulcs törlése gombra. A partner hozzáférése azonnal megszűnik, és ez nem vonható vissza. A partner újbóli csatlakoztatásához hozzon létre új kulcsot, és küldje el neki.
GYIK
Kattintson az alábbi kérdésekre, hogy többet megtudjon a biztonsági partner csatlakoztatásáról.Csatlakoztathatok egynél több biztonsági partnert?
Csatlakoztathatok egynél több biztonsági partnert?
Igen. Hozzon létre minden partnerhez külön kulcsot, és nevezze el róluk. Így egy partner hozzáférését a többiek érintése nélkül megszüntetheti, az auditnaplókban pedig látszik, melyik partner végezte az egyes vizsgálatokat.
Milyen gyakran vizsgálja a partner a munkaterületemet?
Milyen gyakran vizsgálja a partner a munkaterületemet?
A partner dönti el, milyen gyakran vizsgál, általában naponta egyszer. Minden vizsgálat a munkaterület aktuális beállítását olvassa, a vizsgálatok futását pedig az auditnaplókban láthatja.
Mi történik, ha a munkaterületem kilép az Enterprise csomagból?
Mi történik, ha a munkaterületem kilép az Enterprise csomagból?
A partner nem olvashatja tovább a munkaterületet, mert a Compliance API csak az Enterprise csomagban érhető el. Ha a munkaterület visszatér az Enterprise csomagra, a vizsgálatok újra működnek, feltéve, hogy a kulcsot nem törölték.
Ezt az oldalt MI segítségével fordítottuk. A legpontosabb és legfrissebb információkért tekintse meg az angol nyelvű változatot.