

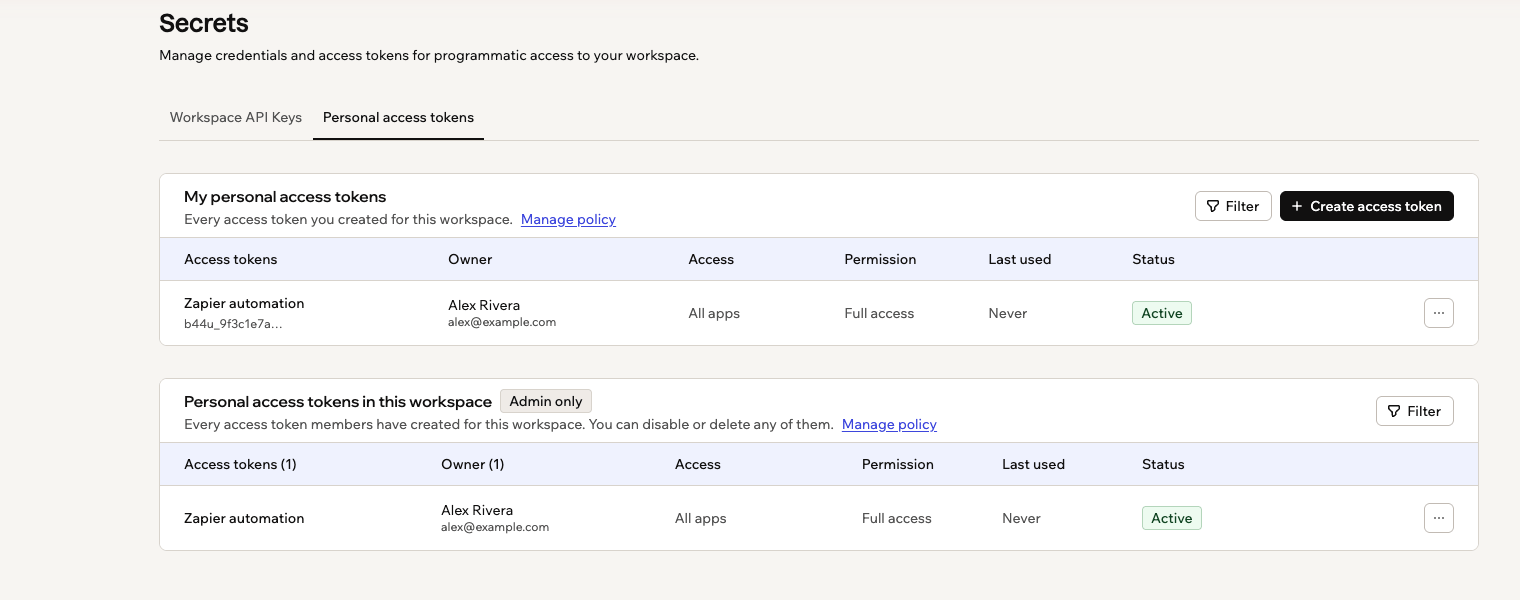
Seus próprios tokens de acesso e todos os tokens de membros no workspace
Criando um token de acesso
Você decide o que cada token pode fazer no momento em que o cria, e a Base44 mostra o valor uma vez.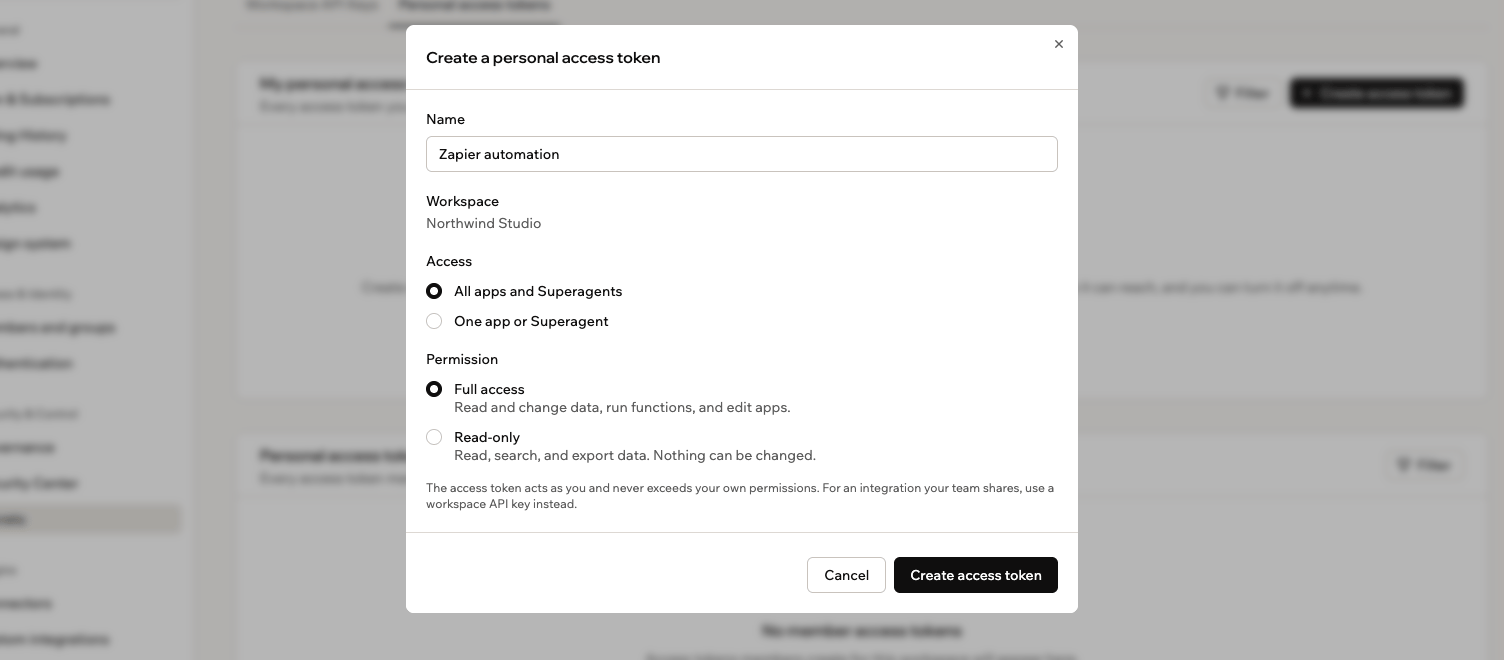
Escolhendo o que um novo token de acesso pode alcançar e o que pode fazer
- No seu workspace, clique no nome do workspace no canto inferior esquerdo e depois em Settings.
- Clique em Secrets na barra lateral.
- Clique na aba Personal access tokens.
- Clique em Create access token.
- Digite um Access token name que diga para que o token serve, como a ferramenta que você está conectando.
- Em Access, escolha o que o token pode alcançar:
- All apps and Superagents: Tudo no workspace que você pode alcançar.
- One app or Superagent: Procure pelo app ou Superagent desejado e selecione-o.
- Em Permission, escolha o que o token pode fazer:
- Full access: Ler e alterar dados, executar funções e editar apps.
- Read-only: Ler, pesquisar e exportar dados. Nada pode ser alterado.
- Clique em Create access token.
- Clique no ícone Copy ao lado do valor, cole o token na ferramenta que está conectando e clique em Done.
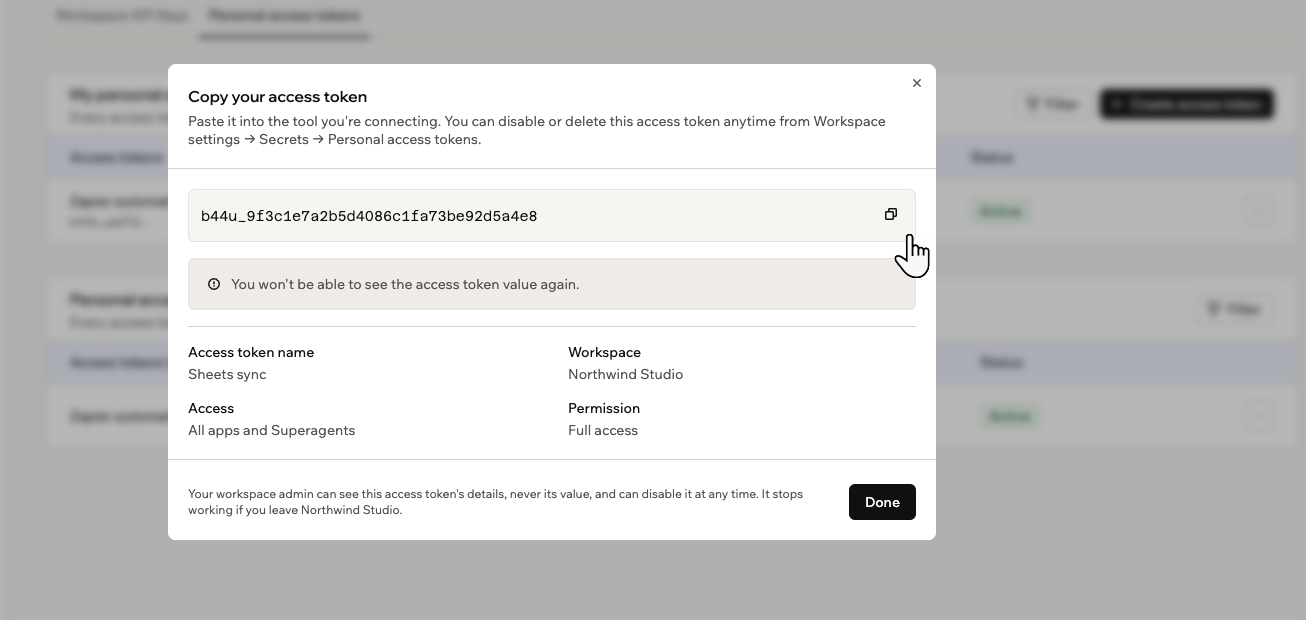
Copiando um novo token de acesso, que a Base44 mostra apenas uma vez
Usando seu token em uma requisição
O que você conectar precisa enviar seu token com cada requisição, para que a Base44 saiba que a requisição vem de você. Ele vai em uma linha chamada cabeçalho, e fica assim:YOUR_PERSONAL_ACCESS_TOKEN pelo seu próprio token, ou a requisição falha. Você não precisa digitar nada disso do zero: abra a referência de API do seu app no editor do app e ela mostra a mesma requisição com seus tokens listados, pronta para copiar.
As chaves de API de conta usavam um cabeçalho diferente,
api_key: YOUR_API_KEY. Se você está atualizando algo que já funciona, troque a linha inteira, não apenas o valor. Um token enviado sob o cabeçalho antigo é rejeitado.Migrando de chaves de API de conta
A Base44 está substituindo as chaves de API de conta por tokens de acesso pessoal, então todos que usam uma precisam migrar. Se você já copiou uma chave de API das configurações da sua conta, essa chave é uma chave de API de conta, e a partir de 15 de outubro de 2026, você não pode mais usar uma. Um token de acesso pessoal faz o mesmo trabalho, e 2 coisas mudam quando você troca:- De onde vem a credencial: Em vez de uma chave que alcançava tudo o que você podia alcançar, você cria um token em Secrets e escolhe o que ele pode tocar.
- O cabeçalho pelo qual viaja:
Authorization: Bearersubstituiapi_key. Atualize tanto o cabeçalho quanto o valor, porque um token enviado sob o cabeçalho antigo é rejeitado.
- No seu workspace, clique no nome do workspace no canto inferior esquerdo e depois em Settings.
- Clique em Secrets na barra lateral e depois na aba Personal access tokens.
- Clique em Create access token e dê ao token apenas o acesso e a permissão que o script realmente precisa.
- Clique no ícone Copy ao lado do valor e clique em Done. A Base44 nunca mostra o valor novamente.
- Substitua a chave no seu script pelo valor do token.
- Altere o cabeçalho da requisição de
api_key: YOUR_API_KEYparaAuthorization: Bearer YOUR_PERSONAL_ACCESS_TOKEN. - Execute o script para confirmar que funciona e exclua a chave de API de conta antiga.
Gerenciando um token
Seus tokens são listados em My personal access tokens, com o que cada um pode alcançar, o que pode fazer, quando foi usado pela última vez e se está ativado. Se a lista ficar longa, clique em Filter para restringi-la por permissão, último uso ou status. Desativar é a escolha segura quando algo parece errado, porque tudo o que usa aquele token para de uma vez e você pode reativá-lo depois. Excluir é permanente, então reserve para uma ferramenta com a qual você terminou. A exceção é um token que foi exposto, em uma captura de tela, um arquivo compartilhado ou um repositório público: exclua esse, em vez de desativá-lo, e depois crie um substituto, porque excluir torna o valor antigo inútil imediatamente. Para gerenciar um token:- No seu workspace, clique no nome do workspace no canto inferior esquerdo e depois em Settings.
- Clique em Secrets na barra lateral e depois na aba Personal access tokens.
- Ao lado do token que deseja alterar, clique no ícone More actions .
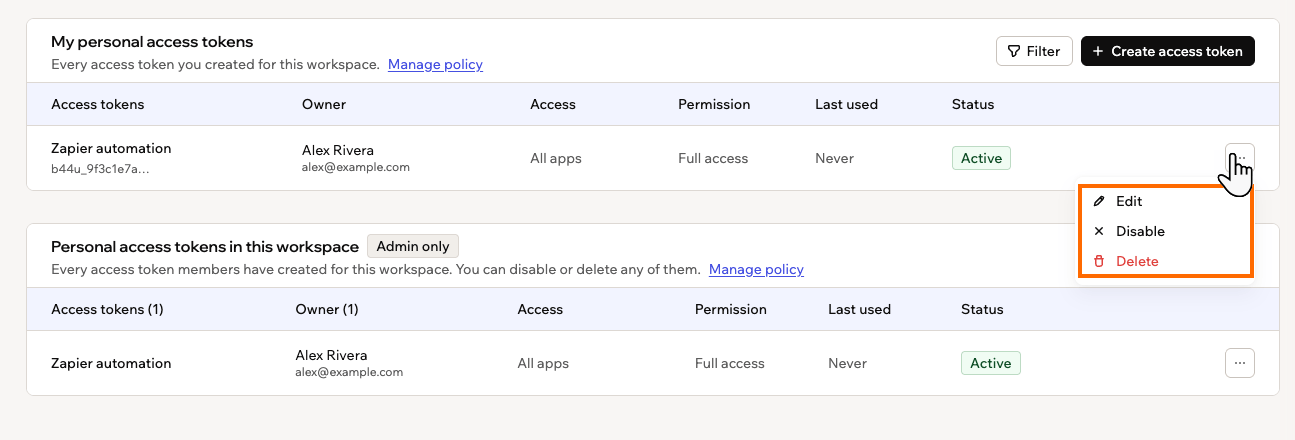
Editando, desativando ou excluindo um token no menu More actions
Alterar o nome ou o alcance de um token
Alterar o nome ou o alcance de um token
Clique em Edit, atualize o nome, acesso ou permissão, e clique em Save. O valor do token em si nunca muda, então o que estiver usando continua funcionando.
Desativar um token por enquanto
Desativar um token por enquanto
Clique em Disable e depois em Disable novamente para confirmar. Qualquer coisa que use o token para de funcionar até você reativá-lo, e o token aparece como Disabled na sua lista.
Reativar um token
Reativar um token
Um token desativado oferece Enable no mesmo menu. Se seu workspace apertou a política desde que você criou o token, você não pode reativá-lo até que o token atenda à política novamente.
Excluir um token permanentemente
Excluir um token permanentemente
Clique em Delete e depois em Delete novamente para confirmar. Qualquer coisa que use o token para de funcionar imediatamente, e isso não pode ser desfeito.
Se seu workspace limita tokens
Alguns workspaces decidem se tokens podem ser usados e o quanto um token pode fazer. Se você é admin do workspace, veja gerenciando segredos do workspace para definir essa política. Como membro, você encontrará isso de uma destas formas:- Personal access tokens are blocked in this workspace: Nenhum token de membro pode alcançar os apps ou dados do workspace. Tokens existentes ficam suspensos até que um admin os reative.
- Doesn’t meet policy: O token foi permitido quando você o criou, mas a política mudou desde então. Ele continua funcionando até que alguém o desative, e a dica de ferramenta diz qual parte da política ele não atende.
- Not allowed by workspace policy: Uma opção de permissão ou acesso que você não pode escolher, porque a política não permite.
Se um token que você precisa está bloqueado, ou uma opção que você quer está esmaecida, pergunte ao admin do workspace sobre a política. Ele pode afrouxá-la ou reativar um token específico para você.
Esta página foi traduzida usando IA. Para as informações mais precisas e atualizadas, consulte a versão em inglês.