

Configurare l’identity provider
Segui i passaggi per il tuo provider per creare l’app e raccogliere i valori da inserire in Base44. Microsoft Entra ID e Okta richiedono alcuni passaggi extra, quindi hanno guide dedicate.Microsoft Entra ID
Usa una app registration dedicata e supporta anche il provisioning SCIM.
Okta
Usa un’app OIDC più un paio di impostazioni dell’authorization server.
Google Workspace
Google Workspace
Crea un client OAuth 2.0 in Google Cloud, poi inserisci le sue credenziali in Base44.Per creare l’app Google:
- Nella Google Cloud Console, crea un OAuth 2.0 Client ID di tipo Web application.
- Sotto Authorized redirect URIs, aggiungi il redirect URI del workspace.
- Copia Client ID e Client Secret.
GitHub
GitHub
Crea un’app OAuth GitHub, poi inserisci le sue credenziali in Base44.Per creare l’app GitHub:
- In GitHub Developer Settings, crea un’OAuth app.
- Imposta l’Authorization callback URL sul redirect URI del workspace.
- Copia il Client ID e genera un Client Secret.
Qualsiasi altro provider OIDC
Qualsiasi altro provider OIDC
Collega qualsiasi provider OpenID Connect creando un client e inserendo i suoi dettagli in Base44.Per creare l’app:
- Crea un client OIDC con il tuo provider, usando il redirect URI del workspace.
- Copia Client ID e Client Secret.
- Trova il Discovery URL del provider, o i singoli endpoint OIDC.
Aggiungere le credenziali in Base44
Una volta ottenute le credenziali del provider, aggiungile al workspace. Per Microsoft Entra ID e Okta, segui invece le loro guide dedicate sopra, che includono questo passaggio. Per aggiungere le credenziali SSO:- Clicca il nome del workspace in alto a sinistra del tuo account.
- Clicca Settings.
- Clicca Auth and security.
- Clicca Set Up accanto a Single Sign-on Configuration.
- In Select SSO Provider, scegli il tuo provider, o Advanced / Manual Configuration per un altro provider OIDC.
- Inserisci Client ID e Client Secret, e mantieni Scope come
openid email profile. - Per Advanced / Manual Configuration, aggiungi anche il tuo Discovery URL o i singoli endpoint dal tuo provider.
- Clicca Enable SSO.
I membri possono accedere una volta verificato il loro dominio email. Configura i domini verificati e il ruolo di default nelle stesse impostazioni Authentication.
Testare il login SSO
Conferma che l’accesso funzioni prima di rilasciare l’SSO al team. La prima volta che qualcuno accede, Base44 lo aggiunge automaticamente al workspace con il tuo ruolo di default. Per testare l’SSO:- Esci da Base44 o apri una finestra privata del browser.
- Vai alla pagina di login del workspace.
- Inserisci un indirizzo email da uno dei tuoi domini verificati. Base44 mostra l’opzione SSO per quel dominio.
- Clicca Log in with SSO e accedi tramite il tuo identity provider.
- Conferma che vieni reindirizzato a Base44 e aggiunto al workspace come membro con il ruolo di default.
Rimuovere la configurazione SSO
Rimuovere la configurazione SSO disattiva l’SSO per il tuo workspace. Elimina anche il tuo identity provider, insieme alle credenziali salvate. Rimuovila quando il tuo team smette di accedere a Base44 tramite quel provider. Puoi rimuoverla anche quando vuoi ricominciare la configurazione da capo. Dopo la rimozione, i tuoi membri accedono a Base44 come facevano prima dell’SSO, per esempio con Google o con email e password. Se le tue app permettono di accedere con l’SSO del workspace, quell’opzione scompare anche nelle app.Se vuoi solo mettere in pausa l’SSO, disattiva invece il toggle accanto a Single Sign-on Configuration. I dati del provider restano salvati e puoi riattivarlo in qualsiasi momento.
- Clicca sul nome del tuo workspace in basso a sinistra del tuo account.
- Clicca Settings.
- Clicca Authentication.
- In Single Sign-on Configuration, accanto al tuo provider, clicca Configure.
-
Clicca Clear per svuotare il modulo.
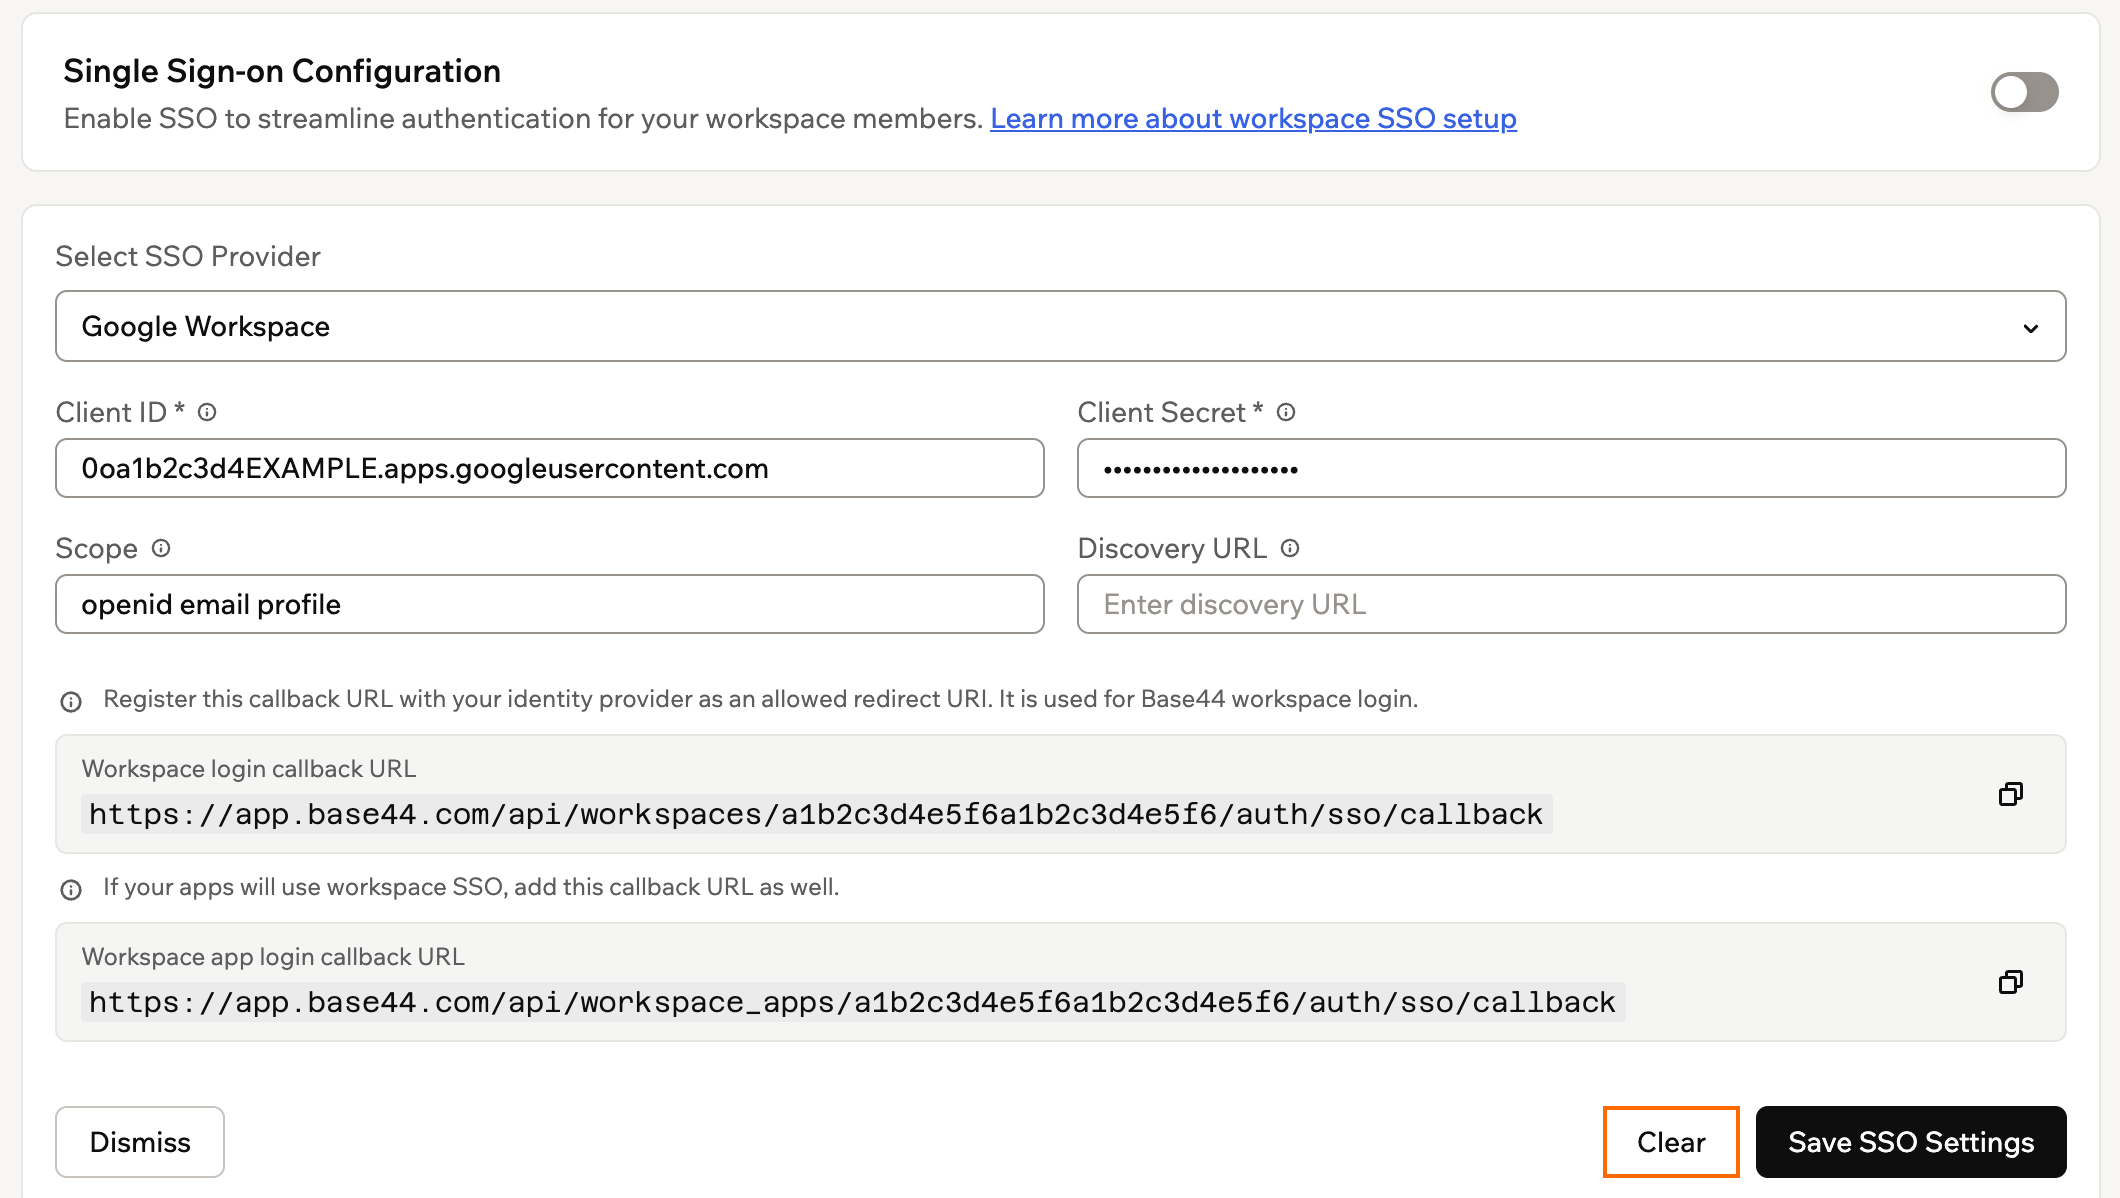
Cancellare la configurazione SSO
- Clicca Save SSO Settings.
- Nella conferma, clicca Remove setup.
Questa pagina è stata tradotta con l’AI. Per le informazioni più accurate e aggiornate, consulta la versione inglese.