

Come funziona
Base44 fa accedere il tuo team tramite Okta usando OIDC. Per farlo, devi creare un’app OIDC in Okta, poi inserire 3 valori nel tuo workspace Base44 sotto Settings > Authentication:- Client ID: Dalla tua app Okta.
- Client Secret: Dalla tua app Okta.
- Okta domain: Il tuo sottodominio Okta (per esempio,
your-company), o il tuo dominio Okta URL personalizzato completo se ne hai uno (per esempio,login.your-company.com).
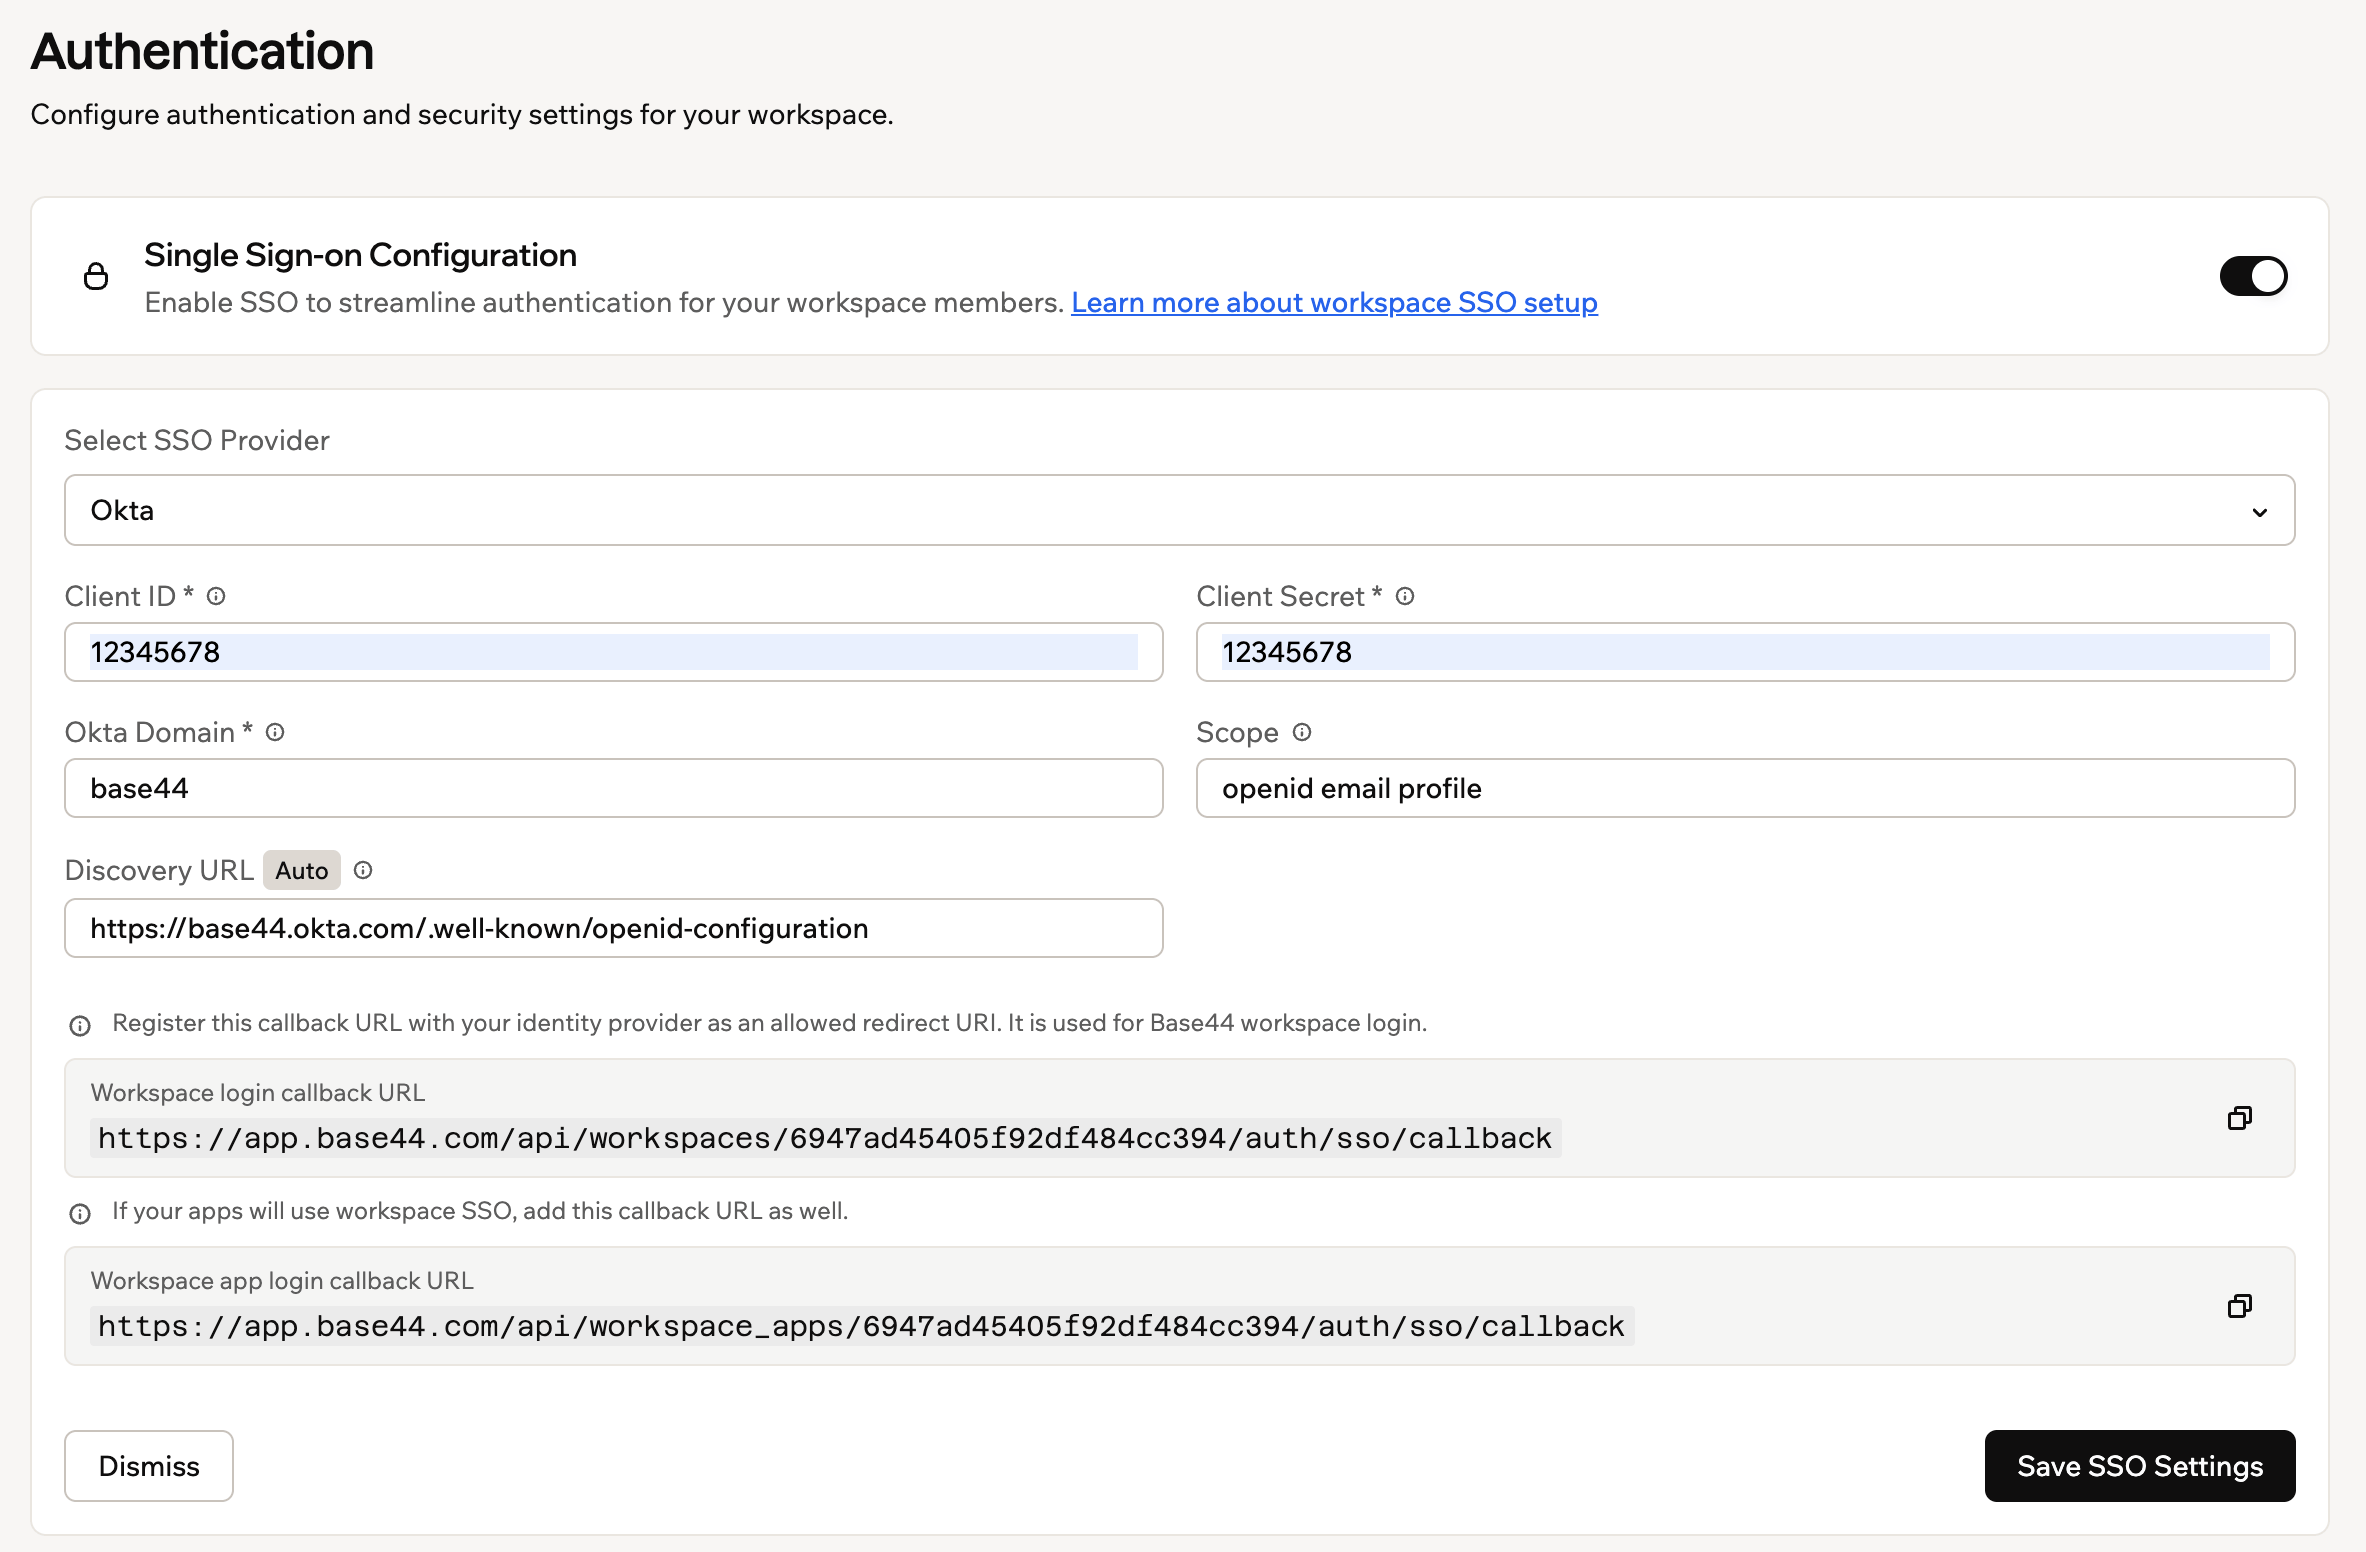
Il modulo di configurazione SSO nelle impostazioni Authentication di Base44
Configurare il single sign-on
Segui questi passaggi per creare l’app Okta, permettere a Base44 di usarla e collegarla al tuo workspace Base44.Passaggio 1: Crea un’app OIDC
Crea l’applicazione OIDC che rappresenta il login Base44. Per creare l’app:- Nella Okta Admin Console, vai su Applications > Applications, poi clicca Create App Integration.
- Imposta Sign-in method su OIDC - OpenID Connect.
- Imposta Application type su Web Application.
- Clicca Next.
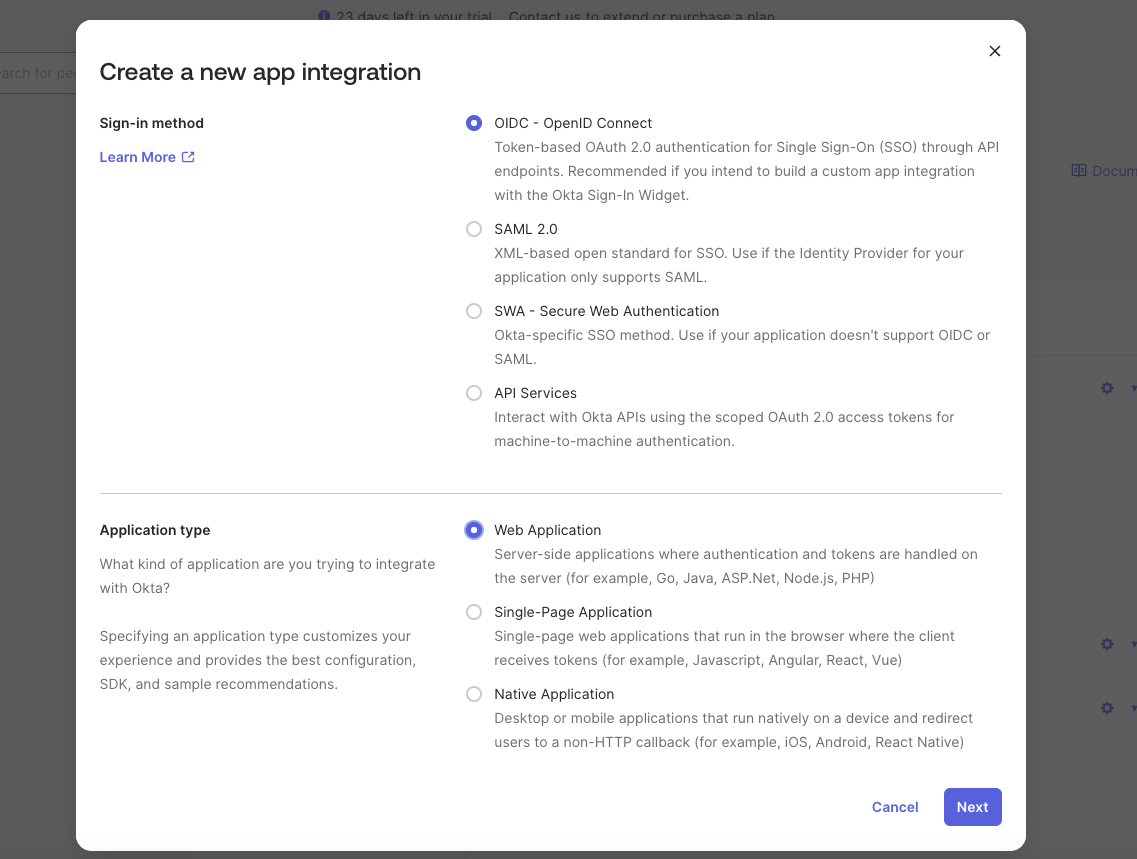
Creare un'integrazione app OIDC in Okta
Passaggio 2: Configura l’app
Imposta nome dell’app, redirect URI e chi può usarla. Per configurare l’app:- Inserisci un App name, per esempio
Base44 - your workspace name. - Sotto Sign-in redirect URIs, aggiungi l’URL di callback per il login del workspace, sostituendo
{{WORKSPACE_ID}}con il tuo workspace ID:https://app.base44.com/api/workspaces/{{WORKSPACE_ID}}/auth/sso/callback. Se anche le tue app useranno l’SSO del workspace, aggiungi anche l’URL di callback per il login delle app del workspace:https://app.base44.com/api/workspace_apps/{{WORKSPACE_ID}}/auth/sso/callback. Base44 mostra entrambi gli URL nel pannello di configurazione SSO così puoi copiarli. - Sotto Sign-out redirect URIs, aggiungi
https://app.base44.com. - Sotto Controlled access, scegli chi può usare l’app, per esempio Allow everyone in your organization to access.
- Clicca Save.
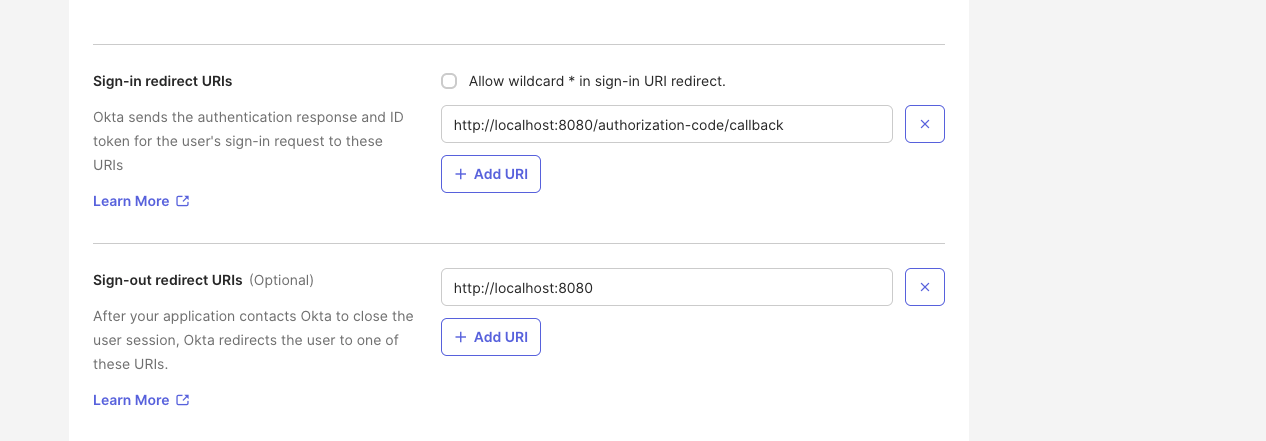
Impostare i redirect URI di sign-in e sign-out in Okta
Passaggio 3: Ottieni le credenziali
Base44 ha bisogno di 3 valori per collegarsi alla tua app Okta.- Client ID: Nella scheda General dell’app.
- Client Secret: Nella scheda General dell’app.
- Okta domain: Il tuo sottodominio Okta (per esempio,
your-company). Se il tuo team accede tramite un dominio Okta URL personalizzato, inserisci invece quel dominio completo (per esempio,login.your-company.com).
Passaggio 4: Consenti Base44 nel tuo authorization server
Okta emette token solo alle app che una policy dell’authorization server consente. Per aggiungere una regola di access policy:- Vai su Security > API > Authorization Servers, poi apri il server default.
- Nella scheda Access Policies, clicca Add Rule, o modifica una regola esistente.
- Nomina la regola (per esempio,
Allow Base44), imposta il grant type su Authorization Code e applicala alla tua app Base44 (o tutti i client), tutti gli utenti e qualsiasi scope. - Clicca Create Rule.
Nella scheda General della tua app Base44 in Okta, disattiva Federation Broker Mode. Con attivo, il login può fallire con “You are not allowed to access this app.”
Passaggio 5: Aggiungi i dettagli in Base44
Aggiungi le credenziali dell’app OIDC al workspace. Per configurare l’SSO in Base44:- Clicca il nome del workspace in alto a sinistra del tuo account.
- Clicca Settings.
- Clicca Authentication.
- Attiva il toggle accanto a Single Sign-On Configuration.
- In Select SSO Provider, scegli Okta.
- Inserisci Client ID, Client Secret e Okta Domain. Usa il tuo sottodominio (per esempio,
your-company), o il tuo dominio Okta URL personalizzato completo se ne hai uno (per esempio,login.your-company.com). Se la tua organizzazione Okta usa API Access Management con authorization server personalizzati, inserisci l’issuer URL incluso il percorso dell’authorization server, comehttps://login.your-company.com/oauth2/default. - Mantieni Scope come
openid email profile. - Il Discovery URL si compila automaticamente dall’Okta Domain inserito ed è contrassegnato come Auto. Puoi modificarlo se devi puntare Base44 altrove, e allora viene mostrato come Modified. Per tornare al valore generato, clicca Reset to auto.
- Clicca Enable SSO.
Passaggio 6: Assegna gli utenti
Il tuo team può accedere una volta che lo assegni alla tua app Okta. Per assegnare gli utenti:- Nella tua app Okta, vai alla scheda Assignments.
- Clicca Assign, poi Assign to People o Assign to Groups.
- Seleziona gli utenti o gruppi che dovrebbero poter accedere, poi clicca Assign e Save and Go Back.
FAQ
Seleziona una domanda qui sotto per saperne di più sull’SSO Okta.Perché il login fallisce con 'You are not allowed to access this app'?
Perché il login fallisce con 'You are not allowed to access this app'?
Aggiungi una regola di access policy sull’authorization server default (Passaggio 4), disattiva Federation Broker Mode nella scheda General dell’app e conferma che l’utente sia assegnato all’app.
Perché il login fallisce con un errore email?
Perché il login fallisce con un errore email?
L’authorization server default di Okta non restituisce sempre la claim
email. Aggiungi il percorso dell’authorization server al tuo Okta Domain, come https://your-domain.okta.com/oauth2/default, così l’email viene restituita. Vedi l’avviso nel Passaggio 5.Posso usare un dominio Okta URL personalizzato?
Posso usare un dominio Okta URL personalizzato?
Sì. Se il tuo team accede tramite un dominio Okta URL personalizzato (per esempio,
login.your-company.com), inserisci quel dominio completo nel campo Okta Domain invece del tuo sottodominio .okta.com. Base44 costruisce il Discovery URL da esso automaticamente.Ho bisogno di app Okta separate per SSO e SCIM?
Ho bisogno di app Okta separate per SSO e SCIM?
Sì. Le app OIDC di Okta non supportano SCIM, quindi l’SSO usa un’app OIDC e SCIM usa un’app SCIM 2.0 separata. Vedi Provisioning SCIM per Okta.
Questa pagina è stata tradotta con l’AI. Per le informazioni più accurate e aggiornate, consulta la versione inglese.