

סריקת האבטחה, כולל Fix All, זמינה בכל התוכניות, כולל התוכנית החינמית.
הפעלת סריקה
כדי להפעיל סריקת אבטחה:- לחץ על Dashboard בעורך האפליקציה שלך.
- לחץ על Security.
- לחץ על Run Security Scan.
- סקור את הבעיות שהסריקה מוצאת. עבור בין התצוגות Cards ו-Table, והשתמש ברשימות הנפתחות כדי לקפוץ לקבוצת בעיות או לרמת חומרה.
- החל תיקונים:
- לחץ על Fix all issues כדי להחיל את כל התיקונים המומלצים בבת אחת, או על Fix All בקבוצה כדי לתקן רק אותה.
- בחר בעיות ספציפיות ולחץ על Fix selected כדי לתקן רק את אלו שבחרת.
- הרחב בעיה בודדת כדי לסקור ולתקן אותה בנפרד. הכפתורים לכל בעיה מופיעים בתצוגת Cards.
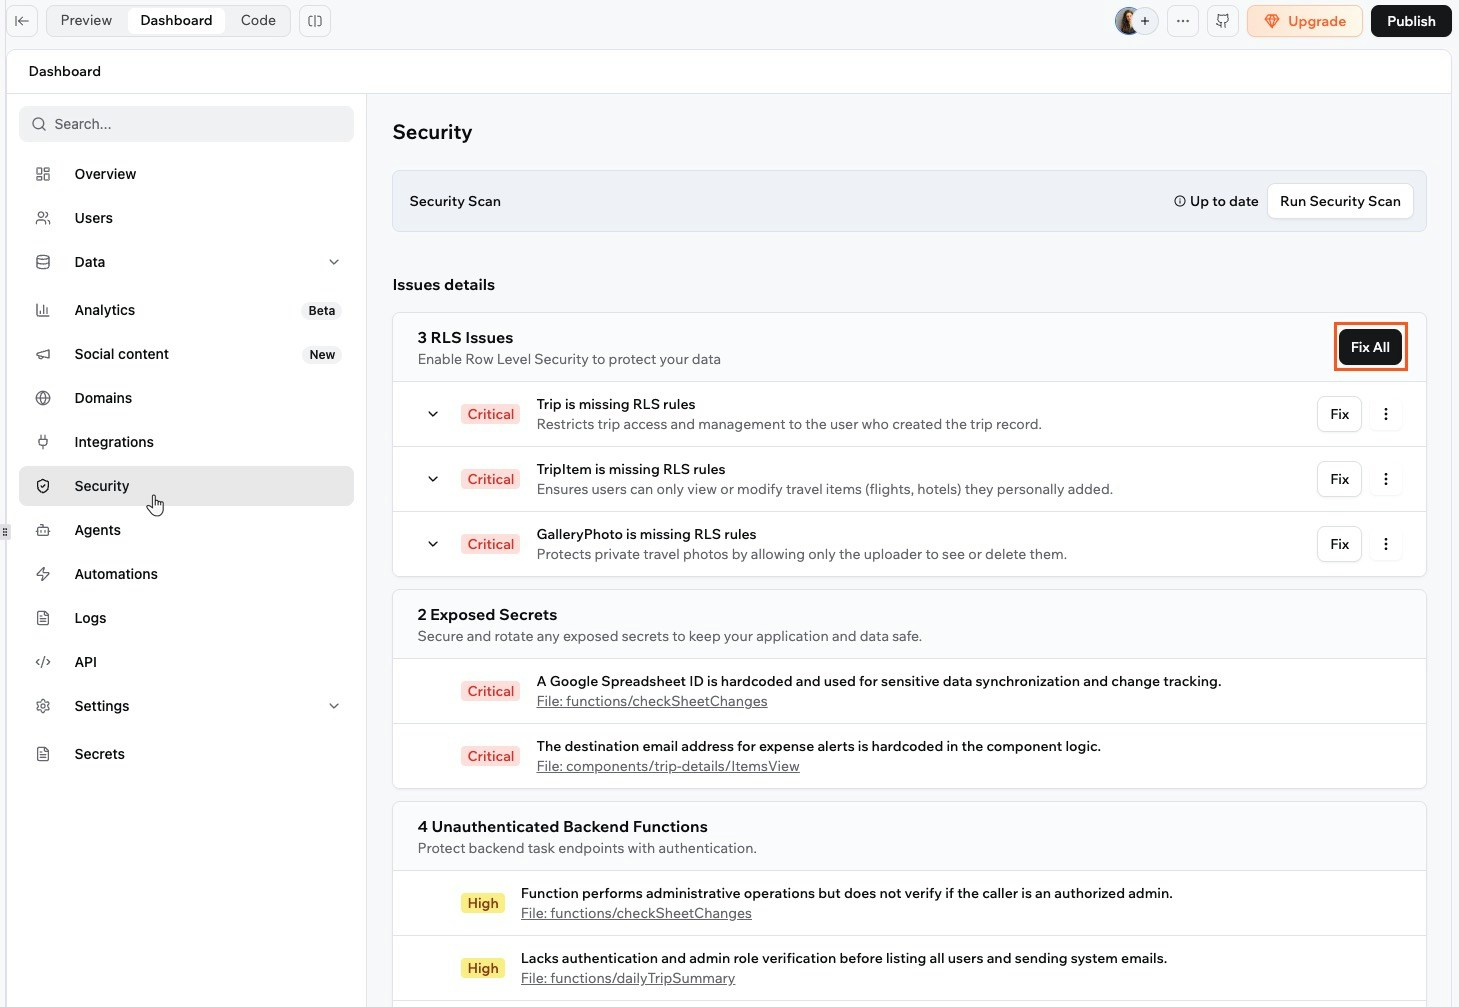
הפעלת סריקת אבטחה על האפליקציה שלך
הבנת תוצאות הסריקה
הסריקה בודקת 7 סוגי בעיות.בעיות הרשאות נתונים
אלו מופיעים כאשר לטבלת נתונים חסרות כללי הרשאה, או כאשר לאנשים יש יותר גישה ממה שצריך. כל בעיה מציגה את הטבלה המושפעת, תיאור של הבעיה וטבלה של כללים מומלצים. לחץ על Fix All כדי להחיל את ההמלצות, או לחץ על הטבלה כדי להתאים אישית את ההרשאות באופן ידני.סודות חשופים
אלו מופיעים כאשר מפתחות API, סיסמאות או טוקנים נמצאים במקום שמבקרי האפליקציה יכולים לגשת אליהם. כל מי שמוצא אישורים אלה יכול להשתמש בהם כדי לגשת לשירותים החיצוניים או לנתונים שלך. כדי לתקן אישור חשוף, הסר אותו מהאזור המושפע ושמור אותו בבטחה. הדבק את הבעיה בצ’אט ה-AI במצב Discuss כדי לקבל הוראות צעד אחר צעד.פונקציות backend ללא אימות
אלו מופיעים כאשר חלק מהאפליקציה שלך שרץ מאחורי הקלעים מחלק נתונים מבלי לבדוק מי האדם תחילה. לדוגמה, החזרת פרטי חשבון של מישהו מבלי לאשר שהוא מחובר. הדבק את הבעיה בצ’אט ה-AI במצב Discuss והוא ידריך אותך בתיקון.הגנה על קרדיטים
אלו מופיעות כאשר תכונות באפליקציה שלך שצורכות קרדיטים, כמו AI, יצירת תמונות או אימייל, נגישות ישירות מחוץ לאפליקציה. מי שמוצא אותן יכול להריץ אותן ולבזבז את קרדיטי האינטגרציה שלך. הבעיה נקראת Prevent unauthorized credit usage ומדורגת High. מה שהבעיה מציעה תלוי באפליקציה שלך:- האפליקציה שלך יכולה להיות מוגנת כפי שהיא: לחץ על Fix. הוא מגביל את הגישה לתכונות האלו תוך שמירה על הגישה שהאפליקציה שלך כבר מאפשרת, כך שהוא לא משנה את אופן הפעולה של האפליקציה.
- חלק מהתכונות נגישות מהמקום הלא נכון: לחץ על Resolve with AI. הוא מעביר את הקריאות האלו ל-backend של האפליקציה ומעדכן את האפליקציה להשתמש בהן שם. בדוק את הזרימות המושפעות והרץ את הסריקה שוב.
- האפליקציה המפורסמת שלך מפגרת מאחור: אם השינויים האחרונים שלך מוכנים אבל האפליקציה החיה עדיין מריצה גרסה ישנה יותר, הבעיה נקראת Publish changes before protecting credits. לחץ על Publish changes והרץ את הסריקה שוב.
תלויות האפליקציה
אלו מופיעות כאשר לספרייה או כלי של צד שלישי שהאפליקציה שלך משתמשת בהם יש בעיית אבטחה ידועה. כל בעיה כוללת רמת חומרה (Critical, High, Medium או Low) ואת הגרסה המומלצת לשדרוג. לפעמים אין גרסה לשדרג אליה, כי תיקון לפגיעות עדיין לא שוחרר. בעיות כאלה מציעות Resolve with AI במקום גרסה. האפשרות שולחת את החבילה ואת הפגיעויות שלה לצ’אט ה-AI שלך, שמחפש תחליף מאובטח ומחיל אותו. הרץ את הסריקה שוב לאחר מכן כדי לוודא שהבעיה נעלמה.פגיעויות קוד
אלו מופיעות כאשר הסריקה מנתחת את הקוד של האפליקציה שלך ומוצאת דפוסים שניתן לנצל, כמו בדיקות גישה חסרות, טיפול לא בטוח בקלט משתמשים או נתונים רגישים שאינם מוגנים כראוי. כל בעיה מציגה רמת חומרה (Critical, High, Medium או Low) ואת הקובץ המושפע. הרחב בעיה והיא מתפרקת לחלקים הבאים:- השפעה: מה מישהו יכול לעשות עם החולשה.
- קטגוריית אבטחה: הסיווגים המקובלים בתעשייה שהיא ממופה אליהם, כמו קטגוריית OWASP Top 10 ומספר CWE.
- ראיות: החלק בקוד שלך שגרם לממצא.
- תרחיש תקיפה: הסבר צעד אחר צעד כיצד ניתן לנצל אותה.
- תיקון מוצע: השינוי שיש לבצע, שאותו תוכל להרחיב כשאתה מוכן לפעול עליו.
המלצות לכותרות אבטחה
אלו מופיעות כאשר באפליקציה שלך חסרות הגנות ברמת הדפדפן שהסריקה ממליצה עליהן בהתבסס על פרופיל הסיכון של האפליקציה שלך. לדוגמה, אם לאפליקציה שלך יש כניסה או תשלומים, היא מסמנת כותרות חסרות כחומרה גבוהה. כל בעיה מציגה את רמת החומרה וכפתור Fix שמפעיל את הכותרת מיד. אתה יכול גם להפעיל כותרות אלו בכל עת מבלי להפעיל סריקה תחילה. יש 2 כותרות שהסריקה בודקת:- Block iframe embedding (X-Frame-Options): מונע מהאפליקציה שלך להיות מוצגת בתוך iframe באתר אחר. זה מגן מפני התקפות clickjacking, שבהן מישהו מטעה משתמש ללחוץ על משהו באפליקציה שלך מבלי שיבחין בכך. לחיצה על Fix מגדירה את ההטמעה של האפליקציה ל-No one.
- Restrict unused browser features (Permissions-Policy): מגביל אילו תכונות דפדפן האפליקציה שלך יכולה לגשת אליהן, כגון המצלמה, המיקרופון והמיקום. הגבלתן מצמצמת את משטח התקיפה של האפליקציה שלך אם היא אינה זקוקה להן.
חשוב:
- אם לסביבת העבודה שלך יש מדיניות הטמעה, האפליקציה שלך פועלת לפיה, ותוכל רק להחמיר את הגדרות ההטמעה.
- אם הפעלת בעבר את Prevent Embedding, האפליקציה שלך מוגדרת כעת ל-No one, כך ששום דבר לא השתנה.
- לחץ על Dashboard בעורך האפליקציה שלך.
- לחץ על Security.
- לחץ על Advanced Security בפינה השמאלית העליונה.
- תחת Security Headers, בחר Anyone, Only these sites או No one, והפעל או כבה את Restrict Browser Features.
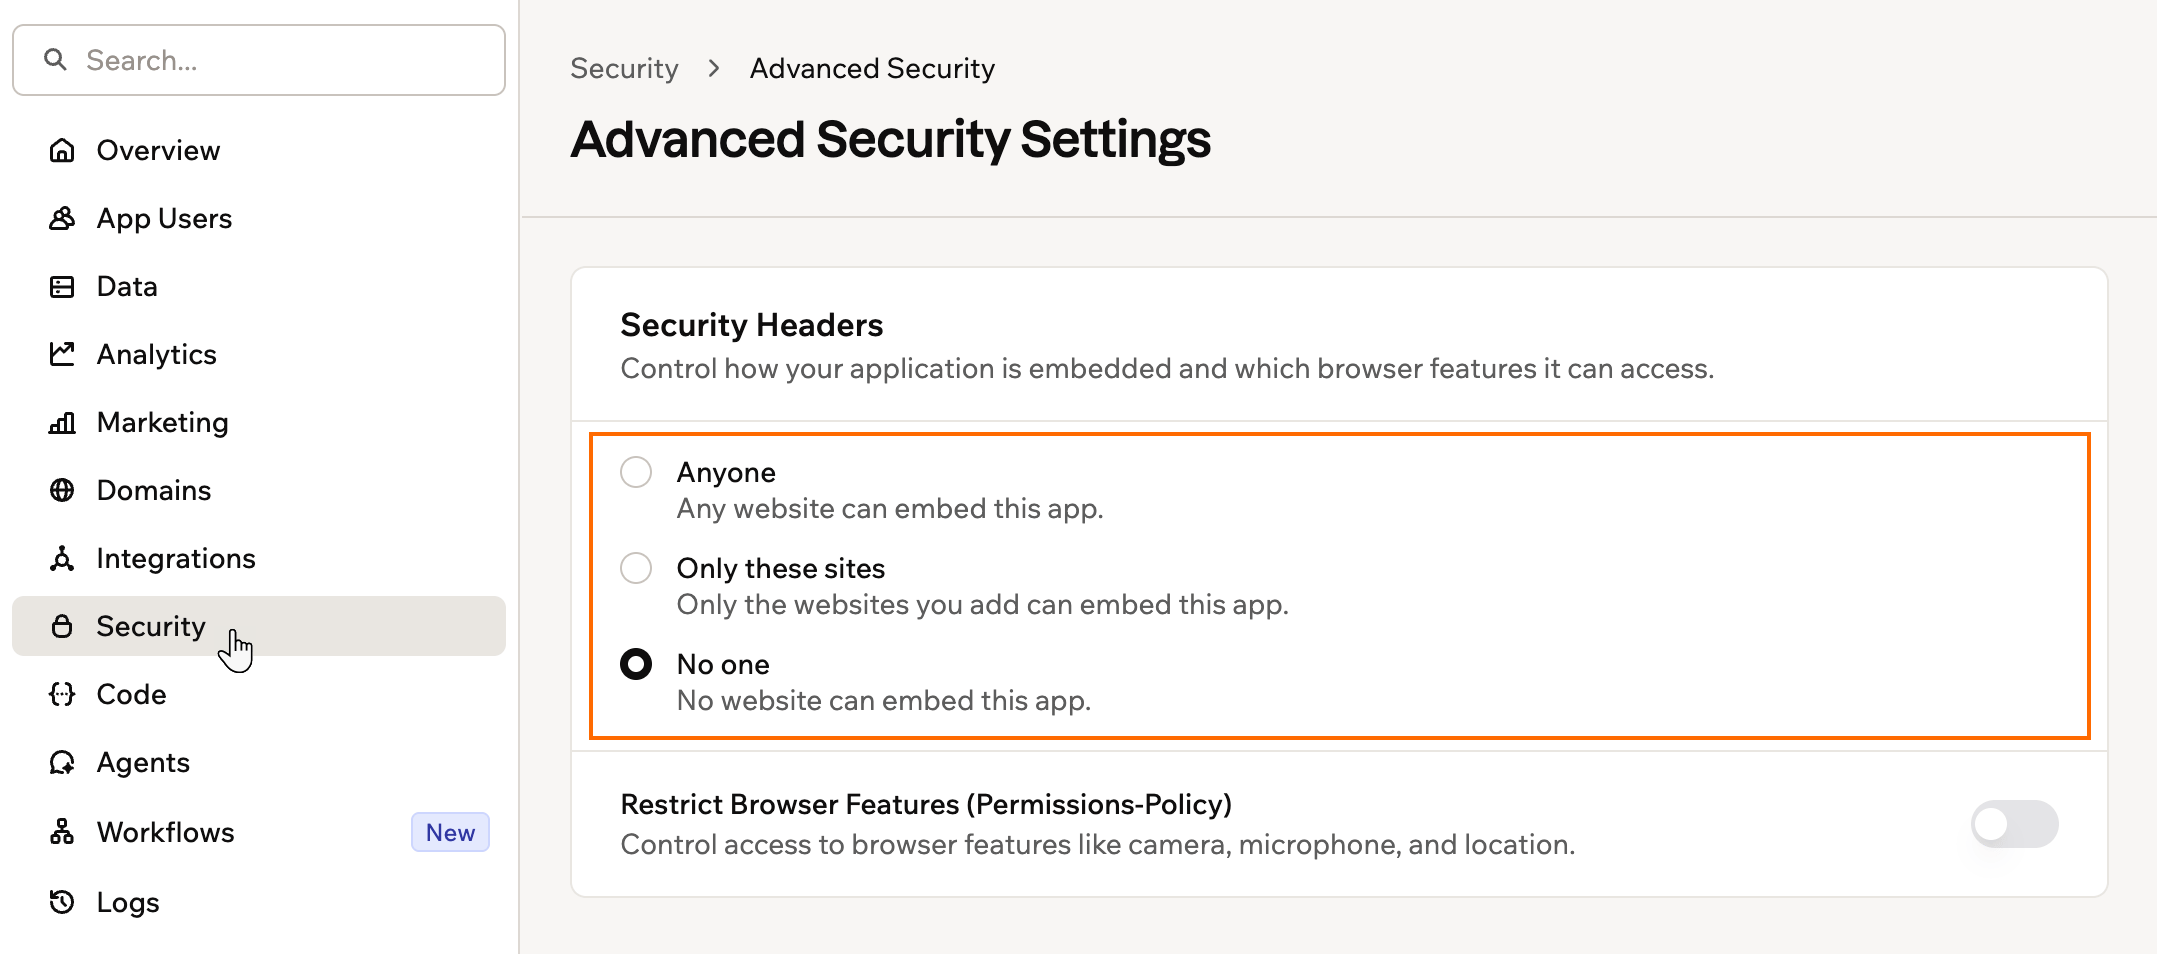
הגדרות אבטחה מתקדמות ב-Base44
שאלות נפוצות
באיזו תדירות עליי להפעיל את סריקת האבטחה?
באיזו תדירות עליי להפעיל את סריקת האבטחה?
הפעל את הסריקה לפני פרסום האפליקציה בפעם הראשונה, ושוב בכל פעם שאתה מבצע שינויים משמעותיים, כגון הוספת טבלאות נתונים חדשות, עדכון הרשאות או חיבור אינטגרציות חדשות. הלשונית Security מציגה אזהרה של “לא מעודכן” כאשר תוצאות הסריקה שלך אינן עדכניות יותר, כך שאתה יודע מתי להפעיל אותה שוב.
איך אני מתחבר בבטחה ל-APIs של צד שלישי?
איך אני מתחבר בבטחה ל-APIs של צד שלישי?
טפל בכל הבקשות לשירותי צד שלישי ב-backend functions ושמור מפתחות API באמצעות ניהול סודות. זה שומר את האישורים מחוץ למקומות שבהם מבקרי האפליקציה שלך יכולים למצוא אותם.
האם טבלאות הנתונים שלי מוצפנות?
האם טבלאות הנתונים שלי מוצפנות?
כל טבלאות הנתונים והאפליקציות הפרטיות מוצפנות. עם זאת, הנתונים אינם מוצפנים מקצה לקצה, מה שאומר שמנהלי Base44 יכולים לגשת לנתונים שלך במידת הצורך.
דף זה תורגם באמצעות AI. למידע המדויק והעדכני ביותר, עיין בגרסה האנגלית.