

על אינטגרציות
אינטגרציות מחברות את Base44 לשאר המערכת שלכם כך שתוכלו לבצע אוטומציה של זרימות עבודה, למשוך נתונים ולקרוא לשירותים חיצוניים מבלי לחבר כל קריאת API בעצמכם. ניתן לבצע אינטגרציה ב-3 רמות:- רמת אפליקציה: אינטגרציות בתוך אפליקציה בודדת:
- אינטגרציות מובנות כגון Invoke LLM ו-SendEmail.
- מחברים לחיבורים מבוססי OAuth לכלים כמו Notion, Slack או Google Workspace.
- קריאות API חיצוניות עם פונקציות צד-שרת שמשתמשות ב-Secrets ופונקציות ספציפיים לאפליקציה.
- רמת אזור עבודה: APIs משותפים מנוהלים פעם אחת לכל אזור העבודה:
- אינטגרציות OpenAPI מותאמות אישית המבוססות על מפרטי OpenAPI שכל אפליקציה באזור העבודה יכולה לקרוא להן בצורה מאובטחת.
- רמת חשבון: חיבורים שחיים בחשבון Base44 שלכם:
- חיבורי MCP שאתם מגדירים פעם אחת כדי שצ’אט הבינה המלאכותית של Base44 יוכל להשתמש בכלים חיצוניים בזמן שאתם בונים, מבלי לשנות את הקוד שנפרס של האפליקציה שלכם.
אינטגרציות ברמת אפליקציה
אינטגרציות ברמת אפליקציה חיות בתוך אפליקציה בודדת. הן כוללות אינטגרציות מובנות, מחברים, ו-APIs חיצוניים המופעלים על ידי צד-השרת שאתם מחברים לאפליקציה הזו בלבד.אינטגרציות מובנות
חלק מהאינטגרציות מותקנות מראש ב-Base44 וזמינות לשימוש מיידי. רובן עובדות בכל תוכנית, ללא הגדרה נוספת או מפתחות API נפרדים. עם אינטגרציות הליבה הללו, ניתן להוסיף בינה מלאכותית, מסרים, טיפול בקבצים ולוגיקה מתקדמת לכל אפליקציה. אינטגרציות מובנות של Base44 כוללות:- Invoke LLM: צרו תגובות בינה מלאכותית ממודל השפה המובנה באמצעות הודעות מפורטות. תומך בפלטי סכמת JSON, צירופי קבצים להקשר נוסף, ניתוח תמונה וחיפוש באינטרנט למידע מעודכן.
- SendEmail: שלחו מיילים מהאפליקציה שלכם עם שמות שולחים הניתנים להתאמה אישית ותוכן HTML עשיר, או שלחו אחד מהמיילים שעיצבתם. בכל תוכנית ניתן לשלוח מייל לכל מי שנרשם לאפליקציה שלכם. כדי לשלוח מייל לכתובת שלא נרשמה, האפליקציה שלכם צריכה תוכנית בתשלום ודומיין מותאם אישית מאומת.
SendEmail לא תומך בשליחה לרשימות תפוצה חיצוניות. אפשר לצרף עד 5 קבצים, עד 5 MB לכל קובץ ועד 10 MB בסך הכול.
- SendPushNotification: שלחו התראה native push לאדם אחד באפליקציה שלכם, עם קישור אופציונלי לעמוד ספציפי.
SendPushNotification דורש אפליקציה מובייל native עם push notifications מוגדר.
- UploadFile: אפשרו לאנשים להעלות קבצים לאפליקציה שלכם. השתמשו בכתובת ה-URL של הקובץ שמוחזר באינטגרציות או זרימות עבודה אחרות.
- GenerateImage: צרו תמונות מהודעות טקסט מפורטות, בפני עצמן או מתמונות קיימות שאתם נותנים לה כהתייחסות. מחזיר URL לתמונה שנוצרה.
- ExtractDataFromUploadedFile: משכו נתונים מובנים מקבצים שהועלו (CSV, PNG, JPG, JPEG, PDF) באמצעות סכמות JSON. שימושי לייבוא נתונים בכמויות גדולות.
מחברים
מחברים הם אינטגרציות מבוססות OAuth שמאפשרות לאפליקציה ספציפית להתחבר לכלים נתמכים. אתם מבקשים מצ’אט הבינה המלאכותית לחבר שירות, מתחברים ומאשרים את ההרשאות המבוקשות. האפליקציה שלכם יכולה אז לקרוא או לכתוב נתונים בכלי הזה בהתאם למה שאתם מאפשרים. דוגמאות למה שניתן לבנות עם מחברים:- סנכרון מסד נתונים של Notion כדי להפעיל תצוגת ידע באפליקציה שלכם.
- פרסום עדכונים לערוץ Slack.
- סנכרון רשומות Salesforce או HubSpot ללוח בקרה פנימי.
- שמירת קבצים מהאפליקציה שלכם ל-Google Drive.
- חסימת זמן ב-Google Calendar כשהזמנה חדשה מתבצעת.
- פרסום פוסט ב-LinkedIn כשפוסט בלוג חדש מתפרסם.
- הצגת סטטיסטיקות פרופיל TikTok וספירות עוקבים בלוח בקרה.
קריאות API חיצוניות עם פונקציות צד-שרת
אינטגרציות חיצוניות באמצעות פונקציות צד-שרת מאפשרות לאפליקציה ספציפית לדבר ישירות עם שירותים של צד שלישי כמו Stripe, Twilio או Google APIs עם פרטי כניסה ספציפיים לאפליקציה. הקריאות הללו מחוברות דרך פונקציות צד-שרת ו-Secrets משלכם.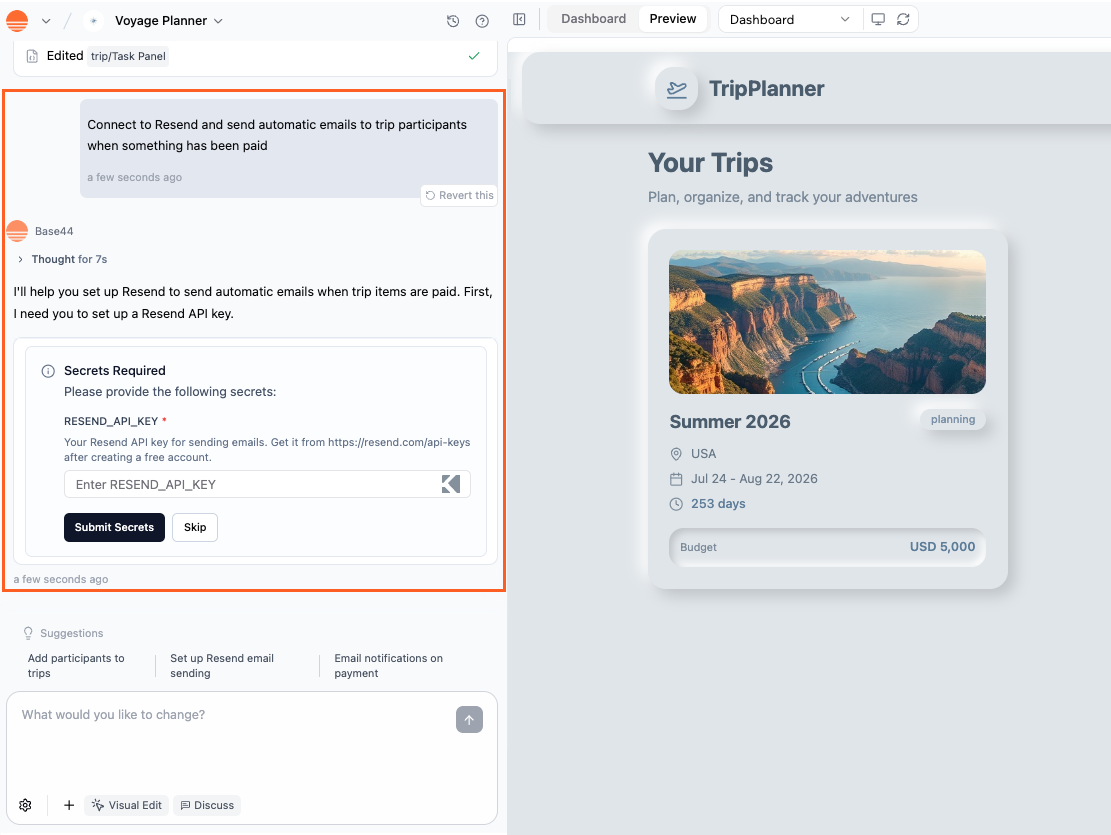
חיבור אינטגרציה לאפליקציית Base44 שלכם באמצעות צ'אט הבינה המלאכותית
- אתם רוצים אינטגרציה חד-פעמית עבור אפליקציה בודדת.
- אתם צריכים לוגיקה מותאמת אישית שמשולבת באופן הדוק עם האפליקציה הזו.
- השירות עדיין לא מוגדר כאינטגרציית OpenAPI מותאמת אישית באזור העבודה שלכם.
- שליחת מיילי ברוכים הבאים לאנשים חדשים שמשתמשים באפליקציה שלכם דרך ספק המייל שלכם.
- סנכרון ה-CRM הקיים שלכם עם מסד הנתונים של האפליקציה.
- התראה לצוות שלכם ב-Slack כשמישהו שולח טופס.
- יצירת תוכן עם כלי בינה מלאכותית באמצעות מפתחות הספק שלכם.
- קריאה ל-APIs ספציפיים של ספקים שאין להם עדיין מחבר או אינטגרציית OpenAPI מותאמת אישית.
base44 > functions. למדו איך להוסיף, לשנות ולמחוק את הסודות של האפליקציה.
אינטגרציות ברמת אזור עבודה
אינטגרציות ברמת אזור עבודה חיות באזור עבודה וניתן להשתמש בהן באפליקציות רבות מבלי לחזור על ההגדרה או פרטי הכניסה.אינטגרציות OpenAPI מותאמות אישית
אינטגרציות OpenAPI מותאמות אישית מאפשרות לכם לרשום APIs חיצוניים משותפים ברמת אזור העבודה ממפרט OpenAPI. אתם מייבאים מפרט פעם אחת, בוחרים את הפעולות שאתם רוצים לחשוף, וכל אפליקציה באזור העבודה הזה יכולה לקרוא לפעולות הללו דרך ה-SDK. ה-AI וקוד צד-הלקוח שלכם יכולים לקרוא לאינטגרציות OpenAPI מותאמות אישית ישירות דרךbase44.integrations.custom מבלי לחשוף פרטי כניסה. הקריאות מועברות דרך הצד-שרת של Base44, כך שסודות לעולם לא מגיעים לדפדפן.
זה אידיאלי ל-APIs פנימיים ו-APIs של שותפים שהצוות שלכם משתמש בהם בהרבה אפליקציות.
חיבורים ברמת חשבון
חיבורים ברמת חשבון מוגדרים פעם אחת לחשבון Base44 שלכם וזמינים בכל מקום שאתם משתמשים בצ’אט הבינה המלאכותית של Base44.חיבורי MCP
חיבורי MCP מאפשרים לכם לחבר שרתי MCP מותאמים אישית לחשבון Base44 שלכם כך שצ’אט הבינה המלאכותית יוכל להשתמש בכלים ונתונים חיצוניים כהקשר בזמן שאתם בונים. זה נותן לכם צ’אט בינה מלאכותית מודע להקשר מבלי לשנות את ה-runtime שנפרס של האפליקציה שלכם. דוגמאות למה שניתן לעשות עם חיבורי MCP:- בקשו מצ’אט הבינה המלאכותית לחפש ב-MCP של מסמכים פנימי ולסכם את הדפים הרלוונטיים ביותר עבור תכונה.
- חברו שרת MCP של GitHub ובקשו סיכום של issues פתוחים ב-repo מסוים.
- חברו MCP של אנליטיקה, כגון Amplitude או שירות מטריקות מותאם אישית, ובקשו מהצ’אט למשוך מטריקות מוצר עדכניות לשיחה בזמן שאתם מתכננים שינויים.
קבלת מפתחות ה-API שלכם
חלק מהאינטגרציות דורשות מפתח API, שמתפקד כסיסמה פרטית בין Base44 לשירות החיצוני. מפתח ה-API שלכם מוכיח בעלות ושומר על החיבור שלכם מאובטח. Base44 מאחסנת את המפתח שלכם בבטחה כך שהאפליקציה שלכם תוכל להשתמש בו מבלי לחשוף אותו. כדי לקבל את מפתח ה-API שלכם:- התחברו לשירות החיצוני (לדוגמה, OpenAI, Resend, Notion).
- מצאו את האזור Developer, API, או Integrations.
- לחצו על Create API Key או Generate Token והעתיקו אותו.
- הדביקו את מפתח ה-API שלכם ב-Base44:
- באמצעות צ’אט הבינה המלאכותית: הזינו את מפתח ה-API שלכם בצ’אט הבינה המלאכותית כשתתבקשו.

הדבקת מפתח בצ'אט הבינה המלאכותית
- הגדרה ידנית: שמרו את מפתח ה-API שלכם כסוד בלוח הבקרה של האפליקציה. ראו הוספת סודות.
- באמצעות צ’אט הבינה המלאכותית: הזינו את מפתח ה-API שלכם בצ’אט הבינה המלאכותית כשתתבקשו.
ניהול הסודות של האפליקציה
בסודות האפליקציה שומרת מפתחות API, אסימונים וסיסמאות. כך פונקציות ה-Backend שלה יכולות להשתמש בהם, בלי שהערכים יופיעו אי פעם בקוד האפליקציה. אתם מוסיפים, משנים ומוחקים אותם מהדף Secrets בלוח הבקרה של האפליקציה.הוספת סודות
הוסיפו סוד כששירות נותן לכם מפתח שהאפליקציה צריכה. אם צ’אט ה-AI מבקש מכם מפתח, אפשר להדביק אותו שם במקום, והוא יישמר כסוד עבורכם. פונקציות ה-Backend מוצאות כל סוד לפי השם המדויק שלו. אם צ’אט ה-AI כבר כתב פונקציה שמצפה למפתח, השתמשו בשם שהוא נתן לכם. כדי להוסיף סוד:- לחצו על Dashboard בראש עורך האפליקציה.
- לחצו על Secrets.
- לחצו על Add Secret.
- הזינו את Secret Name, לדוגמה
STRIPE_API_KEY. שמות לא יכולים לכלול רווחים, לכן השתמשו בקווים תחתונים. - הדביקו את המפתח ב-Secret Value.
- לחצו על Add Secret.
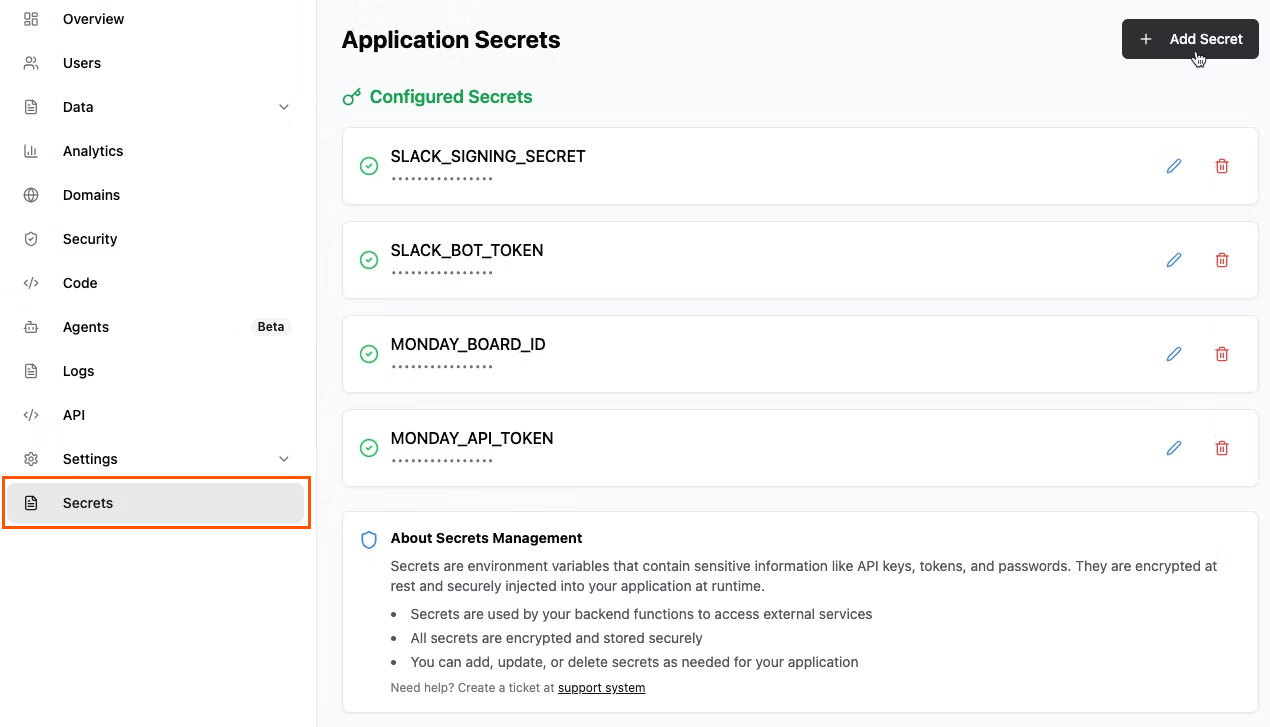
הסודות השמורים של האפליקציה
שינוי או מחיקה של סודות
עדכנו סוד כשאתם יוצרים מחדש מפתח בשירות שממנו הוא מגיע. מחקו אותו כשהאפליקציה כבר לא משתמשת בשירות הזה. בחרו מה אתם רוצים לעשות:שינוי הערך של סוד
שינוי הערך של סוד
אפשר להחליף את הערך של סוד, אבל אי אפשר לשנות את השם שלו. כדי להשתמש בשם אחר, הוסיפו סוד חדש ומחקו את הישן.כדי לשנות את הערך של סוד:
- לחצו על Dashboard בראש עורך האפליקציה.
- לחצו על Secrets.
- לחצו על סמל העריכה ליד הסוד.
- הדביקו את הערך החדש.
- לחצו על Save.
מחיקת סוד
מחיקת סוד
המחיקה מתבצעת מיד, בלי אישור, ואי אפשר לבטל אותה. פונקציה שעדיין קוראת את הסוד לא מקבלת ערך, לכן בקשו מצ’אט ה-AI להסיר או לעדכן גם את הקוד הזה.כדי למחוק סוד:
- לחצו על Dashboard בראש עורך האפליקציה.
- לחצו על Secrets.
- לחצו על סמל המחיקה ליד הסוד.
החלת השינויים
כשאתם מוסיפים, משנים או מוחקים סוד, פונקציות ה-Backend קולטות את השינוי אוטומטית בזמן שאתם בונים ומציגים בתצוגה מקדימה. האפליקציה שפורסמה שומרת את הערכים שהיו לה בפרסום האחרון. לכן פרסמו את האפליקציה שוב כדי שהאפליקציה החיה תשתמש בשינוי.שמירה על פרטיות הסודות
הסודות מוצפנים ומאוחסנים בצורה מאובטחת, והם נשארים בשרת. פונקציות ה-Backend קוראות אותם כשהן רצות. כך הערכים המלאים לעולם לא מגיעים לדפדפן או לאנשים שמשתמשים באפליקציה. אחרי ששמרתם סוד, הערך המלא שלו נשאר מוסתר, גם מכם. כששומרים ערך באורך 30 תווים או יותר, כמו רוב מפתחות ה-API, הדף Secrets מציג את 10 התווים הראשונים שלו. כך אפשר לזהות איזה מפתח שמור. ערכים קצרים יותר נשארים מוסתרים לגמרי. כל מי שיכול לערוך את האפליקציה יכול לראות את הרמזים האלה ולהוסיף, לשנות או למחוק את הסודות שלה. שמרו עותק משלכם של כל מפתח שאי אפשר ליצור מחדש.שאלות נפוצות
לחצו על שאלה למטה כדי ללמוד עוד על שימוש באינטגרציות.מה ההבדל בין אינטגרציות OpenAPI מותאמות אישית ל-APIs חיצוניים ברמת אפליקציה?
מה ההבדל בין אינטגרציות OpenAPI מותאמות אישית ל-APIs חיצוניים ברמת אפליקציה?
אינטגרציות OpenAPI מותאמות אישית מוגדרות פעם אחת באזור עבודה ממפרט OpenAPI וזמינות לכל אפליקציה באזור העבודה דרך
base44.integrations.custom.call(). פרטי הכניסה מאוחסנים כסודות אזור עבודה מוצפנים ולעולם לא נחשפים לקוד האפליקציה, ואין צורך בפונקציות צד-שרת כדי להשתמש בהן.APIs חיצוניים ברמת אפליקציה משתמשים בפונקציות צד-שרת ו-Secrets באפליקציה ספציפית. הם אידיאליים ללוגיקה ספציפית לאפליקציה או כאשר אינכם רוצים לשתף API בכל האפליקציות באזור עבודה.איך עליי לבדוק את האינטגרציה שלי לפני שאני מפרסם?
איך עליי לבדוק את האינטגרציה שלי לפני שאני מפרסם?
לפני פרסום האפליקציה שלכם, בדקו את האינטגרציה כדי שתוכלו לזהות בעיות מוקדם:
- השתמשו במצב sandbox או test (לדוגמה, מפתחות בדיקה של Stripe), אם הספק מציע זאת.
- נסו זרימות אמיתיות ומקרי קצה, לא רק נתיב אחד מוצלח.
- בדקו שהקלטים והפלטים תואמים את הציפיות שלכם בממשק ובלוח הבקרה של הספק.
- עקבו אחר השימוש בקרדיט אינטגרציה גם ב-Base44 וגם בשירות החיצוני.
- הציגו תצוגה מקדימה של האפליקציה כדי לזהות טעינה איטית, קריאות API שנכשלו או נתונים חסרים לפני העלייה לאוויר.
למה האינטגרציה שלי לא עובדת?
למה האינטגרציה שלי לא עובדת?
אם נתקלתם בבעיות, בדקו את הבאים:
- אזור העבודה שלכם בתוכנית Builder ומעלה (עבור APIs חיצוניים ברמת אפליקציה שמשתמשים בפונקציות צד-שרת).
- מפתח ה-API שלכם נכון ושמור ב-Secrets או באינטגרציית OpenAPI מותאמת אישית, אם רלוונטי.
- יש לכם מספיק קרדיטים פעילים בשירות החיצוני.
- אתם משתמשים בפרטי כניסה חיים, לא בבדיקה, בעת בדיקת זרימות פרודקשן.
- בקשת ה-API שלכם כוללת את ה-endpoint, ה-payload והפרמטרים הנכונים.
- לא חרגתם ממגבלות הקצב של השירות.
מי יכול להשתמש בפונקציות צד-שרת ו-APIs חיצוניים ברמת אפליקציה?
מי יכול להשתמש בפונקציות צד-שרת ו-APIs חיצוניים ברמת אפליקציה?
פונקציות צד-שרת ו-APIs חיצוניים ברמת אפליקציה דורשים תוכנית Builder או גבוהה יותר באזור העבודה שבו האפליקציה נוצרה. אם אזור העבודה בתוכנית חינמית או Starter, פונקציות צד-שרת ואינטגרציות שתלויות בהן אינן זמינות.בעלי אזור עבודה ומנהלים יכולים ליצור פונקציות צד-שרת באפליקציות שבבעלותם. שותפים עם תפקיד Editor יכולים גם לערוך וליצור פונקציות צד-שרת באפליקציה כל עוד באזור העבודה יש תוכנית Builder ומעלה.
למה אני מקבל שגיאות 403 בעת שימוש בפונקציות צד-שרת?
למה אני מקבל שגיאות 403 בעת שימוש בפונקציות צד-שרת?
אם אתם רואים שגיאת 403 בעת שימוש בפונקציות צד-שרת, זה עשוי להיות שפונקציות צד-שרת אינן זמינות לאפליקציה או לאזור העבודה שלכם, או שבבקשה חסרות הרשאות.סיבות נפוצות ופתרונות:
- דרישת תוכנית: פונקציות צד-שרת זמינות רק בתוכנית Builder ומעלה. אם אזור העבודה בתוכנית חינמית או Starter, קריאות צד-שרת ואינטגרציות ברמת אפליקציה שמסתמכות עליהן יכולות להיכשל עם 403.
- הרשאות בפונקציה שלכם: פונקציית צד-השרת שלכם עשויה לדחות את הבקשה כי האדם לא מחובר או אין לו תפקיד מתאים. בדקו בדיקות תפקיד או גישה כלשהן שהוספתם בקוד הפונקציה.
- הרשאות שירות חיצוני: 403 יכול להגיע גם מה-API החיצוני שאתם קוראים אליו. ודאו שלמפתח ה-API יש את ההיקפים הנכונים ושהבקשה משתמשת ב-endpoint ובמתודה הנכונים.
- עדיין מתקשים: ראו את התיקונים לפונקציות Backend בכלי המפתחים של Base44, או צרו קשר עם Customer Care.
איך אני יוצר מחדש או מעדכן את מפתח ה-API שלי?
איך אני יוצר מחדש או מעדכן את מפתח ה-API שלי?
יש 2 סוגי מפתחות API שאתם עשויים להזדקק ליצור מחדש או לעדכן:
- מפתחות שירות צד שלישי: צרו מחדש את המפתח שלכם בפורטל המפתחים של אותו שירות, לדוגמה OpenAI, Resend, Notion, ואז שנו את הערך של הסוד בלוח הבקרה של האפליקציה, או עדכנו אותו בהגדרות אינטגרציית OpenAPI מותאמת אישית שלכם.
- מפתח API של חשבון Base44 שלכם: מפתחות API של חשבון כבר לא נתמכים, ואי אפשר ליצור אותם מחדש. מפתחות קיימים מושבתים בהדרגה. במקום זאת, צרו אסימון גישה אישי ועדכנו כל מה שהשתמש במפתח הישן.
מה קורה לאינטגרציות שלי אם אני מוריד את התוכנית?
מה קורה לאינטגרציות שלי אם אני מוריד את התוכנית?
- אינטגרציות מובנות נשארות זמינות.
- מחברים, אינטגרציות OpenAPI מותאמות אישית, חיבורי MCP, ו-APIs חיצוניים ברמת אפליקציה שמסתמכים על פונקציות צד-שרת עשויים להפסיק לעבוד עד שתשדרגו לתוכנית Builder או גבוהה יותר.
האם האפליקציה שלי יכולה לשלוח הודעות טקסט?
האם האפליקציה שלי יכולה לשלוח הודעות טקסט?
Base44 לא שולחת הודעות טקסט (SMS) בעצמה. כדי לשלוח אותן מהאפליקציה, הירשמו לשירות SMS ושמרו את מפתח ה-API שלו כסוד. אז בקשו מצ’אט ה-AI לשלוח הודעות דרך פונקציית Backend. לדוגמה:
האם אוכל להשתמש במספר אינטגרציות באפליקציה אחת?
האם אוכל להשתמש במספר אינטגרציות באפליקציה אחת?
כן. ניתן לערבב אינטגרציות מובנות, מחברים, אינטגרציות OpenAPI מותאמות אישית, ו-APIs חיצוניים ברמת אפליקציה באותה אפליקציה, כל עוד התוכנית וההגדרות שלכם תומכות בהם.
למה Base44 או הבינה המלאכותית לא יכולים לשלוף את מפתח ה-API שלי בשבילי?
למה Base44 או הבינה המלאכותית לא יכולים לשלוף את מפתח ה-API שלי בשבילי?
מטעמי אבטחה, שירותים חיצוניים כמו Stripe, OpenAI או Notion לא מאפשרים לצדדים שלישיים, כולל Base44, לגשת לפרטי הכניסה שלכם אוטומטית. במקום זאת, אתם צריכים:
- להתחבר לשירות.
- לעבור לאזור ה-API או המפתחים.
- ליצור את המפתח שלכם.
- להדביק אותו ב-Base44 כ-Secret או כותרת אזור עבודה.
למה זה חשוב: מפתחות API פועלים כמו סיסמאות לשירותים. שמירתם פרטיים ותחת השליטה שלכם שומרת על הנתונים שלכם בטוחים ומבטיחה שרק אתם מאשרים גישה.
האם חיבורי MCP עובדים כמו אינטגרציות אפליקציה אחרות?
האם חיבורי MCP עובדים כמו אינטגרציות אפליקציה אחרות?
לא. חיבורי MCP הם רק עבור צ’אט הבינה המלאכותית של Base44 בזמן שאתם בונים. הם מוגדרים ברמת החשבון תחת Settings → MCP Connections ומשמשים רק כאשר ההודעה שלכם דורשת את שרת ה-MCP הזה. האפליקציה הפרוסה שלכם לא קוראת לשרתי MCP דרך דף ההגדרות הזה.
דף זה תורגם באמצעות AI. למידע המדויק והעדכני ביותר, עיין בגרסה האנגלית.