

Configurar tu proveedor de identidad
Sigue los pasos para tu proveedor para crear la app y recopilar los valores que introduces en Base44. Microsoft Entra ID y Okta necesitan algunos pasos adicionales, por lo que tienen sus propias guías.Microsoft Entra ID
Usa un registro de app dedicado y también admite aprovisionamiento SCIM.
Okta
Usa una app OIDC más un par de configuraciones del servidor de autorización.
Google Workspace
Google Workspace
Crea un cliente OAuth 2.0 en Google Cloud, luego introduce sus credenciales en Base44.Para crear la app de Google:
- En la Google Cloud Console, crea un OAuth 2.0 Client ID de tipo Web application.
- En Authorized redirect URIs, añade tu URI de redirección del espacio de trabajo.
- Copia el ID de cliente y Secreto del cliente.
GitHub
GitHub
Crea una app OAuth de GitHub, luego introduce sus credenciales en Base44.Para crear la app de GitHub:
- En GitHub Developer Settings, crea una App de OAuth.
- Establece la Authorization callback URL a la URI de redirección de tu espacio de trabajo.
- Copia el ID de cliente y genera un Secreto del cliente.
Cualquier otro proveedor OIDC
Cualquier otro proveedor OIDC
Conecta cualquier proveedor OpenID Connect creando un cliente e introduciendo sus detalles en Base44.Para crear la app:
- Crea un cliente OIDC con tu proveedor, usando la URI de redirección de tu espacio de trabajo.
- Copia el ID de cliente y Secreto del cliente.
- Encuentra la URL de descubrimiento de tu proveedor, o sus endpoints OIDC individuales.
Añadir tus credenciales en Base44
Una vez que tengas las credenciales de tu proveedor, añádelas a tu espacio de trabajo. Para Microsoft Entra ID y Okta, sigue sus guías dedicadas arriba en su lugar, que incluyen este paso. Para añadir tus credenciales SSO:- Haz clic en el nombre de tu espacio de trabajo en la parte superior izquierda de tu cuenta.
- Haz clic en Configuración.
- Haz clic en Autenticación.
- Haz clic en Configurar junto a Configuración de inicio de sesión único.
- En Seleccionar proveedor SSO, elige tu proveedor, o Configuración avanzada / manual para otro proveedor OIDC.
- Introduce tu ID de cliente y Secreto del cliente, y mantén Alcance como
openid email profile. - Para Advanced / Manual Configuration, también añade tu URL de descubrimiento o los endpoints individuales de tu proveedor.
- Haz clic en Activar SSO.
Los miembros pueden iniciar sesión una vez que verifiques su dominio de correo. Configura dominios verificados y el rol predeterminado en la misma configuración Autenticación.
Probar tu inicio de sesión SSO
Confirma que el inicio de sesión funciona antes de desplegar SSO a tu equipo. La primera vez que alguien inicia sesión, Base44 lo añade al espacio de trabajo automáticamente con tu rol predeterminado. Para probar SSO:- Cierra sesión en Base44, o abre una ventana privada del navegador.
- Ve a la página de inicio de sesión de tu espacio de trabajo.
- Introduce una dirección de correo de uno de tus dominios verificados. Base44 muestra entonces la opción SSO para ese dominio.
- Haz clic en Iniciar sesión con SSO e inicia sesión a través de tu proveedor de identidad.
- Confirma que se te redirige de vuelta a Base44 y se te añade al espacio de trabajo como miembro con tu rol predeterminado.
Eliminar tu configuración de SSO
Al eliminar tu configuración de SSO, se desactiva el SSO en tu espacio de trabajo. También se elimina tu proveedor de identidad, junto con las credenciales que guardaste. Elimínala cuando tu equipo deje de iniciar sesión en Base44 con ese proveedor. También puedes eliminarla si quieres empezar tu configuración de nuevo desde el principio. Después de eliminarla, tus miembros inician sesión en Base44 como lo hacían antes de configurar el SSO. Por ejemplo, con Google o con su correo y contraseña. Si tus apps permiten iniciar sesión con el SSO de tu espacio de trabajo, esa opción también desaparece en esas apps.Si solo quieres pausar el SSO, desactiva el interruptor junto a Configuración de inicio de sesión único. Los datos de tu proveedor se quedan guardados, y puedes volver a activarlo cuando quieras.
- Haz clic en el nombre de tu espacio de trabajo en la parte inferior izquierda de tu cuenta.
- Haz clic en Configuración.
- Haz clic en Autenticación.
- En Configuración de inicio de sesión único, junto a tu proveedor, haz clic en Configurar.
-
Haz clic en Borrar para vaciar el formulario.
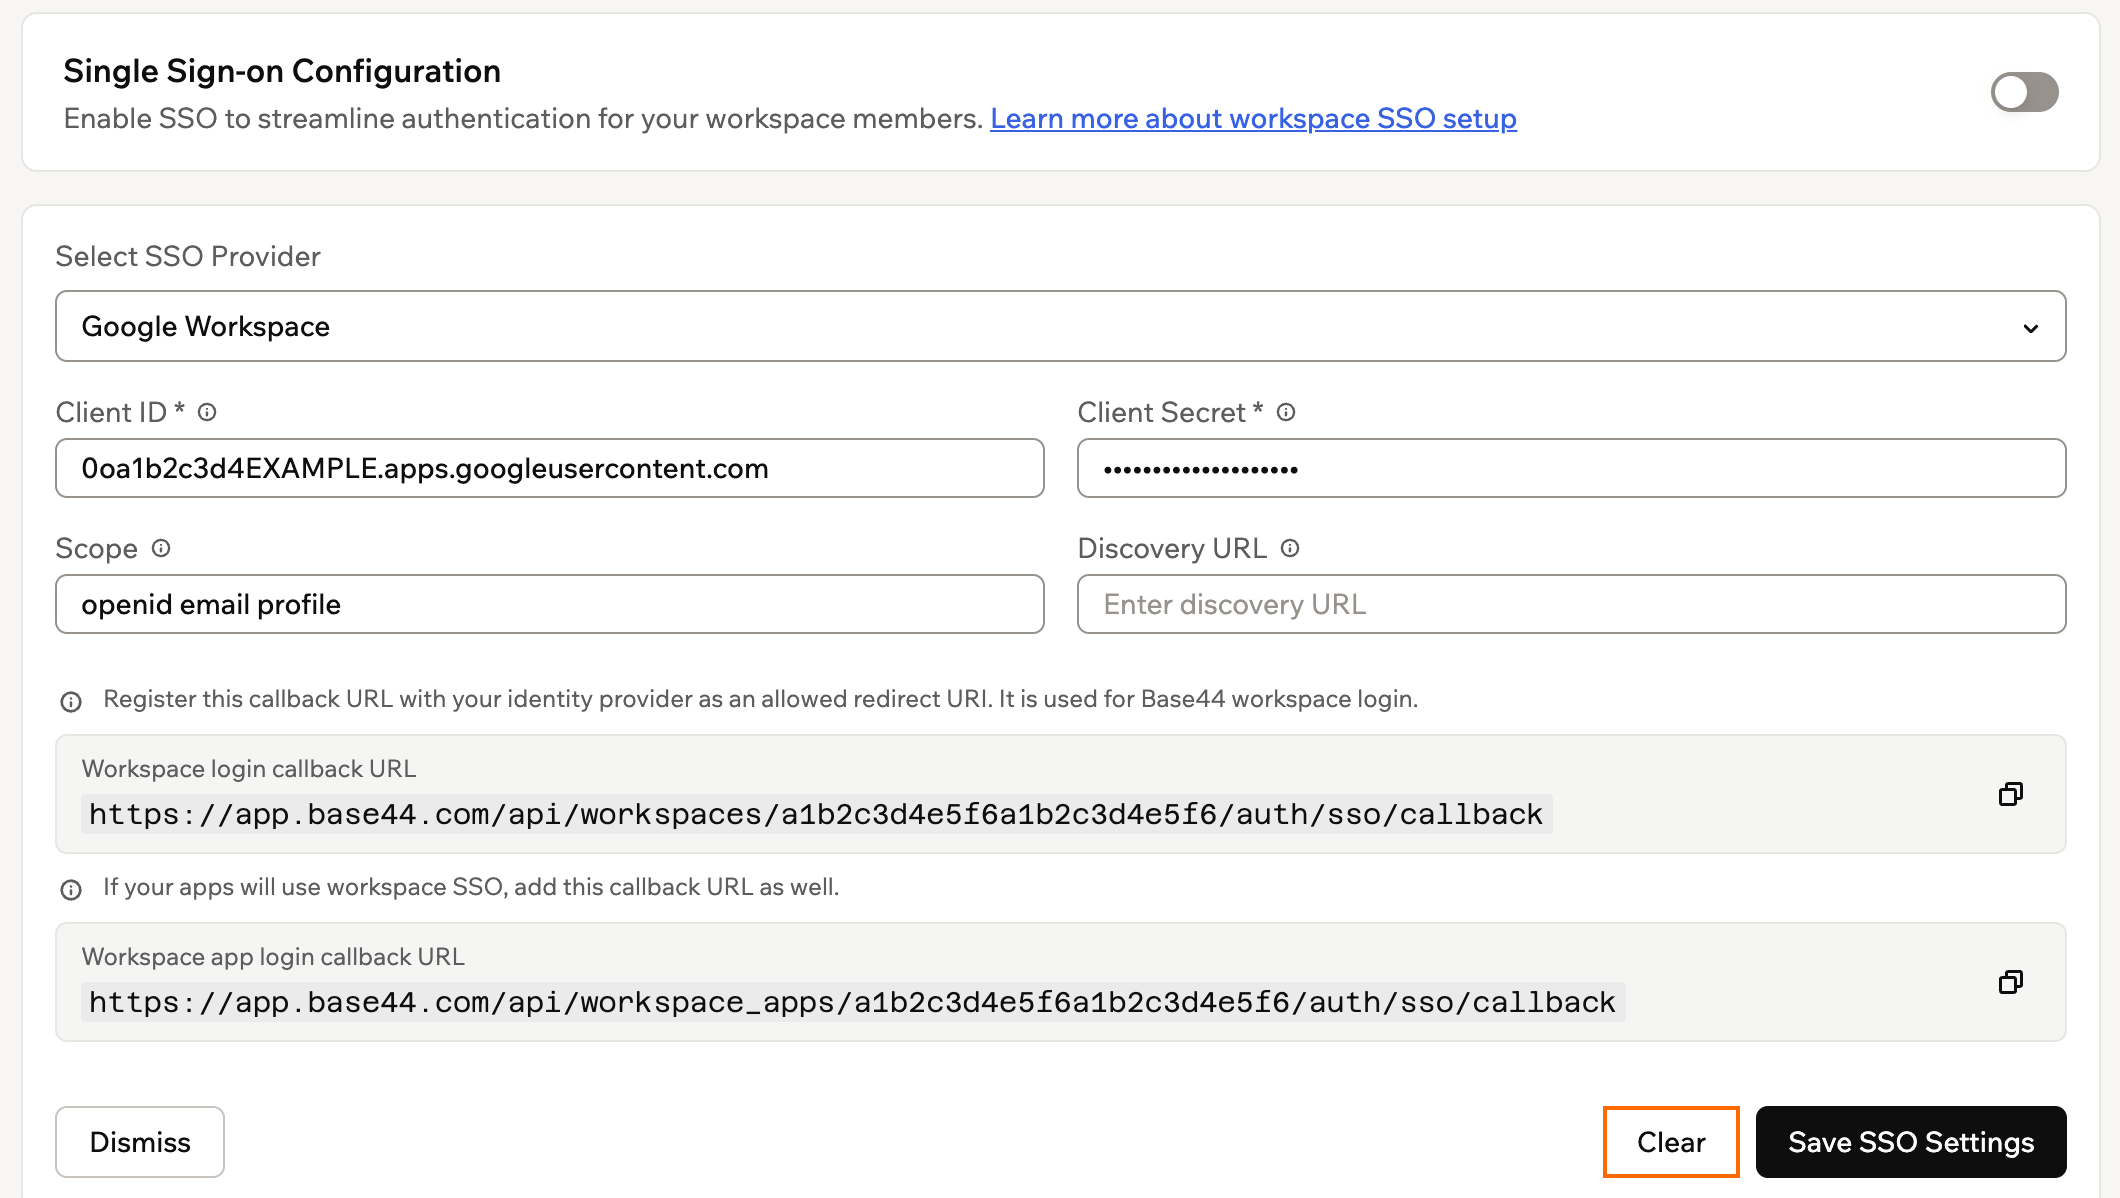
Borrar tu configuración de SSO
- Haz clic en Guardar configuración SSO.
- En la confirmación, haz clic en Quitar configuración.
Esta página fue traducida usando IA. Para obtener la información más precisa y actualizada, consulta la versión en inglés.