

Deinen Identity Provider einrichten
Folge den Schritten für deinen Anbieter, um die App zu erstellen und die Werte zu sammeln, die du in Base44 eingibst. Microsoft Entra ID und Okta brauchen jeweils ein paar zusätzliche Schritte und haben deshalb eigene Guides.Microsoft Entra ID
Verwendet eine eigene App-Registrierung und unterstützt auch SCIM-Provisioning.
Okta
Verwendet eine OIDC-App plus einige Authorization-Server-Einstellungen.
Google Workspace
Google Workspace
Erstelle einen OAuth-2.0-Client in Google Cloud und gib dann seine Anmeldedaten in Base44 ein.So erstellst du die Google-App:
- Erstelle in der Google Cloud Console eine OAuth 2.0 Client ID vom Typ Web application.
- Füge unter Authorized redirect URIs deine Workspace-Redirect-URI hinzu.
- Kopiere die Client-ID und das Client-Secret.
GitHub
GitHub
Erstelle eine GitHub-OAuth-App und gib dann ihre Anmeldedaten in Base44 ein.So erstellst du die GitHub-App:
- Erstelle in den GitHub Developer Settings eine OAuth-App.
- Setze die Authorization callback URL auf deine Workspace-Redirect-URI.
- Kopiere die Client-ID und generiere ein Client-Secret.
Jeder andere OIDC-Anbieter
Jeder andere OIDC-Anbieter
Verbinde jeden OpenID-Connect-Anbieter, indem du einen Client erstellst und seine Details in Base44 eingibst.So erstellst du die App:
- Erstelle einen OIDC-Client bei deinem Anbieter mit deiner Workspace-Redirect-URI.
- Kopiere die Client-ID und das Client-Secret.
- Finde die Discovery-URL deines Anbieters oder seine einzelnen OIDC-Endpunkte.
Deine Anmeldedaten in Base44 hinzufügen
Sobald du die Anmeldedaten deines Anbieters hast, füge sie zu deinem Workspace hinzu. Folge für Microsoft Entra ID und Okta stattdessen den oben verlinkten eigenen Guides, die diesen Schritt enthalten. So fügst du deine SSO-Anmeldedaten hinzu:- Klicke unten links in deinem Konto auf deinen Workspace-Namen.
- Klicke auf Einstellungen.
- Klicke auf Authentifizierung.
- Klicke neben Single Sign-On-Konfiguration auf Einrichten.
- Wähle unter SSO-Anbieter auswählen deinen Anbieter, oder Erweiterte / Manuelle Konfiguration für einen anderen OIDC-Anbieter.
- Gib deine Client-ID und dein Client-Secret ein und belasse Geltungsbereich auf
openid email profile. - Füge bei Advanced / Manual Configuration auch deine Discovery-URL oder die einzelnen Endpunkte deines Anbieters hinzu.
- Klicke auf SSO aktivieren.
Mitglieder können sich anmelden, sobald du ihre E-Mail-Domain verifiziert hast. Richte verifizierte Domains und die Standardrolle in denselben Authentifizierung-Einstellungen ein.
Deine SSO-Anmeldung testen
Bestätige, dass die Anmeldung funktioniert, bevor du SSO für dein Team ausrollst. Bei der ersten Anmeldung fügt Base44 die Person automatisch mit deiner Standardrolle zum Workspace hinzu. So testest du SSO:- Melde dich von Base44 ab oder öffne ein privates Browserfenster.
- Gehe zur Login-Seite deines Workspace.
- Gib eine E-Mail-Adresse aus einer deiner verifizierten Domains ein. Base44 zeigt dann die SSO-Option für diese Domain an.
- Klicke auf Mit SSO anmelden und melde dich über deinen Identity Provider an.
- Bestätige, dass du zurück zu Base44 geleitet und als Mitglied mit deiner Standardrolle zum Workspace hinzugefügt wirst.
SSO-Einrichtung entfernen
Wenn du deine SSO-Einrichtung entfernst, wird SSO für deinen Workspace deaktiviert. Dein Identity Provider und die gespeicherten Anmeldedaten werden gelöscht. Entferne die Einrichtung, wenn sich dein Team nicht mehr über diesen Anbieter bei Base44 anmeldet. Du kannst sie auch entfernen, um die Einrichtung von vorne zu beginnen. Danach melden sich deine Mitglieder wie vor der SSO-Einrichtung bei Base44 an, zum Beispiel mit Google oder mit E-Mail und Passwort. Wenn sich Personen in deinen Apps mit deinem Workspace-SSO anmelden können, entfällt diese Option dort ebenfalls.Wenn du SSO nur pausieren möchtest, deaktiviere stattdessen den Schalter neben Single Sign-On-Konfiguration. Deine Anbieterdaten bleiben gespeichert, und du kannst SSO jederzeit wieder aktivieren.
- Klicke unten links in deinem Konto auf deinen Workspace-Namen.
- Klicke auf Einstellungen.
- Klicke auf Authentifizierung.
- Klicke unter Single Sign-On-Konfiguration neben deinem Anbieter auf Konfigurieren.
-
Klicke auf Clear, um das Formular zu leeren.
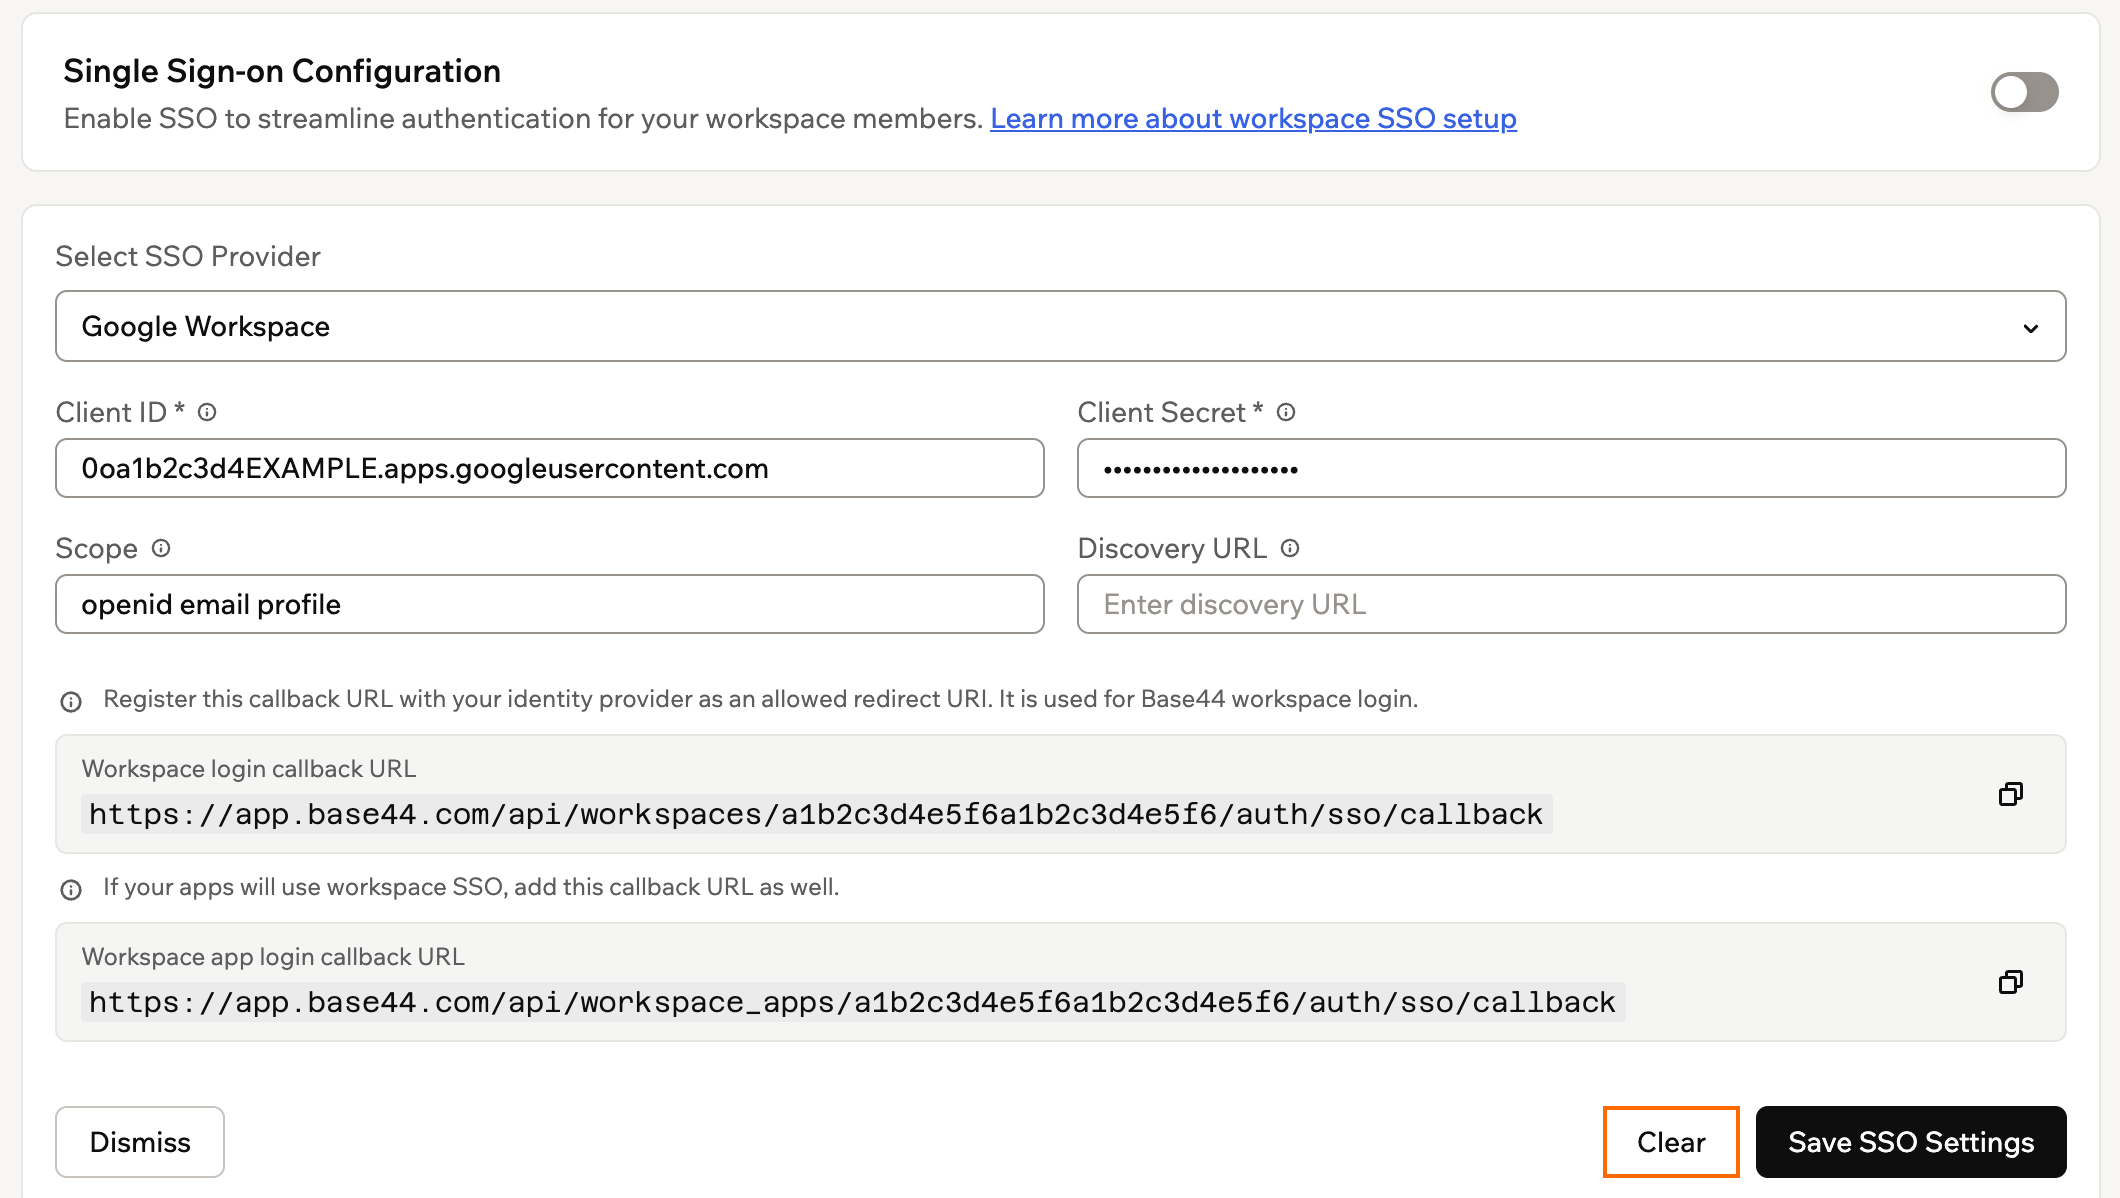
SSO-Einrichtung leeren
- Klicke auf SSO-Einstellungen speichern.
- Klicke in der Bestätigung auf Einrichtung entfernen.
Diese Seite wurde mit KI übersetzt. Die genauesten und aktuellsten Informationen findest du in der englischen Version.