

Configurando seu provedor de identidade
Siga as etapas para seu provedor a fim de criar o aplicativo e coletar os valores que você insere na Base44. O Microsoft Entra ID e o Okta precisam de algumas etapas extras, então eles têm seus próprios guias.Microsoft Entra ID
Usa um app registration dedicado e também suporta provisionamento SCIM.
Okta
Usa um app OIDC mais algumas configurações do servidor de autorização.
Google Workspace
Google Workspace
Crie um cliente OAuth 2.0 no Google Cloud, depois insira suas credenciais na Base44.Para criar o aplicativo Google:
- No Google Cloud Console, crie um OAuth 2.0 Client ID do tipo Web application.
- Em Authorized redirect URIs, adicione sua URI de redirecionamento do workspace.
- Copie o ID do cliente e o Segredo do cliente.
GitHub
GitHub
Crie um aplicativo GitHub OAuth, depois insira suas credenciais na Base44.Para criar o aplicativo GitHub:
- Em GitHub Developer Settings, crie um App OAuth.
- Defina a Authorization callback URL como sua URI de redirecionamento do workspace.
- Copie o ID do cliente e gere um Segredo do cliente.
Qualquer outro provedor OIDC
Qualquer outro provedor OIDC
Conecte qualquer provedor OpenID Connect criando um cliente e inserindo seus detalhes na Base44.Para criar o aplicativo:
- Crie um cliente OIDC com seu provedor, usando sua URI de redirecionamento do workspace.
- Copie o ID do cliente e o Segredo do cliente.
- Encontre a URL de descoberta do seu provedor ou seus endpoints OIDC individuais.
Adicionando suas credenciais na Base44
Uma vez que você tem as credenciais do seu provedor, adicione-as ao seu workspace. Para Microsoft Entra ID e Okta, siga seus guias dedicados acima, que incluem esta etapa. Para adicionar suas credenciais SSO:- Clique no nome do seu workspace no canto superior esquerdo da sua conta.
- Clique em Configurações.
- Clique em Autenticação.
- Clique em Configurar ao lado de Configuração de Login Único.
- Em Selecionar provedor SSO, escolha seu provedor, ou Configuração avançada / manual para outro provedor OIDC.
- Insira seu ID do cliente e Segredo do cliente, e mantenha Escopo como
openid email profile. - Para Advanced / Manual Configuration, adicione também sua URL de descoberta ou os endpoints individuais do seu provedor.
- Clique em Ativar SSO.
Os membros podem fazer login uma vez que você verifica o domínio de e-mail deles. Configure domínios verificados e a função padrão nas mesmas configurações de Autenticação.
Testando seu login SSO
Confirme que o login funciona antes de implantar o SSO para sua equipe. Na primeira vez que alguém faz login, a Base44 o adiciona ao workspace automaticamente com sua função padrão. Para testar o SSO:- Faça logout da Base44 ou abra uma janela de navegador privada.
- Vá para a página de login do seu workspace.
- Digite um endereço de e-mail de um dos seus domínios verificados. A Base44 então mostra a opção de SSO para esse domínio.
- Clique em Entrar com SSO e faça login pelo seu provedor de identidade.
- Confirme que você é redirecionado de volta à Base44 e adicionado ao workspace como membro com sua função padrão.
Removendo sua configuração de SSO
Remover sua configuração de SSO desativa o SSO no seu workspace. Isso também exclui seu provedor de identidade, junto com as credenciais que você salvou. Remova quando sua equipe parar de entrar na Base44 por esse provedor. Você também pode remover para começar a configuração do zero. Depois de remover, seus membros entram na Base44 como faziam antes de você configurar o SSO, por exemplo com o Google ou com e-mail e senha. Se os seus apps permitem login com o SSO do workspace, essa opção também desaparece neles.Se você só quer pausar o SSO, desative o botão ao lado de Configuração de Login Único. Os detalhes do seu provedor continuam salvos, e você pode reativá-lo quando quiser.
- Clique no nome do seu workspace no canto inferior esquerdo da sua conta.
- Clique em Configurações.
- Clique em Autenticação.
- Em Configuração de Login Único, ao lado do seu provedor, clique em Configurar.
-
Clique em Limpar para esvaziar o formulário.
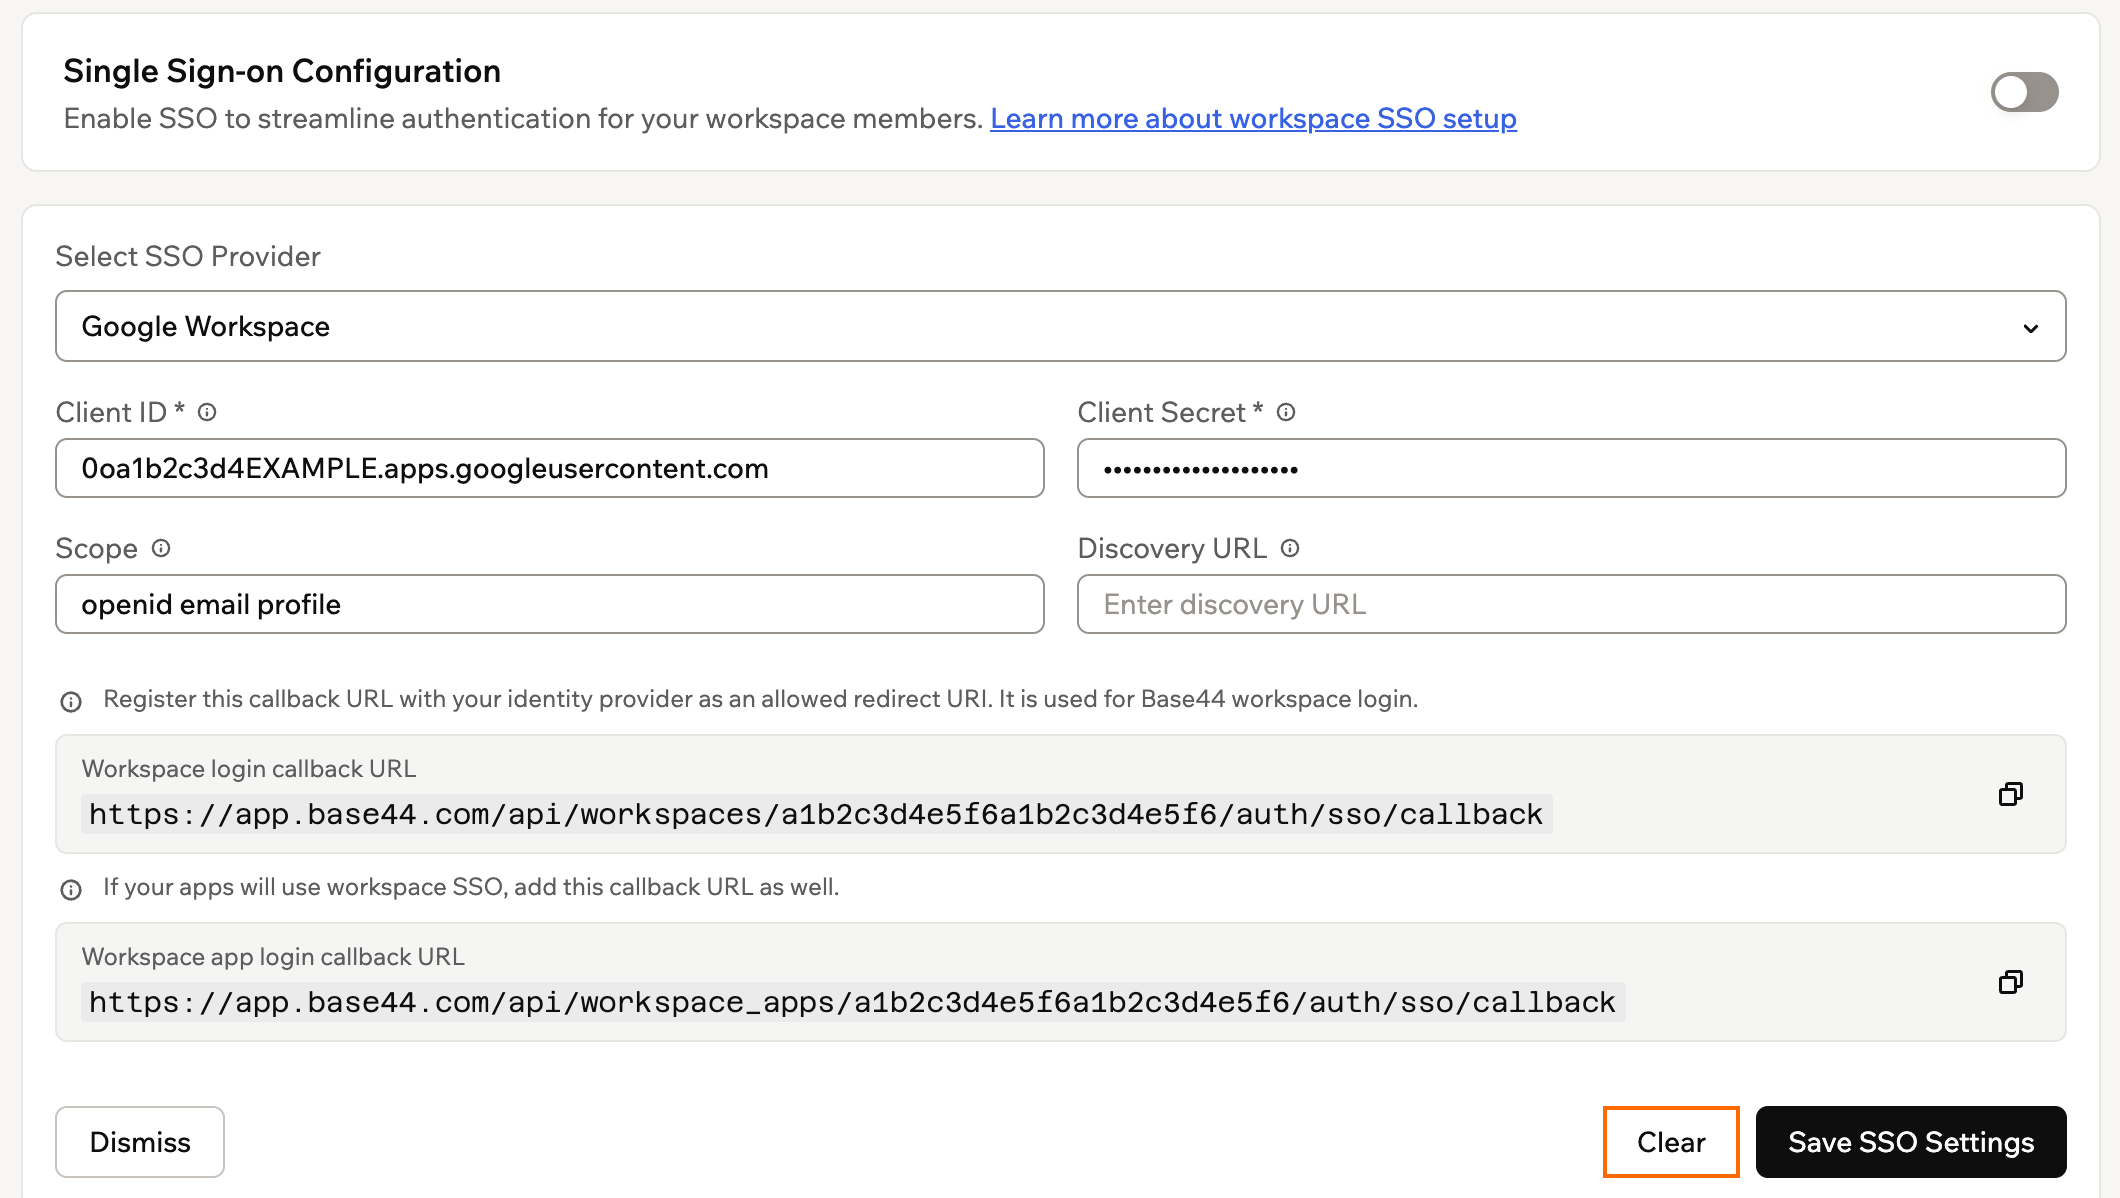
Limpando sua configuração de SSO
- Clique em Salvar configurações SSO.
- Na confirmação, clique em Remover configuração.
Esta página foi traduzida usando IA. Para as informações mais precisas e atualizadas, consulte a versão em inglês.