

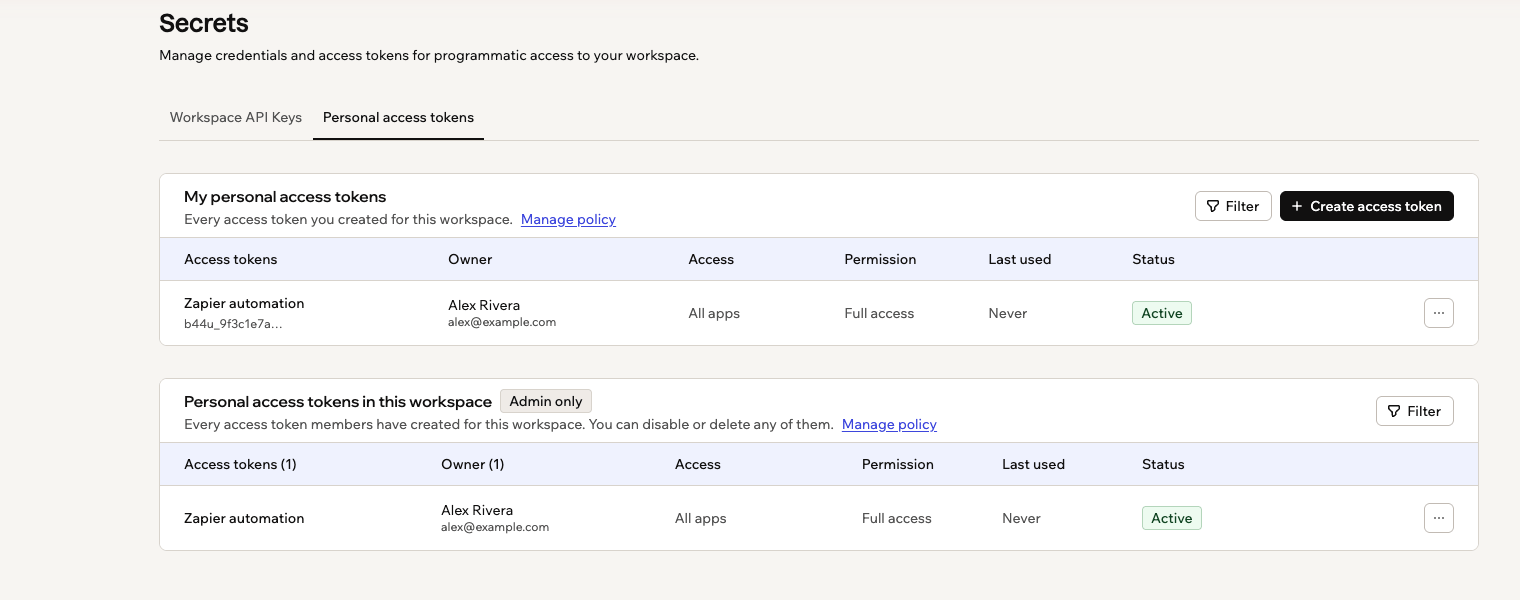
自分のアクセストークンと、ワークスペース内のすべてのメンバートークン
アクセストークンの作成
各トークンで何を許可するかは作成時に決定し、Base44 は値を一度だけ表示します。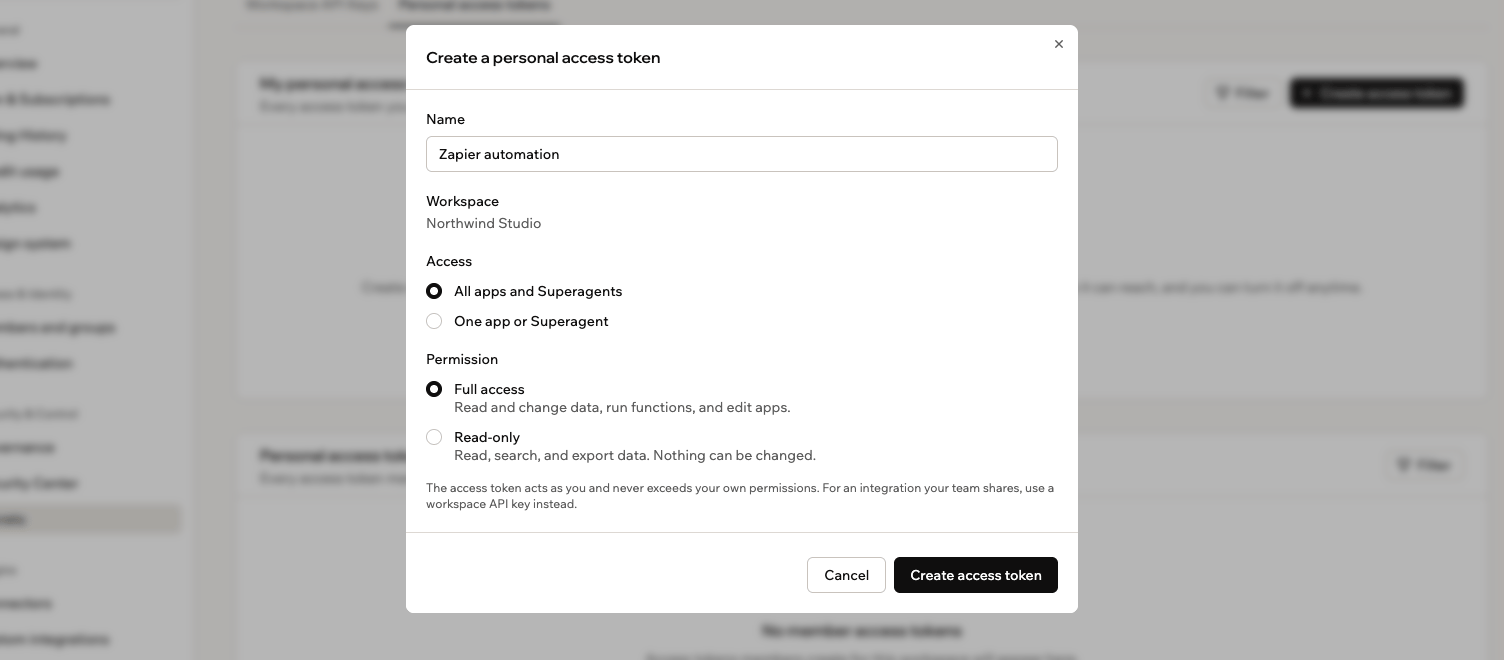
新しいアクセストークンで到達できる範囲と実行できることを選択する
- ワークスペースで、左下のワークスペース名をクリックし、Settings をクリックします。
- サイドバーの Secrets をクリックします。
- Personal access tokens タブをクリックします。
- Create access token をクリックします。
- トークンの用途がわかる Access token name を入力します。接続するツールの名前など。
- Access で、トークンが到達できる範囲を選択します:
- All apps and Superagents: ワークスペース内であなたがアクセスできるすべてのもの。
- One app or Superagent: 目的のアプリまたは Superagent を検索して選択します。
- Permission で、トークンができることを選択します:
- Full access: データの読み書き、関数の実行、アプリの編集が可能。
- Read-only: データの読み取り、検索、エクスポートのみ。変更はできません。
- Create access token をクリックします。
- 値の横にある Copy アイコンをクリックし、接続するツールにトークンを貼り付けてから、Done をクリックします。
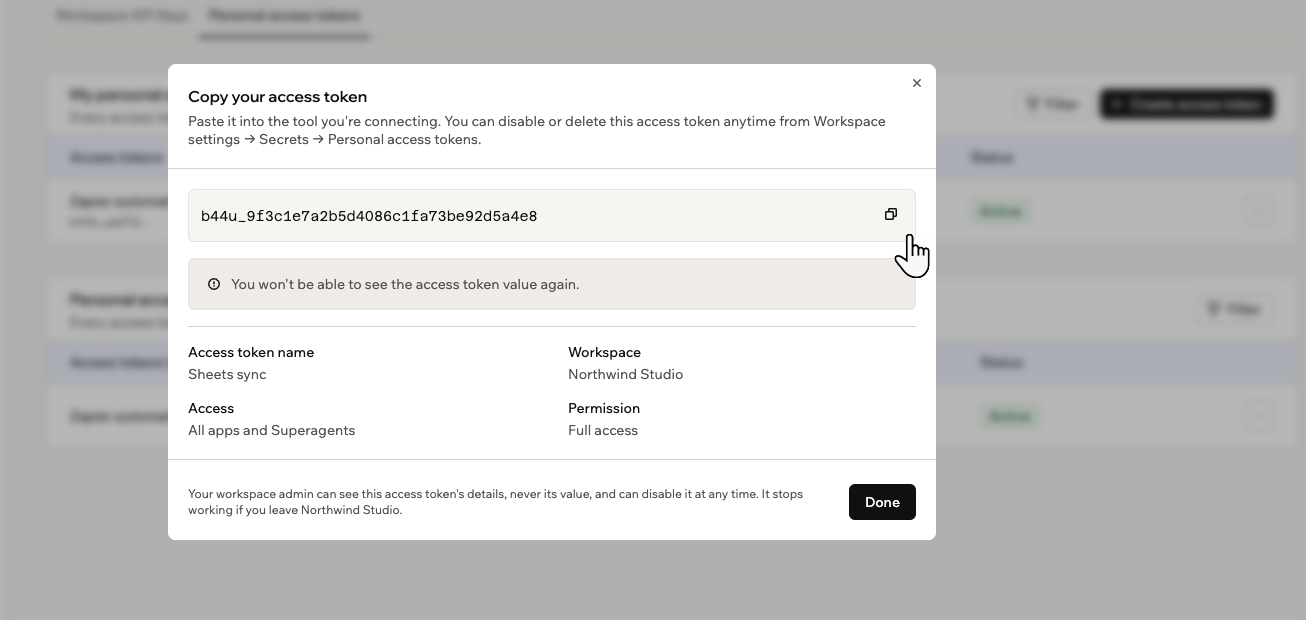
Base44 が一度だけ表示する新しいアクセストークンをコピーする
リクエストでトークンを使用する
接続するものは、リクエストがあなたから来ていることを Base44 が認識できるように、すべてのリクエストにトークンを含めて送信する必要があります。ヘッダーと呼ばれる行に入れます。次のような形式です:YOUR_PERSONAL_ACCESS_TOKEN を自分のトークンに置き換えないと、リクエストは失敗します。これをゼロから入力する必要はありません。アプリエディターでアプリの API リファレンスを開くと、同じリクエストがあなたのトークンと共にリストされ、コピーする準備ができています。
アカウント API キーは異なるヘッダー
api_key: YOUR_API_KEY を使用していました。既に動作しているものを更新する場合は、値だけでなく行全体を入れ替えてください。古いヘッダーで送信されたトークンは拒否されます。アカウント API キーからの移行
Base44 はアカウント API キーを個人アクセストークンに置き換えているため、使用している全員が移行する必要があります。アカウント設定から API キーをコピーしたことがあれば、そのキーはアカウント API キーであり、2026 年 10 月 15 日 以降は使用できなくなります。 個人アクセストークンは同じ役割を果たし、入れ替える際に 2 つのことが変わります:- 認証情報の入手元: アクセスできるすべてに到達する 1 つのキーではなく、Secrets でトークンを作成し、何に触れられるかを選択します。
- トークンが送られるヘッダー:
api_keyはAuthorization: Bearerに置き換わります。ヘッダーと値の両方を更新してください。古いヘッダーで送信されたトークンは拒否されます。
- ワークスペースで、左下のワークスペース名をクリックし、Settings をクリックします。
- サイドバーの Secrets をクリックし、Personal access tokens タブをクリックします。
- Create access token をクリックし、そのスクリプトに実際に必要なアクセスと権限のみを与えます。
- 値の横にある Copy アイコンをクリックし、Done をクリックします。Base44 は値を二度と表示しません。
- スクリプト内のキーをトークンの値に置き換えます。
- リクエストヘッダーを
api_key: YOUR_API_KEYからAuthorization: Bearer YOUR_PERSONAL_ACCESS_TOKENに変更します。 - スクリプトを実行して動作を確認し、古いアカウント API キーを削除します。
トークンの管理
トークンは My personal access tokens に一覧表示され、各トークンが到達できる範囲、できること、最終使用日時、有効かどうかが表示されます。一覧が長くなった場合は、Filter をクリックして権限、最終使用、ステータスで絞り込みます。 何か問題があるように見える場合は、無効化が安全な選択です。そのトークンを使用しているすべてが即座に停止し、後で再度有効化できます。削除は永続的なので、使い終わったツール用に残しておいてください。例外は、スクリーンショット、共有ファイル、公開リポジトリで露出したトークンです。それは無効化ではなく削除し、代わりを作成してください。削除により古い値がすぐに使用できなくなります。 トークンを管理するには:- ワークスペースで、左下のワークスペース名をクリックし、Settings をクリックします。
- サイドバーの Secrets をクリックし、Personal access tokens タブをクリックします。
- 変更したいトークンの横にある More actions アイコン をクリックします。
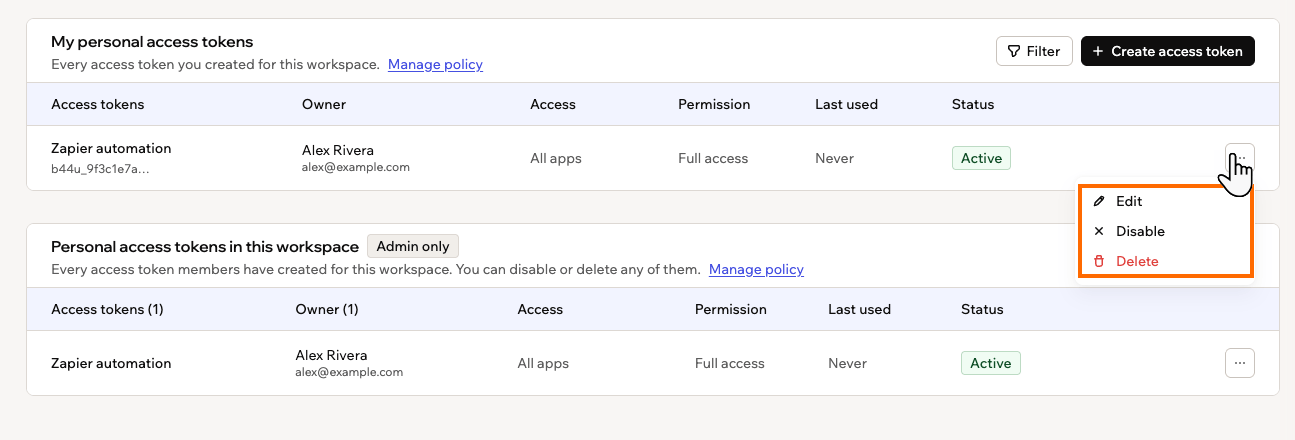
トークンの More actions メニューから編集、無効化、削除を行う
トークンの名前や到達範囲を変更する
トークンの名前や到達範囲を変更する
Edit をクリックし、名前、アクセス、権限を更新して Save をクリックします。トークンの値自体は変わらないため、使用しているものは動作し続けます。
一時的にトークンを無効化する
一時的にトークンを無効化する
Disable をクリックし、確認のためもう一度 Disable をクリックします。トークンを使用しているものは再度有効にするまで動作を停止し、一覧では Disabled と表示されます。
トークンを再度有効化する
トークンを再度有効化する
無効化されたトークンには同じメニューに Enable が表示されます。トークンを作成してからワークスペースのポリシーが厳しくなった場合、トークンが再びポリシーに一致するまで有効化できません。
トークンを完全に削除する
トークンを完全に削除する
Delete をクリックし、確認のためもう一度 Delete をクリックします。トークンを使用しているものは即座に動作を停止し、この操作は元に戻せません。
ワークスペースがトークンを制限している場合
一部のワークスペースでは、トークンを使用できるかどうか、トークンで何ができるかを決定しています。ワークスペース管理者の場合は、そのポリシーを設定する方法について ワークスペース Secrets の管理 を参照してください。メンバーとしては、次のいずれかの形で遭遇します:- Personal access tokens are blocked in this workspace: どのメンバートークンもワークスペースのアプリやデータに到達できません。管理者が再び有効にするまで、既存のトークンは一時停止されます。
- Doesn’t meet policy: 作成時にはトークンが許可されていましたが、その後ポリシーが変更されました。誰かが無効化するまで動作し続け、ツールチップにはポリシーのどの部分に一致しないかが表示されます。
- Not allowed by workspace policy: ポリシーで許可されていないため、選択できない権限またはアクセスオプション。
必要なトークンがブロックされている場合、または目的のオプションがグレー表示されている場合は、ポリシーについてワークスペース管理者に相談してください。ポリシーを緩和するか、特定のトークンを再度有効化してくれます。
このページは AI を使用して翻訳されました。最も正確で最新の情報については、英語版 を参照してください。