

Configurer votre fournisseur d’identité
Suivez les étapes correspondant à votre fournisseur pour créer l’application et récupérer les valeurs à saisir dans Base44. Microsoft Entra ID et Okta nécessitent chacun quelques étapes supplémentaires, ils ont donc leurs propres guides.Microsoft Entra ID
Utilise une app registration dédiée et prend aussi en charge le provisionnement SCIM.
Okta
Utilise une application OIDC ainsi que quelques paramètres d’authorization server.
Google Workspace
Google Workspace
Créez un client OAuth 2.0 dans Google Cloud, puis saisissez ses identifiants dans Base44.Pour créer l’application Google :
- Dans la console Google Cloud, créez un OAuth 2.0 Client ID de type Web application.
- Sous Authorized redirect URIs, ajoutez le redirect URI de votre espace de travail.
- Copiez le ID client et le Secret client.
GitHub
GitHub
Créez une application OAuth GitHub, puis saisissez ses identifiants dans Base44.Pour créer l’application GitHub :
- Dans les Developer Settings GitHub, créez une OAuth app.
- Définissez l’Authorization callback URL sur le redirect URI de votre espace de travail.
- Copiez le ID client et générez un Secret client.
Tout autre fournisseur OIDC
Tout autre fournisseur OIDC
Connectez n’importe quel fournisseur OpenID Connect en créant un client et en saisissant ses informations dans Base44.Pour créer l’application :
- Créez un client OIDC chez votre fournisseur en utilisant le redirect URI de votre espace de travail.
- Copiez le ID client et le Secret client.
- Trouvez la URL de découverte de votre fournisseur ou ses points de terminaison OIDC individuels.
Ajouter vos identifiants dans Base44
Une fois les identifiants de votre fournisseur en main, ajoutez-les à votre espace de travail. Pour Microsoft Entra ID et Okta, suivez plutôt leurs guides dédiés ci-dessus, qui incluent cette étape. Pour ajouter vos identifiants SSO :- Cliquez sur le nom de votre espace de travail en haut à gauche de votre compte.
- Cliquez sur Paramètres.
- Cliquez sur Authentification.
- Cliquez sur Configurer à côté de Configuration de l’authentification unique.
- Dans Sélectionner le fournisseur SSO, choisissez votre fournisseur, ou Configuration avancée / manuelle pour un autre fournisseur OIDC.
- Saisissez votre ID client et Secret client, et conservez Portée à
openid email profile. - Pour Advanced / Manual Configuration, ajoutez aussi votre URL de découverte ou les points de terminaison individuels de votre fournisseur.
- Cliquez sur Activer le SSO.
Les membres peuvent se connecter une fois que vous avez vérifié leur domaine d’e-mail. Configurez les domaines vérifiés et le rôle par défaut dans les mêmes paramètres Authentification.
Tester votre connexion SSO
Confirmez que la connexion fonctionne avant de déployer le SSO auprès de votre équipe. La première fois qu’une personne se connecte, Base44 l’ajoute automatiquement à l’espace de travail avec votre rôle par défaut. Pour tester le SSO :- Déconnectez-vous de Base44 ou ouvrez une fenêtre de navigation privée.
- Allez sur la page de connexion de votre espace de travail.
- Saisissez une adresse e-mail issue de l’un de vos domaines vérifiés. Base44 affiche alors l’option SSO pour ce domaine.
- Cliquez sur Se connecter avec SSO et connectez-vous via votre fournisseur d’identité.
- Vérifiez que vous êtes redirigé vers Base44 et ajouté à l’espace de travail en tant que membre avec votre rôle par défaut.
Supprimer votre configuration SSO
La suppression de votre configuration SSO désactive le SSO pour votre espace de travail. Elle supprime aussi votre fournisseur d’identité, ainsi que les identifiants enregistrés. Supprimez-la quand votre équipe ne se connecte plus à Base44 via ce fournisseur, ou pour recommencer votre configuration depuis le début. Une fois la configuration supprimée, vos membres se connectent à Base44 comme avant la configuration du SSO, par exemple avec Google ou avec leur e-mail et leur mot de passe. Si vos applications permettent de se connecter avec le SSO de votre espace de travail, cette option disparaît aussi dans ces applications.Si vous voulez seulement suspendre le SSO, désactivez plutôt le bouton à côté de Configuration de l’authentification unique. Les informations de votre fournisseur restent enregistrées, et vous pouvez le réactiver à tout moment.
- Cliquez sur le nom de votre espace de travail en bas à gauche de votre compte.
- Cliquez sur Paramètres.
- Cliquez sur Authentification.
- Sous Configuration de l’authentification unique, à côté de votre fournisseur, cliquez sur Configurer.
-
Cliquez sur Effacer pour vider le formulaire.
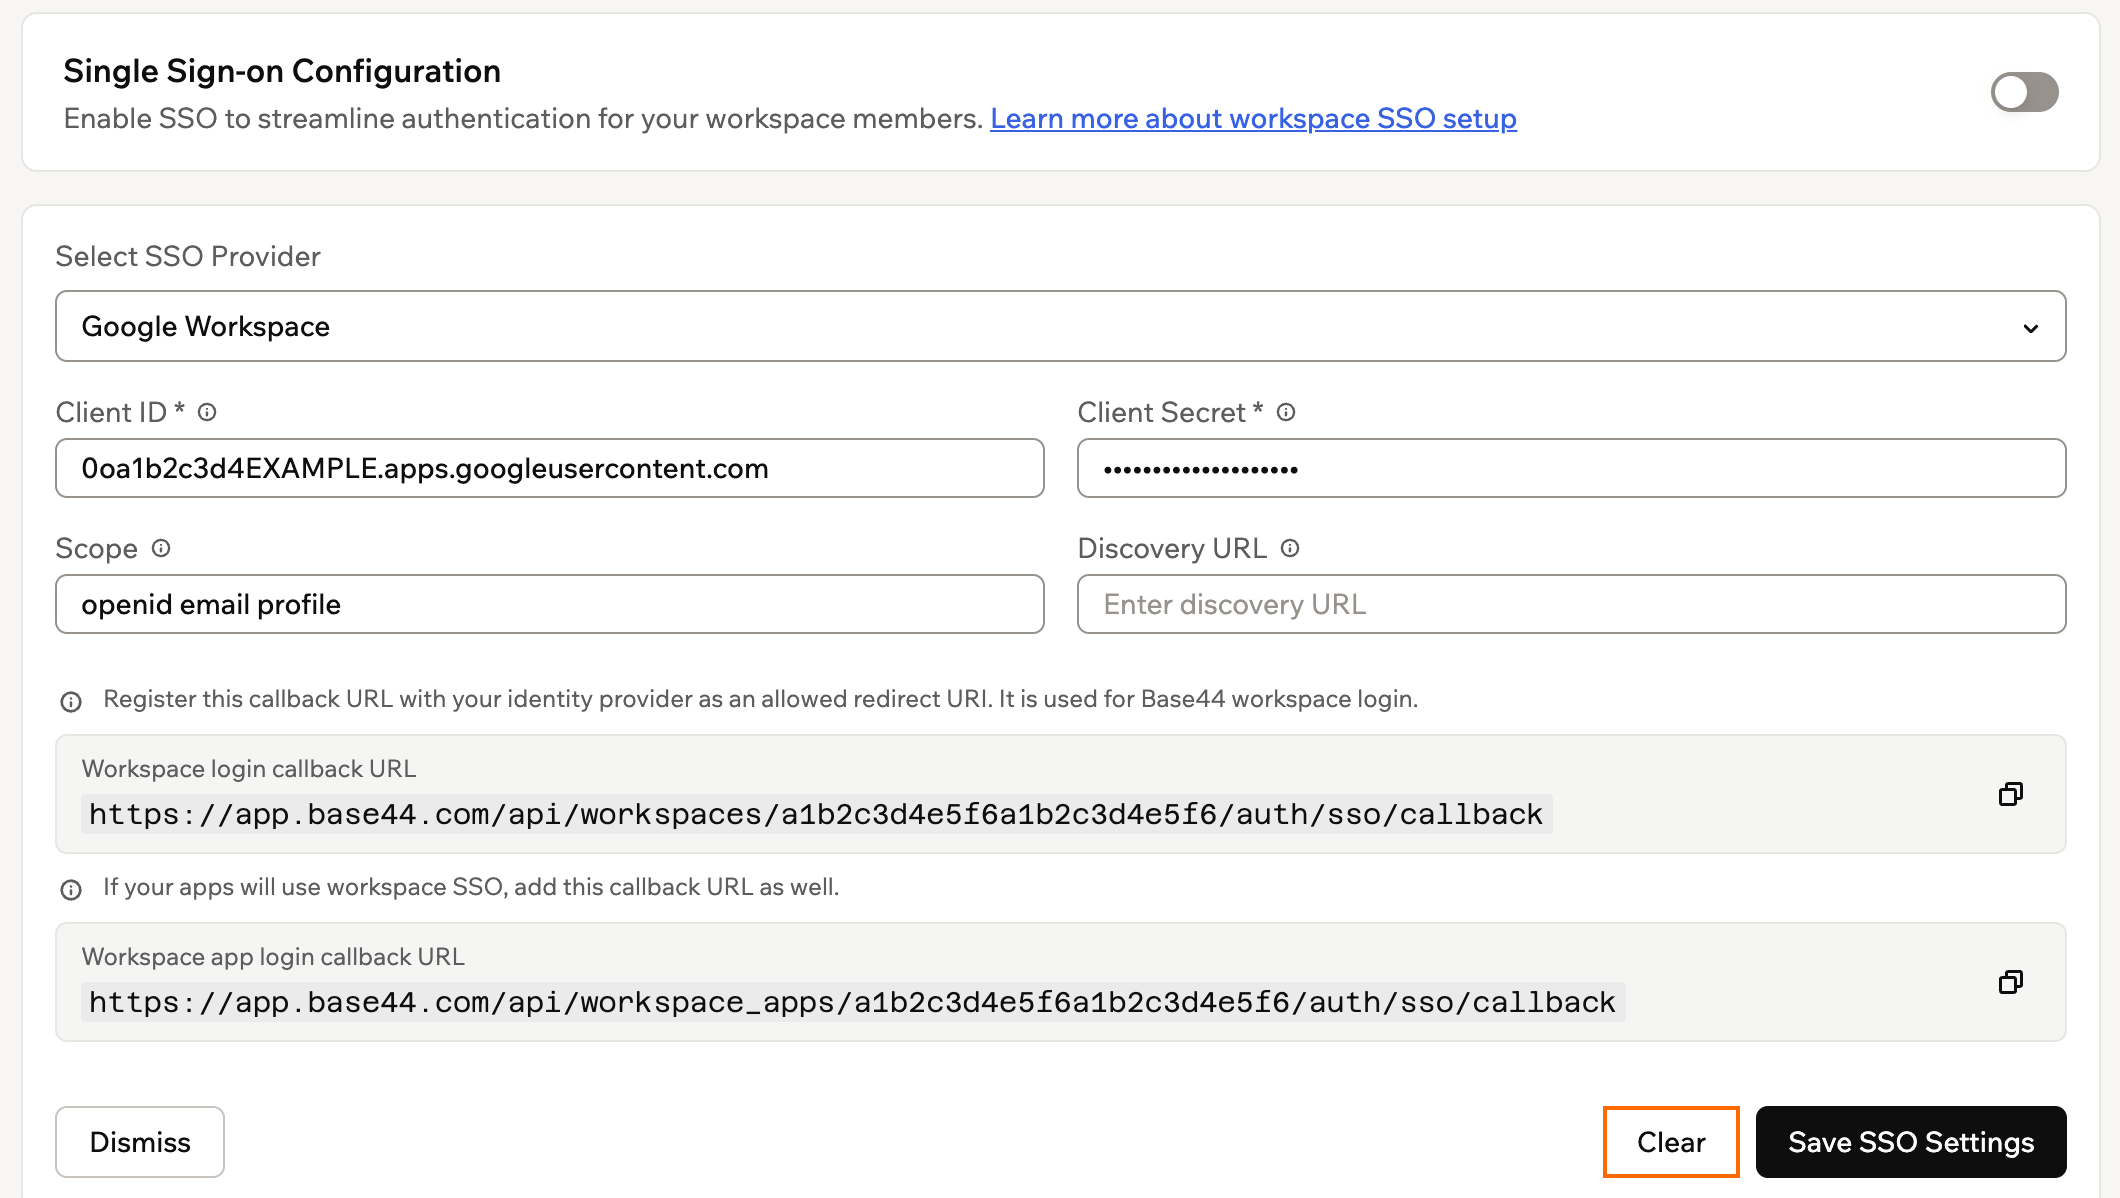
Effacer votre configuration SSO
- Cliquez sur Enregistrer les paramètres SSO.
- Dans la confirmation, cliquez sur Supprimer la configuration.
Cette page a été traduite par IA. Pour les informations les plus précises et à jour, consultez la version anglaise.