

הגדרת ספק הזהות שלך
עקוב אחר השלבים לספק שלך כדי ליצור את האפליקציה ולאסוף את הערכים שאתה מזין ב-Base44. Microsoft Entra ID ו-Okta דורשים כל אחד כמה שלבים נוספים, ולכן יש להם מדריכים משלהם.Microsoft Entra ID
משתמש ברישום אפליקציה ייעודי, וגם תומך באספקת SCIM.
Okta
משתמש באפליקציית OIDC בתוספת כמה הגדרות של שרת ההרשאה.
Google Workspace
Google Workspace
צור OAuth 2.0 client ב-Google Cloud, ואז הזן את האישורים שלו ב-Base44.ליצירת אפליקציית Google:
- ב-Google Cloud Console, צור OAuth 2.0 Client ID מסוג Web application.
- תחת Authorized redirect URIs, הוסף את ה-redirect URI של סביבת העבודה שלך.
- העתק את ה-Client ID ואת ה-Client Secret.
GitHub
GitHub
צור אפליקציית OAuth של GitHub, ואז הזן את האישורים שלה ב-Base44.ליצירת אפליקציית GitHub:
- ב-GitHub Developer Settings, צור OAuth app.
- הגדר את Authorization callback URL ל-redirect URI של סביבת העבודה שלך.
- העתק את ה-Client ID וצור Client Secret.
כל ספק OIDC אחר
כל ספק OIDC אחר
חבר כל ספק OpenID Connect על ידי יצירת client והזנת הפרטים שלו ב-Base44.ליצירת האפליקציה:
- צור OIDC client עם הספק שלך, באמצעות ה-redirect URI של סביבת העבודה שלך.
- העתק את ה-Client ID ואת ה-Client Secret.
- מצא את ה-Discovery URL של הספק שלך, או את נקודות הקצה הבודדות של OIDC.
הוספת האישורים שלך ב-Base44
לאחר שיש לך את האישורים של הספק שלך, הוסף אותם לסביבת העבודה שלך. עבור Microsoft Entra ID ו-Okta, עקוב אחר המדריכים הייעודיים שלהם למעלה במקום, שכוללים שלב זה. להוספת אישורי SSO שלך:- לחץ על שם סביבת העבודה שלך בפינה השמאלית התחתונה של החשבון שלך.
- לחץ על Settings.
- לחץ על Authentication.
- לחץ על Set Up ליד Single Sign-on Configuration.
- ב-Select SSO Provider, בחר את הספק שלך, או Advanced / Manual Configuration עבור ספק OIDC אחר.
- הזן את Client ID ואת Client Secret שלך, ושמור Scope כ-
openid email profile. - עבור Advanced / Manual Configuration, הוסף גם את Discovery URL שלך או את נקודות הקצה הבודדות מהספק שלך.
- לחץ על Enable SSO.
חברים יכולים להתחבר לאחר שאתה מאמת את דומיין האימייל שלהם. הגדר דומיינים מאומתים ותפקיד ברירת מחדל באותן הגדרות Authentication.
בדיקת ההתחברות שלך ל-SSO
אשר שהכניסה עובדת לפני שאתה משיק SSO לצוות שלך. בפעם הראשונה שמישהו מתחבר, Base44 מוסיפה אותו לסביבת העבודה אוטומטית עם תפקיד ברירת המחדל שלך. לבדיקת SSO:- התנתק מ-Base44, או פתח חלון דפדפן פרטי.
- עבור לעמוד ההתחברות של סביבת העבודה שלך.
- הזן כתובת אימייל מאחד מהדומיינים המאומתים שלך. Base44 אז מציגה את אפשרות SSO עבור אותו דומיין.
- לחץ על Log in with SSO והתחבר דרך ספק הזהות שלך.
- אשר שאתה מופנה חזרה ל-Base44 ומתווסף לסביבת העבודה כחבר עם תפקיד ברירת המחדל שלך.
הסרת הגדרת ה-SSO
הסרת הגדרת ה-SSO מכבה את ה-SSO בסביבת העבודה שלך ומוחקת את ספק הזהות שלך, יחד עם האישורים ששמרת. הסר אותה כשהצוות שלך מפסיק להתחבר ל-Base44 דרך הספק הזה. אפשר גם להסיר אותה כדי להתחיל את ההגדרה מההתחלה. אחרי ההסרה, החברים שלך מתחברים ל-Base44 כמו לפני הגדרת ה-SSO, למשל עם Google או עם האימייל והסיסמה שלהם. אם האפליקציות שלך מאפשרות התחברות עם ה-SSO של סביבת העבודה, האפשרות הזו נעלמת גם מהן.אם אתה רק רוצה להשהות את ה-SSO, כבה במקום זאת את המתג ליד Single Sign-on Configuration. פרטי הספק שלך נשמרים, ואפשר להפעיל אותו מחדש בכל זמן.
- לחץ על שם סביבת העבודה שלך בפינה השמאלית התחתונה של החשבון שלך.
- לחץ על Settings.
- לחץ על Authentication.
- תחת Single Sign-on Configuration, ליד הספק שלך, לחץ על Configure.
-
לחץ על Clear כדי לרוקן את הטופס.
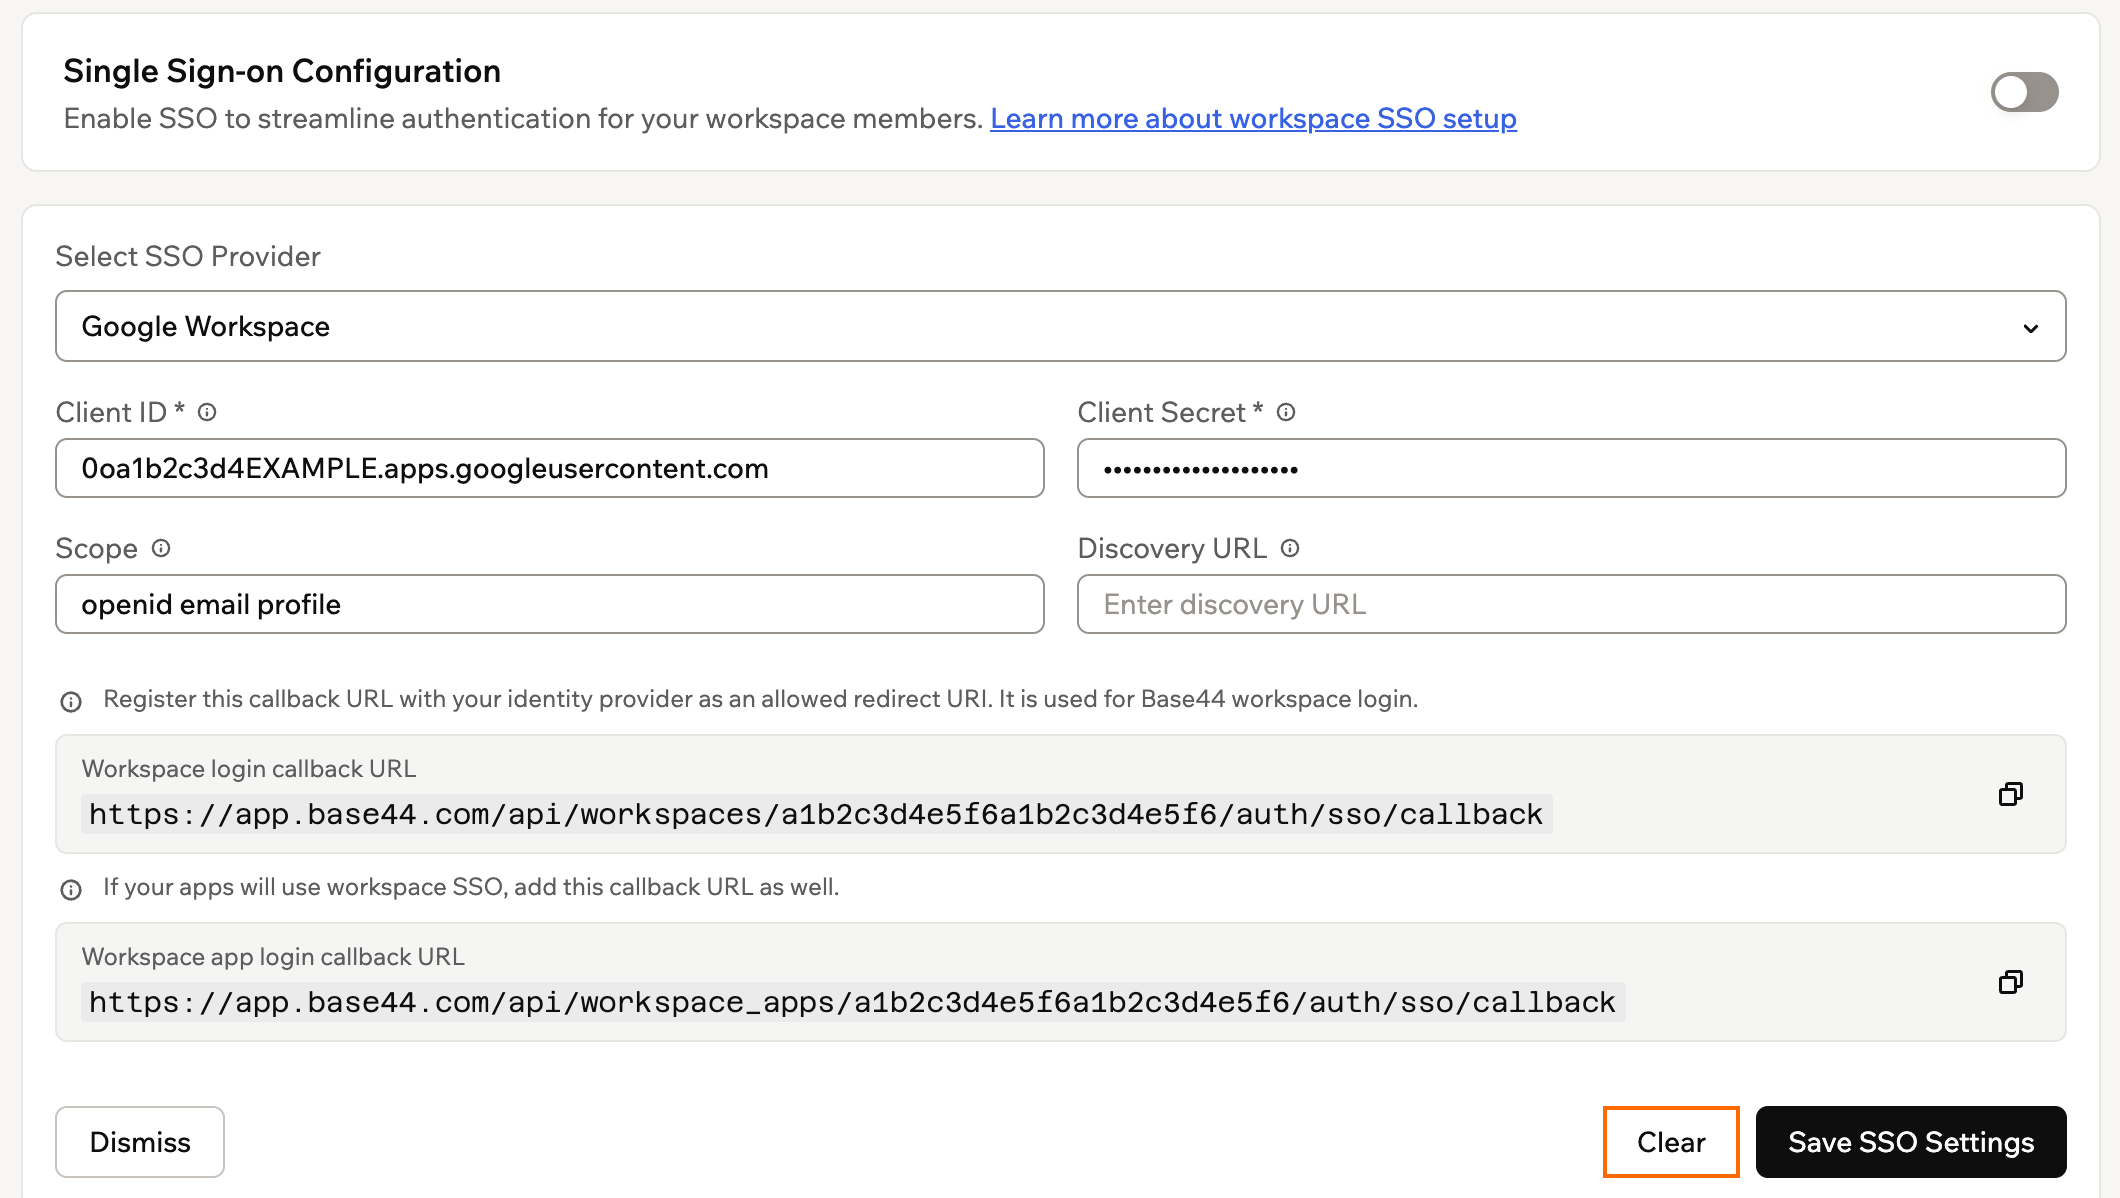
ניקוי הגדרת ה-SSO
- לחץ על Save SSO Settings.
- באישור, לחץ על Remove setup.
דף זה תורגם באמצעות AI. למידע המדויק והעדכני ביותר, עיין בגרסה האנגלית.