

アイデンティティプロバイダーを設定する
プロバイダーの手順に従ってアプリを作成し、Base44 に入力する値を収集します。 Microsoft Entra ID と Okta にはいくつか追加の手順が必要なため、それぞれ専用のガイドがあります。Microsoft Entra ID
専用のアプリ登録を使用し、SCIM プロビジョニングにも対応しています。
Okta
OIDC アプリと認可サーバーの設定をいくつか使用します。
Google Workspace
Google Workspace
Google Cloud で OAuth 2.0 クライアントを作成し、その資格情報を Base44 に入力します。Google アプリを作成するには:
- Google Cloud Console で、タイプ Web application の OAuth 2.0 Client ID を作成します。
- Authorized redirect URIs にワークスペースのリダイレクト URI を追加します。
- クライアントID と クライアントシークレット をコピーします。
GitHub
GitHub
GitHub OAuth アプリを作成し、その資格情報を Base44 に入力します。GitHub アプリを作成するには:
- GitHub Developer Settings で OAuth アプリ を作成します。
- Authorization callback URL をワークスペースのリダイレクト URI に設定します。
- クライアントID をコピーし、クライアントシークレット を生成します。
その他の OIDC プロバイダー
その他の OIDC プロバイダー
任意の OpenID Connect プロバイダーを接続するには、クライアントを作成し、詳細を Base44 に入力します。アプリを作成するには:
- ワークスペースのリダイレクト URI を使い、プロバイダーで OIDC クライアントを作成します。
- クライアントID と クライアントシークレット をコピーします。
- プロバイダーの ディスカバリーURL、または個別の OIDC エンドポイントを確認します。
Base44 に資格情報を追加する
プロバイダーの資格情報を取得したら、ワークスペースに追加します。Microsoft Entra ID と Okta については、この手順を含む上記の専用ガイドに従ってください。 SSO 資格情報を追加するには:- アカウント左上のワークスペース名をクリックします。
- 設定 をクリックします。
- 認証 をクリックします。
- シングルサインオン設定 の横にある 設定する をクリックします。
- SSOプロバイダーを選択 でプロバイダーを選択します。他の OIDC プロバイダーの場合は 詳細設定 / 手動設定 を選びます。
- クライアントID と クライアントシークレット を入力し、Scope は
openid email profileのままにします。 - Advanced / Manual Configuration の場合は、プロバイダーの ディスカバリーURL または個別のエンドポイントも追加します。
- SSOを有効化 をクリックします。
メンバーはメールドメインを検証するとサインインできるようになります。同じ 認証 設定で 検証済みドメインとデフォルトロール を設定してください。
SSO ログインをテストする
チームに SSO を展開する前に、サインインが機能することを確認します。初回サインイン時、Base44 はデフォルトロールでユーザーを自動的にワークスペースに追加します。 SSO をテストするには:- Base44 からログアウトするか、プライベートブラウザウィンドウを開きます。
- ワークスペースのログインページに移動します。
- 検証済みドメインのいずれかのメールアドレスを入力します。Base44 はそのドメイン用の SSO オプションを表示します。
- SSOでログイン をクリックし、アイデンティティプロバイダー経由でサインインします。
- Base44 にリダイレクトされ、デフォルトロールでメンバーとしてワークスペースに追加されることを確認します。
SSO 設定の削除
SSO 設定を削除すると、ワークスペースの SSO がオフになり、ID プロバイダーと保存した資格情報が削除されます。チームがそのプロバイダー経由で Base44 にログインしなくなったときや、設定を最初からやり直したいときに削除します。 削除後、メンバーは SSO を設定する前と同じ方法で Base44 にログインします。たとえば Google や、メールアドレスとパスワードを使います。アプリでワークスペース SSO によるログインを許可している場合、そのオプションもアプリから消えます。SSO を一時停止するだけなら、代わりに シングルサインオン設定 の横のトグルをオフにします。プロバイダーの詳細は保存されたままで、いつでもオンに戻せます。
- アカウントの左下にあるワークスペース名をクリックします。
- 設定 をクリックします。
- 認証 をクリックします。
- シングルサインオン設定 で、プロバイダーの横にある 設定 をクリックします。
-
クリア をクリックしてフォームを空にします。
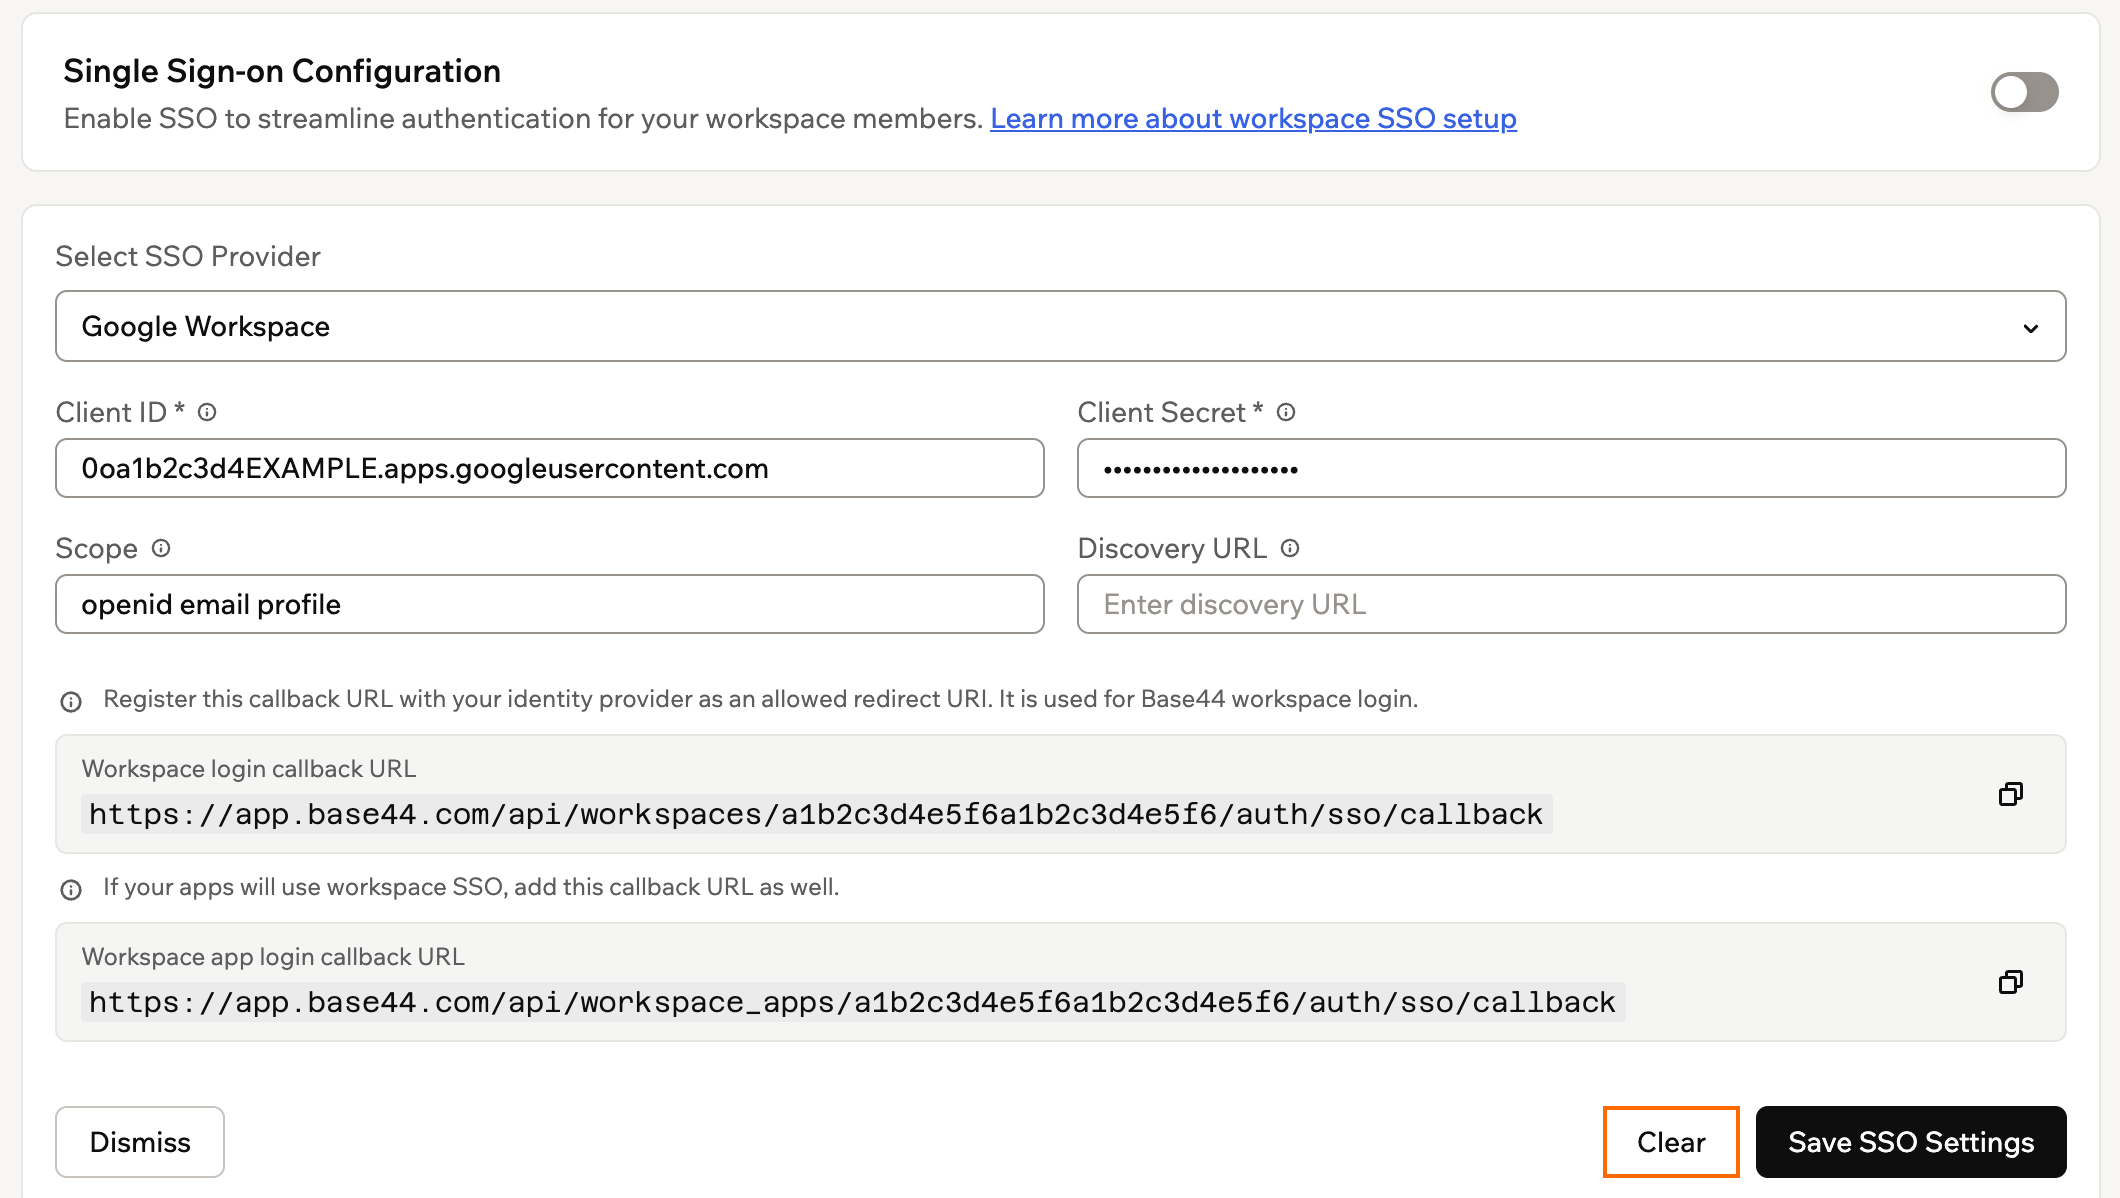
SSO 設定のクリア
- SSO設定を保存 をクリックします。
- 確認画面で 設定を削除 をクリックします。
このページは AI によって翻訳されました。最も正確で最新の情報については、英語版 を参照してください。