

הדף Secrets מופיע בלוח הבקרה ברגע שהאפליקציה משתמשת בפונקציות backend.
קבלת מפתח API
מפתח API מתפקד כמו סיסמה פרטית בין האפליקציה לשירות חיצוני. הוא מוכיח שהחשבון שלך ושומר על החיבור מאובטח. אתה יוצר את המפתח בשירות עצמו, ואז מוסיף אותו לאפליקציה. כדי לקבל מפתח API:- התחבר לשירות החיצוני, לדוגמה OpenAI, Resend או Stripe.
- פתח את הקטע Developer, API או Integrations שלו.
- צור מפתח API או אסימון חדש.
- העתק את המפתח.
- הוסף את המפתח לאפליקציה כסוד. אפשר להוסיף אותו בדף Secrets או להדביק אותו בצ’אט ה-AI.
הוספת סודות
הוסף סוד כששירות נותן לך מפתח שהאפליקציה צריכה. אם צ’אט ה-AI צריך מפתח, הוא מציג טופס שבו אפשר להזין אותו, והמפתח נשמר כסוד בשבילך. פונקציות ה-backend מוצאות כל סוד לפי השם המדויק שלו. אם צ’אט ה-AI כבר כתב פונקציה שמצפה למפתח, השתמש בשם שהוא נתן לך.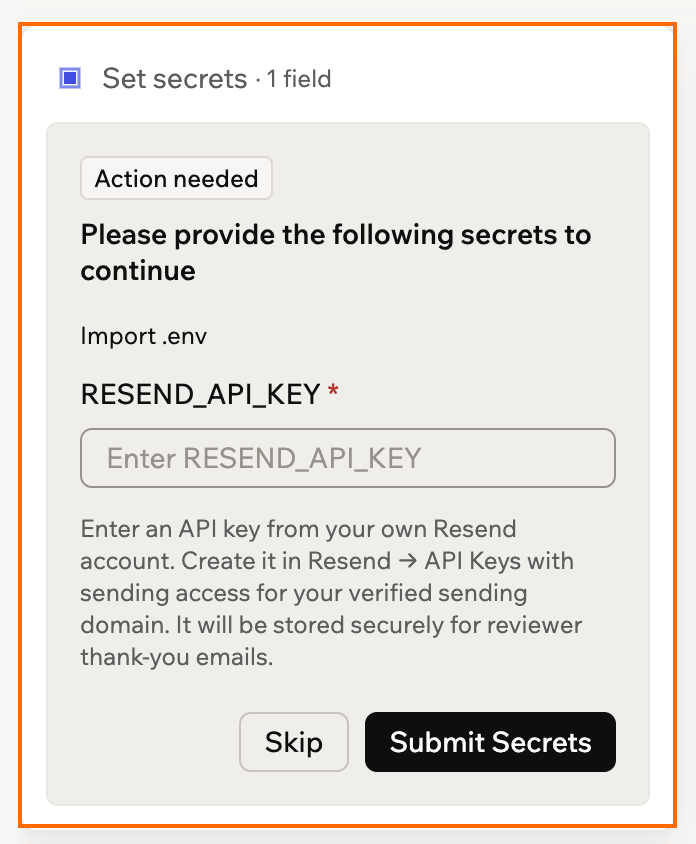
צ'אט ה-AI מבקש סוד
- עבור לעורך האפליקציה.
- לחץ על Dashboard.
- לחץ על Secrets.
- לחץ על Add Secret.
- הזן את Secret Name, לדוגמה
STRIPE_API_KEY. שמות לא יכולים להכיל רווחים, לכן השתמש בקווים תחתונים. - הדבק את המפתח ב-Secret Value.
- לחץ על Add Secret.
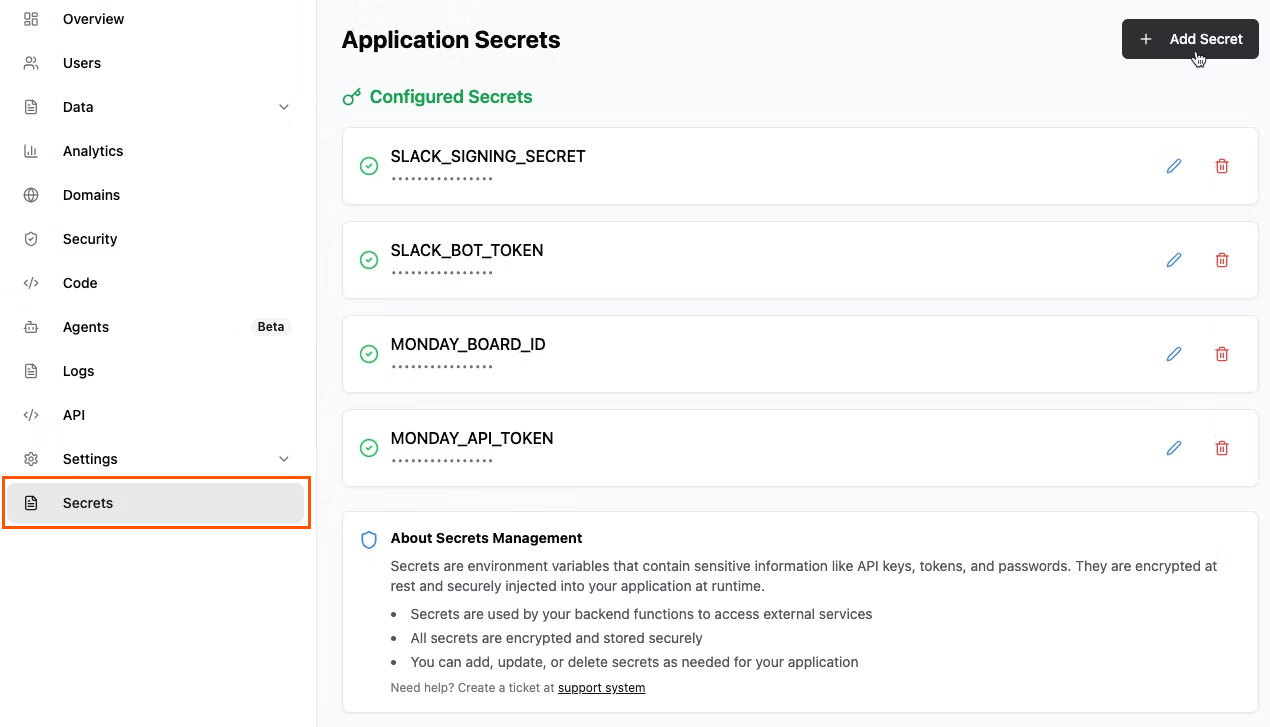
הסודות השמורים של האפליקציה
הדבקת מפתחות בצ’אט
כשאתה מדביק מפתח API בהודעה בצ’אט ה-AI, Base44 שומרת אותו כסוד בשבילך ומוציאה אותו מההודעה לפני שה-AI קורא אותה. זה קורה בכל מצבי הצ’אט. ה-AI עובד עם שם הסוד, ואף פעם לא עם המפתח עצמו. בהודעה שלך, המפתח מוחלף בשורה שמתחילה ב-”Secret detected and saved as” ומציינת את שם הסוד, כמו$STRIPE_SECRET_KEY. אחר כך הסוד מופיע בדף Secrets, ואפשר לשנות או למחוק אותו כמו כל סוד אחר.
Base44 מזהה מפתחות של OpenAI, Anthropic, Stripe, AWS, GitHub, Google ו-Slack, אסימוני בוט של Telegram ו-Discord, ו-JSON Web Tokens. מפתחות של שירותים אחרים הוסף כסודות בעצמך, במקום להדביק אותם בצ’אט.
שינוי או מחיקה של סודות
עדכן סוד כשאתה יוצר מחדש מפתח בשירות שממנו הוא מגיע. מחק אותו כשהאפליקציה כבר לא משתמשת בשירות הזה. בחר מה אתה רוצה לעשות:שינוי הערך של סוד
שינוי הערך של סוד
אפשר להחליף את הערך של סוד, אבל אי אפשר לשנות את השם שלו. כדי להשתמש בשם אחר, הוסף סוד חדש ומחק את הישן.כדי לשנות את הערך של סוד:
- עבור לעורך האפליקציה.
- לחץ על Dashboard.
- לחץ על Secrets.
- לחץ על סמל העריכה ליד הסוד.
- הדבק את הערך החדש.
- לחץ על Save.
מחיקת סוד
מחיקת סוד
המחיקה מתבצעת מיד, בלי אישור, ואי אפשר לבטל אותה. פונקציה שעדיין קוראת את הסוד לא מקבלת ערך, לכן בקש מצ’אט ה-AI להסיר או לעדכן גם את הקוד הזה.כדי למחוק סוד:
- עבור לעורך האפליקציה.
- לחץ על Dashboard.
- לחץ על Secrets.
- לחץ על סמל המחיקה ליד הסוד.
החלת השינויים
כשאתה מוסיף, משנה או מוחק סוד, פונקציות ה-backend מקבלות את השינוי אוטומטית בזמן שאתה בונה וצופה בתצוגה המקדימה. האפליקציה שפורסמה עשויה לשמור את הערכים שהיו לה בפרסום האחרון. לכן פרסם שוב את האפליקציה כדי לוודא שהאפליקציה החיה משתמשת בשינוי.שמירה על פרטיות הסודות
סודות מוצפנים ונשמרים בצורה מאובטחת, והם נשארים בשרת. פונקציות ה-backend קוראות אותם כשהן רצות, כך שהערכים המלאים לא מגיעים אף פעם לדפדפן או לאנשים שמשתמשים באפליקציה. אחרי ששמרת סוד, הערך המלא שלו נשאר מוסתר, גם ממך. כשאתה שומר ערך של 30 תווים או יותר, כמו רוב מפתחות ה-API, הדף Secrets מציג את 10 התווים הראשונים שלו. כך אפשר לדעת איזה מפתח שמור. ערכים קצרים יותר נשארים מוסתרים לגמרי. כל מי שיכול לערוך את האפליקציה יכול לראות את הרמזים האלה ולהוסיף, לשנות או למחוק את הסודות שלה. שמור עותק משלך של כל מפתח שאי אפשר ליצור מחדש.דף זה תורגם באמצעות AI. למידע המדויק והעדכני ביותר, עיין בגרסה האנגלית.