> ## Documentation Index
> Fetch the complete documentation index at: https://docs.base44.com/llms.txt
> Use this file to discover all available pages before exploring further.
> ## Agent Instructions
> Internal links on these pages omit the .md extension. Append .md to a docs page URL, or send an Accept: text/markdown header, to get that page as markdown.
# ניהול האבטחה של אפליקציות בסביבת העבודה
> סקור את האבטחה של כל האפליקציות בסביבת העבודה בלוח בקרה אחד. זהה אפליקציות בסיכון קריטי או גבוה, הרץ סריקות, בצע פעולות על אפליקציות וייצא את מלאי האפליקציות.
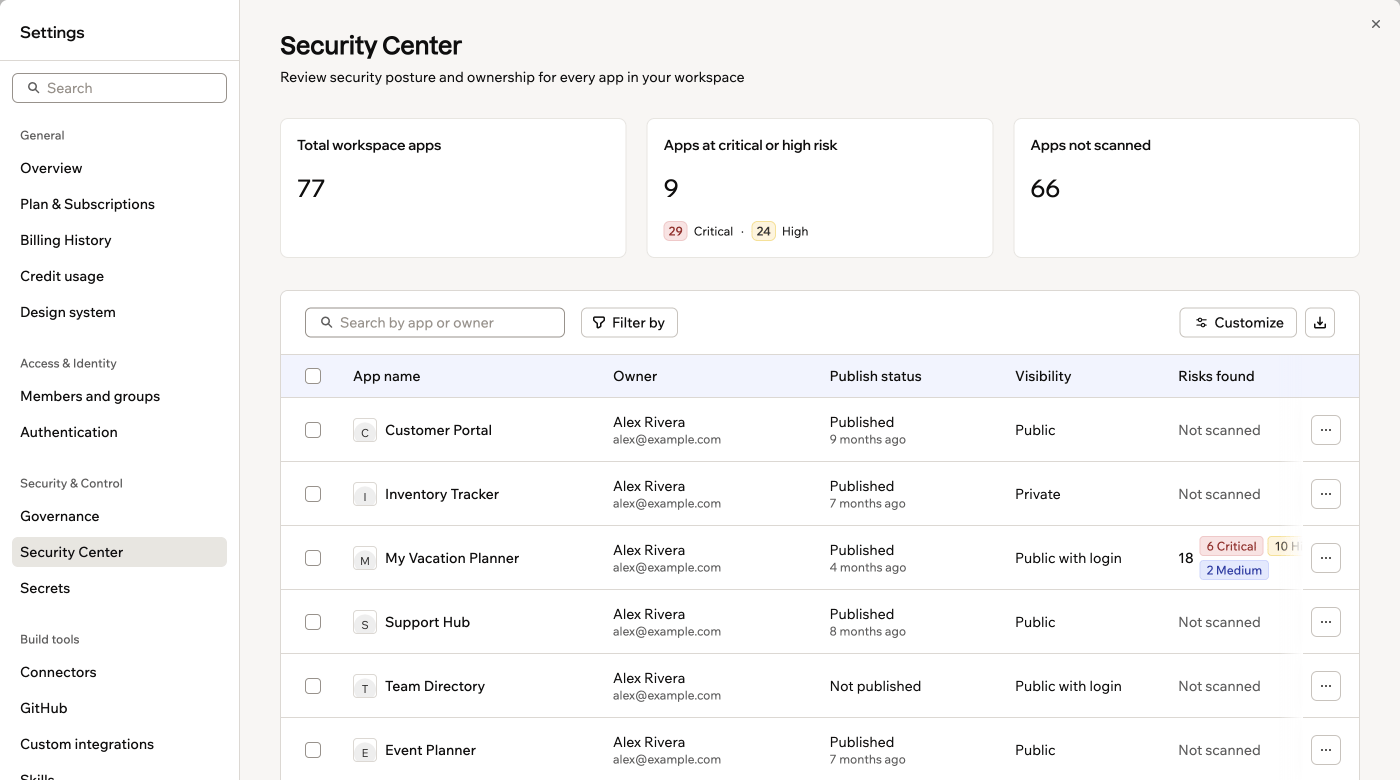
מרכז האבטחה (Security Center) מרכז עבור בעלים ומנהלים של סביבת העבודה את סקירת האבטחה של כל האפליקציות. זהה אפליקציות שדורשות תשומת לב ובדוק את סטטוס הסריקה והממצאים. אפשר גם לנהל את האפליקציות מלוח בקרה אחד.
 **לפני שמתחילים:**
* מרכז האבטחה זמין במסלול Enterprise (Business או Enterprise).
* רק בעלים ומנהלים של סביבת העבודה יכולים לגשת למרכז האבטחה.
***
## סקירת האבטחה של האפליקציות בסביבת העבודה
סקור נתוני אבטחה מפורטים של האפליקציות בסביבת העבודה. הסיכום מציג את המספר הכולל של האפליקציות, את האפליקציות בסיכון קריטי או גבוה ואת האפליקציות שלא נסרקו.
**לגישה למרכז האבטחה:**
1. לחץ על שם סביבת העבודה בפינה השמאלית התחתונה.
2. לחץ על **Settings**.
3. לחץ על **Security** תחת **Security & Control**.
כדי לסקור ממצאים מפורטים או להחיל תיקונים, פתח את **More actions** של האפליקציה ובחר **View security**.
***
## סריקת האפליקציות בסביבת העבודה
סריקות אבטחה מזהות כמה סוגי סיכונים: הרשאות נתונים, סודות חשופים, פונקציות בקאנד, תלויות של האפליקציה, קוד וכותרות אבטחה. אם חיברת tenant של Wiz, גם סיכוני Wiz יופיעו כאן. בזמן שסריקה רצה, הסטטוס שלה מתעדכן במלאי. הממצאים מופיעים בסיום הסריקה.
השתמש בחיפוש, במסננים ובמיון כדי למצוא את האפליקציות שברצונך לסרוק:
* **חיפוש:** הזן שם אפליקציה, שם בעלים או אימייל של הבעלים.
* **סינון:** סנן אפליקציות לפי **Risk level**, **Risk categories**, **Scan state**, **Visibility**, **Publish status**, **Active users (30d)**, **Has SSO** או **Has publish request**.
* **מיון:** מיין אפליקציות לפי **App name**, **Publish status**, **Risks found**, **Last scan**, **Last active** או **Has publish request**.
לחץ על **Customize** כדי להציג, להסתיר או לסדר מחדש עמודות. כברירת מחדל, 9 עמודות מוסתרות: 7 עמודות קטגוריות הסיכון, **Collaborators** ו-**Has SSO**. המסננים ובחירת העמודות נשמרים גם אחרי טעינה מחדש של הדף.
**לסריקת אפליקציות בסביבת העבודה:**
1. מצא את האפליקציה או האפליקציות שברצונך לסרוק.
2. בחר מה לעשות:
* **סריקת אפליקציה אחת:** העבר את העכבר מעל האפליקציה ולחץ על **Scan**.
* **סריקה מרובה:** בחר את האפליקציות לסריקה, או לחץ על **Select all apps**. לאחר מכן לחץ על **Run scan**.
סריקה מרובה רצה על עד 20 אפליקציות בכל פעם. כדי לסרוק יותר אפליקציות, הרץ את הסריקה בקבוצות. בכל רגע יכולה לרוץ בסביבת העבודה רק סריקה מרובה אחת.
***
## ביצוע פעולות על אפליקציות
השתמש במלאי האפליקציות כדי לסקור ממצאים מפורטים ולפתוח אפליקציות או לצפות בהן בתצוגה מקדימה. אפשר גם להעביר בעלות ולבטל פרסום של אפליקציות שפורסמו.
מכל שורת אפליקציה, אפשר:
* ללחוץ על שם האפליקציה כדי לפתוח את סקירת סביבת העבודה שלה.
* לפתוח את **More actions** ולבחור **View security** כדי לסקור ממצאים מפורטים או להחיל תיקונים.
* לבחור **Go to app preview** כדי לפתוח את התצוגה המקדימה של האפליקציה.
* לבחור **Transfer ownership** כדי להעביר את האפליקציה לחבר זכאי אחר בסביבת העבודה.
* באפליקציות שפורסמו, לבחור **Unpublish** כדי להוריד את האפליקציה מהאוויר מיד.
רק חברי סביבת עבודה בתפקיד **Owner**, **Admin** או **Editor** יכולים לקבל בעלות על אפליקציה. הבעלות מועברת מיד, והבעלים הנוכחי נשאר משתף פעולה כברירת מחדל.
ביטול פרסום מרובה תומך בעד 20 אפליקציות בכל פעם. בכל רגע יכול לרוץ בסביבת העבודה רק ביטול פרסום מרובה אחד.
***
## ייצוא מלאי האפליקציות
ייצא את המלאי כקובץ CSV. כך אפשר לסקור או לשתף את נתוני האבטחה של סביבת העבודה מחוץ למרכז האבטחה.
המלאי כולל עבור כל אפליקציה:
* רמת סיכון ופירוט לפי חומרה
* סטטוס סריקה ומועד הסריקה האחרונה
* בעלים
* נראות
* סטטוס פרסום
* תחומי האבטחה שנסרקו
**לייצוא המלאי:**
1. החל את המסננים שברצונך לכלול.
2. לחץ על **Export inventory as CSV**.
3. בחר היקף:
* **All apps**
* **Current filter**
* **Selected apps**
הקובץ המיוצא מכיל את האפליקציות שנכללות בהיקף שבחרת.
***
## שאלות נפוצות
מרכז האבטחה מספק תצוגה של כל סביבת העבודה, להשוואת סיכונים ולניהול כמה אפליקציות. דף **Security** של אפליקציה מציג ממצאים מפורטים עבור אותה אפליקציה ומאפשר להחיל תיקונים.
לא הושלמה עבורה אף סריקת אבטחה, ולכן אין עדיין ממצאים. הרץ סריקה ממרכז האבטחה או מדף **Security** של האפליקציה כדי לקבל תוצאות.
דף זה תורגם באמצעות AI. למידע המדויק והעדכני ביותר, עיין ב[גרסה האנגלית](/).
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.