> ## Documentation Index
> Fetch the complete documentation index at: https://docs.base44.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Utiliser les jetons d'accès personnels
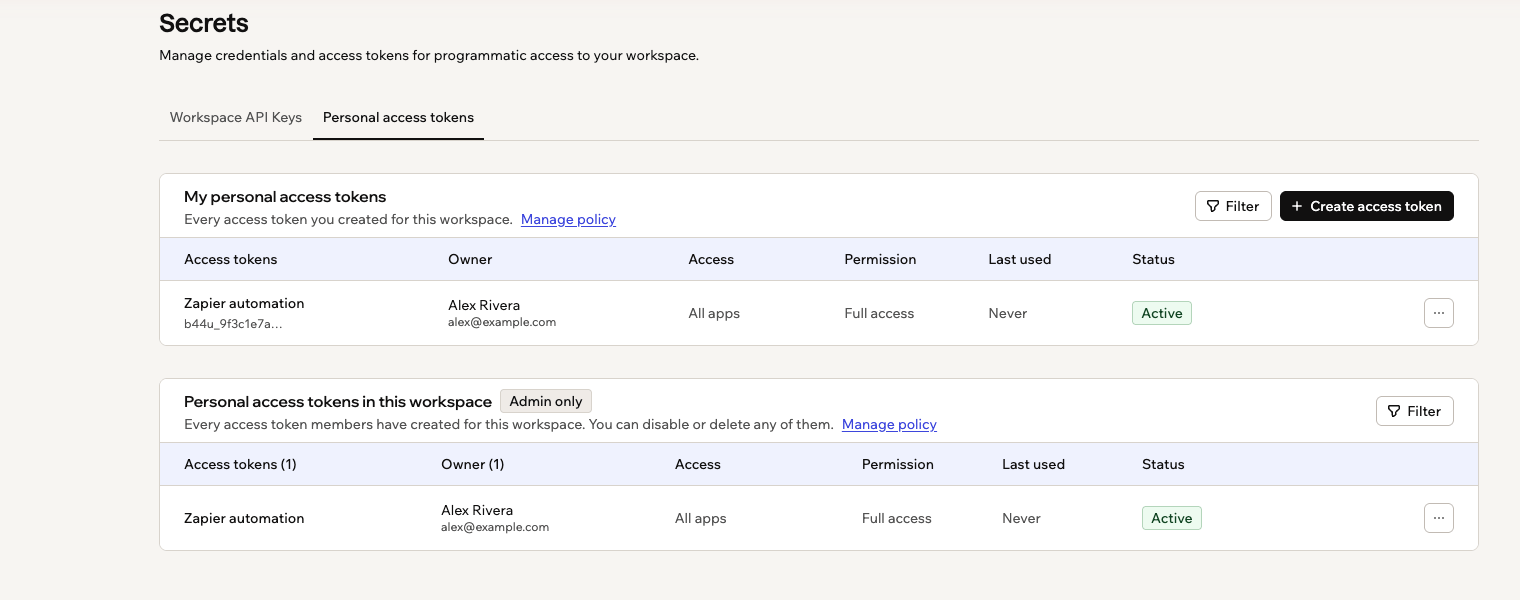
> Créez un jeton d'accès personnel pour qu'un script, une automatisation ou un outil externe puisse atteindre vos apps Base44 avec vos propres autorisations, et gérez-le depuis Secrets.
**Vous utilisez déjà une clé d'API de compte ?**
Les jetons d'accès personnels remplacent les clés d'API de compte, et à partir du **15 octobre 2026**, vous ne pouvez plus utiliser de clé d'API de compte. Le basculement est rapide : créez un jeton, puis changez une ligne dans ce qui utilise l'ancienne clé. Voir [passer des clés d'API de compte](#moving-from-account-api-keys).
Parfois, vous voulez que quelque chose en dehors de Base44 travaille avec votre app : un script qui ajoute les commandes de ce matin, un outil d'automatisation comme Zapier ou Make, ou un assistant IA qui lit vos données. Un jeton d'accès personnel est la façon de le laisser entrer.
Considérez-le comme une clé qui vous représente. Tout ce qui détient le jeton peut faire ce que vous pouvez faire, et rien de plus, donc un jeton ne peut pas atteindre une app à laquelle vous n'avez pas accès. Cela signifie aussi que vous devez le traiter comme un mot de passe : ne le collez jamais dans un endroit public, un document partagé ou le code de votre app.
Chaque jeton appartient à un seul workspace, donc créez-le dans le workspace dont vous voulez atteindre les apps. Il vaut la peine de créer un jeton séparé pour chaque outil que vous connectez : quand l'un d'eux doit être coupé, les autres continuent de fonctionner, et le nom dans votre liste vous indique ce que vous êtes en train de couper.
Deux choses valent la peine d'être connues avant de vous fier à un jeton. Un jeton cesse de fonctionner si vous quittez le workspace, et l'administrateur de votre workspace peut voir qu'il existe et le désactiver, sans jamais voir sa valeur.
Un jeton vous appartient personnellement, il convient donc à vos propres scripts et outils. Si toute votre équipe s'appuie sur une intégration, utilisez plutôt une clé d'API de workspace, pour qu'elle continue de fonctionner quand les personnes vont et viennent. Voir [gérer les secrets du workspace](/fr/Enterprise/workspace-secrets).
 ***
## Créer un jeton d'accès
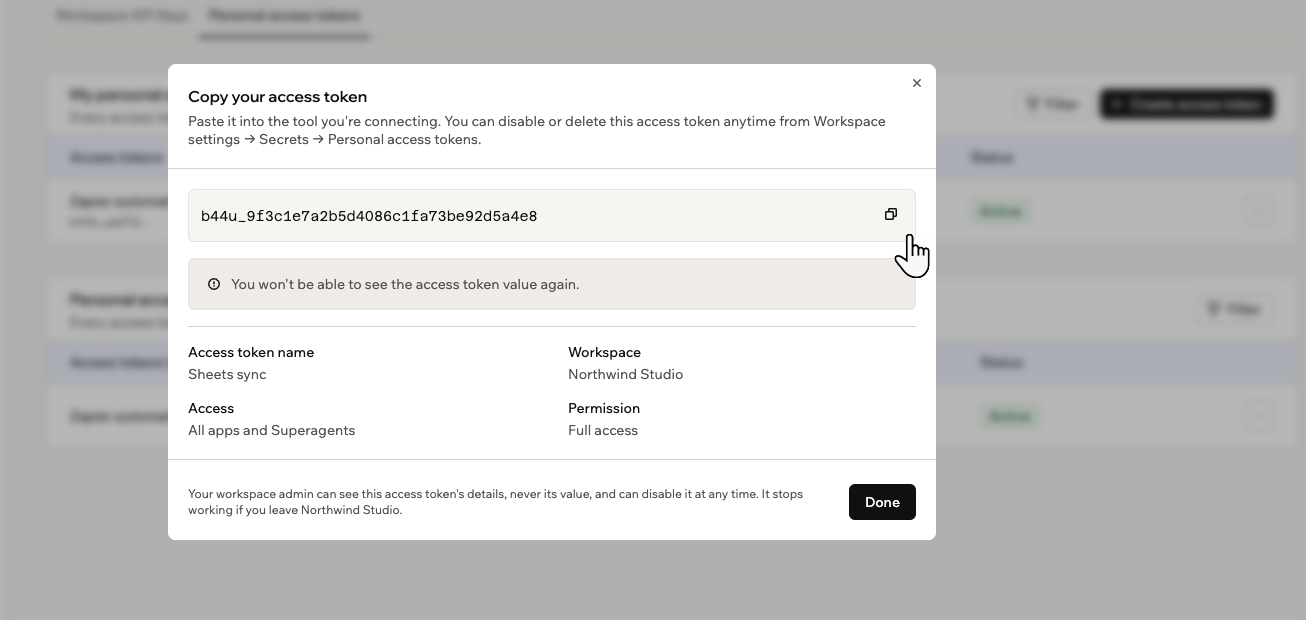
Vous décidez ce que chaque jeton est autorisé à faire au moment où vous le créez, et Base44 vous en montre la valeur une seule fois.
Copiez votre jeton d'accès dès que vous le créez et stockez-le dans un endroit sûr. Base44 n'affiche jamais à nouveau la valeur, donc si vous la perdez, vous devez créer un nouveau jeton.
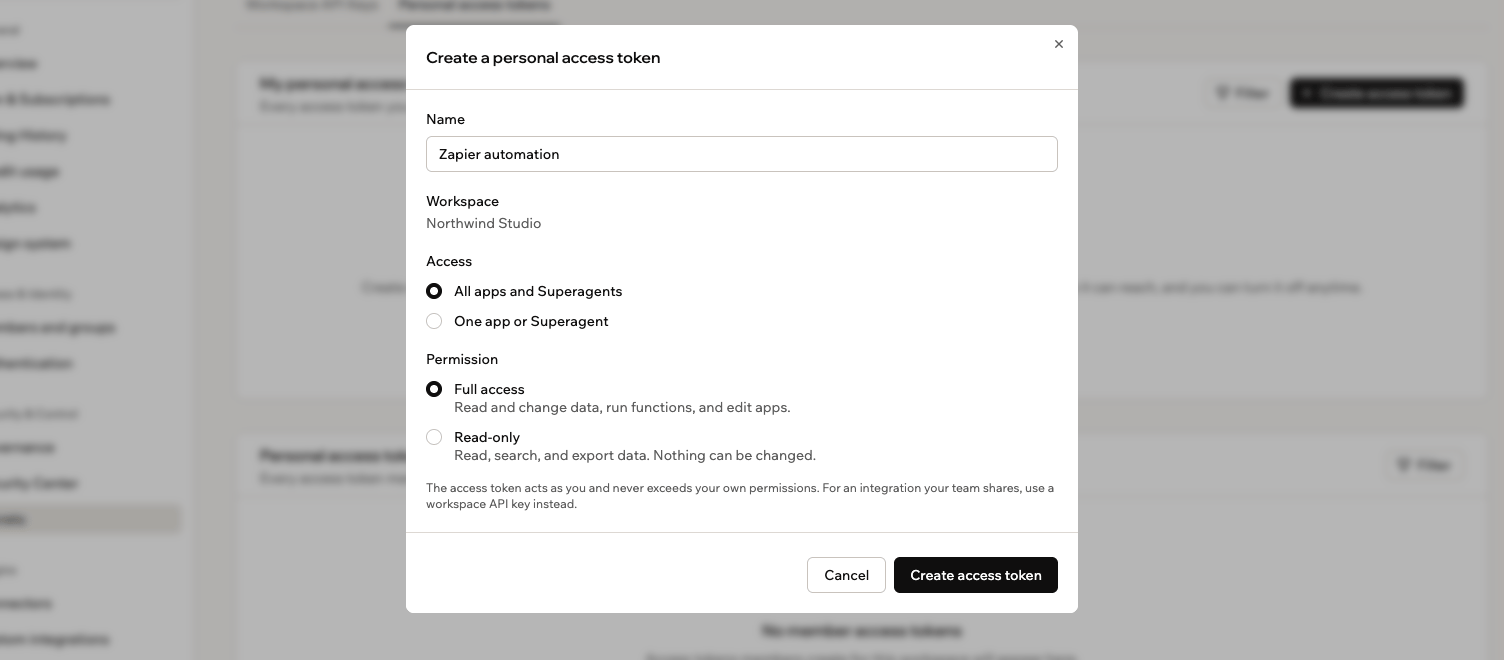 **Pour créer un jeton d'accès personnel :**
1. Dans votre workspace, cliquez sur le nom du workspace en bas à gauche, puis cliquez sur **Settings**.
2. Cliquez sur **Secrets** dans la barre latérale.
3. Cliquez sur l'onglet **Personal access tokens**.
4. Cliquez sur **Create access token**.
5. Saisissez un **Access token name** qui décrit à quoi sert le jeton, comme l'outil que vous connectez.
6. Sous **Access**, choisissez ce que le jeton peut atteindre :
* **All apps and Superagents:** Tout dans le workspace que vous pouvez atteindre.
* **One app or Superagent:** Recherchez l'app ou le Superagent que vous voulez, puis sélectionnez-le.
7. Sous **Permission**, choisissez ce que le jeton peut faire :
* **Full access:** Lire et modifier les données, exécuter des fonctions et modifier des apps.
* **Read-only:** Lire, rechercher et exporter des données. Rien ne peut être modifié.
8. Cliquez sur **Create access token**.
9. Cliquez sur l'icône **Copy** à côté de la valeur, collez le jeton dans l'outil que vous connectez, puis cliquez sur **Done**.
 ***
## Utiliser votre jeton dans une requête
Ce que vous connectez doit envoyer votre jeton avec chaque requête, pour que Base44 sache que la requête vient de vous. Il va dans une ligne appelée en-tête, et il ressemble à ceci :
```bash theme={null}
Authorization: Bearer YOUR_PERSONAL_ACCESS_TOKEN
```
La plupart des outils ont un champ pour cela, souvent intitulé Authorization, Bearer token ou API token. Si vous écrivez la requête vous-même, une requête complète ressemble à ceci :
```bash theme={null}
curl --request GET \
--url https://app.base44.com/api/apps/{app_id}/entities/{entity_name} \
--header 'Authorization: Bearer YOUR_PERSONAL_ACCESS_TOKEN'
```
Remplacez `YOUR_PERSONAL_ACCESS_TOKEN` par votre propre jeton, sinon la requête échoue. Vous n'avez pas à taper tout cela à partir de zéro : ouvrez la référence de l'API de votre app dans votre éditeur d'app, et elle affiche la même requête avec vos jetons listés, prête à copier.
Les clés d'API de compte utilisaient un en-tête différent, `api_key: YOUR_API_KEY`. Si vous mettez à jour quelque chose qui fonctionne déjà, remplacez toute la ligne, pas seulement la valeur. Un jeton envoyé sous l'ancien en-tête est rejeté.
***
## Passer des clés d'API de compte
Base44 remplace les clés d'API de compte par des jetons d'accès personnels, donc toute personne qui en utilise une doit basculer. Si vous avez déjà copié une clé d'API depuis les paramètres de votre compte, cette clé est une clé d'API de compte, et à partir du **15 octobre 2026**, vous ne pouvez plus en utiliser une.
Un jeton d'accès personnel fait le même travail, et 2 choses changent quand vous en échangez un contre l'autre :
* **D'où vient l'identifiant :** Au lieu d'une clé qui atteignait tout ce que vous pouviez atteindre, vous créez un jeton dans **Secrets** et choisissez ce qu'il peut toucher.
* **L'en-tête dans lequel il voyage :** `Authorization: Bearer` remplace `api_key`. Mettez à jour à la fois l'en-tête et la valeur, car un jeton envoyé sous l'ancien en-tête est rejeté.
Côte à côte, la ligne d'en-tête change comme ceci :
```bash theme={null}
# Avant, avec une clé d'API de compte
api_key: YOUR_API_KEY
# Après, avec un jeton d'accès personnel
Authorization: Bearer YOUR_PERSONAL_ACCESS_TOKEN
```
**Pour migrer un script vers un jeton d'accès personnel :**
1. Dans votre workspace, cliquez sur le nom du workspace en bas à gauche, puis cliquez sur **Settings**.
2. Cliquez sur **Secrets** dans la barre latérale, puis cliquez sur l'onglet **Personal access tokens**.
3. Cliquez sur **Create access token**, et donnez au jeton uniquement l'accès et l'autorisation dont ce script a réellement besoin.
4. Cliquez sur l'icône **Copy** à côté de la valeur, puis cliquez sur **Done**. Base44 n'affiche jamais à nouveau la valeur.
5. Remplacez la clé dans votre script par la valeur du jeton.
6. Changez l'en-tête de la requête de `api_key: YOUR_API_KEY` à `Authorization: Bearer YOUR_PERSONAL_ACCESS_TOKEN`.
7. Exécutez le script pour confirmer qu'il fonctionne, puis supprimez l'ancienne clé d'API de compte.
Pendant que vous y êtes, donnez au jeton moins de pouvoir que l'ancienne clé n'en avait. Si un script ne fait que lire des données, mettez-le en **Read-only**, et s'il ne touche qu'à une app, pointez-le sur cette app. Ainsi, un jeton divulgué ne peut pas être utilisé pour changer quoi que ce soit.
***
## Gérer un jeton
Vos jetons sont listés sous **My personal access tokens**, avec ce que chacun peut atteindre, ce qu'il peut faire, quand il a été utilisé pour la dernière fois, et s'il est activé. Si la liste devient longue, cliquez sur **Filter** pour la restreindre par autorisation, dernière utilisation ou statut.
Désactiver est le choix sûr quand quelque chose semble anormal, car tout ce qui utilise ce jeton s'arrête d'un coup et vous pouvez le réactiver ensuite. Supprimer est permanent, gardez-le donc pour un outil dont vous avez fini. L'exception est un jeton qui a été exposé, dans une capture d'écran, un fichier partagé ou un dépôt public : supprimez celui-là plutôt que de le désactiver, puis créez un remplaçant, car la suppression rend l'ancienne valeur inutilisable immédiatement.
**Pour gérer un jeton :**
1. Dans votre workspace, cliquez sur le nom du workspace en bas à gauche, puis cliquez sur **Settings**.
2. Cliquez sur **Secrets** dans la barre latérale, puis cliquez sur l'onglet **Personal access tokens**.
3. À côté du jeton que vous voulez changer, cliquez sur l'icône **More actions** .
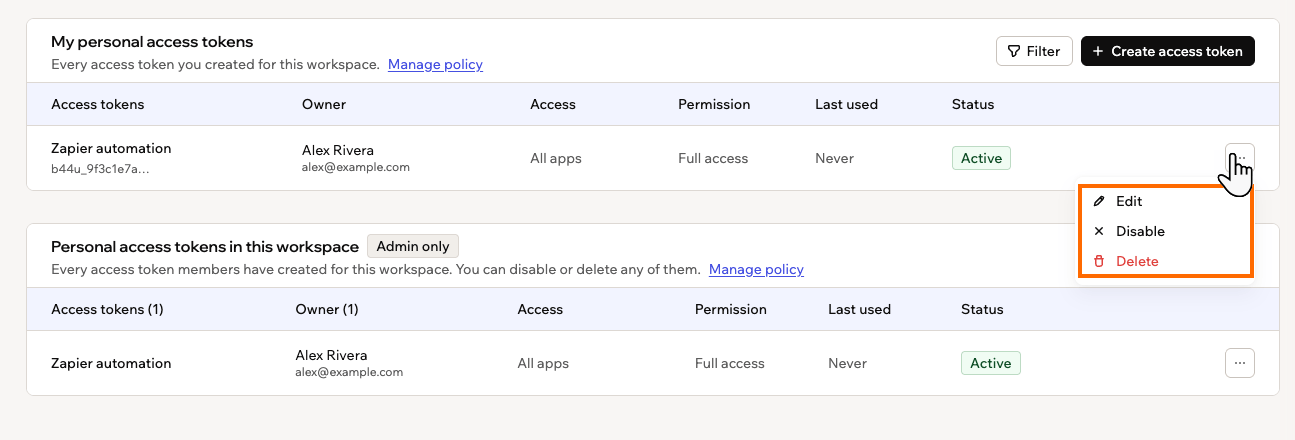 Puis choisissez ce que vous voulez faire :
Cliquez sur **Edit**, mettez à jour le nom, l'accès ou l'autorisation, puis cliquez sur **Save**. La valeur du jeton elle-même ne change jamais, donc ce qui l'utilise continue de fonctionner.
Cliquez sur **Disable**, puis cliquez à nouveau sur **Disable** pour confirmer. Tout ce qui utilise le jeton cesse de fonctionner jusqu'à ce que vous le réactiviez, et le jeton s'affiche comme **Disabled** dans votre liste.
Un jeton désactivé propose **Enable** dans le même menu. Si votre workspace a durci sa politique depuis la création du jeton, vous ne pouvez pas le réactiver tant que le jeton ne correspond pas à nouveau à la politique.
Cliquez sur **Delete**, puis cliquez à nouveau sur **Delete** pour confirmer. Tout ce qui utilise le jeton cesse de fonctionner immédiatement, et cela ne peut pas être annulé.
***
## Si votre workspace limite les jetons
Certains workspaces décident si les jetons peuvent être utilisés du tout, et ce qu'un jeton peut faire. Si vous êtes administrateur de workspace, voir [gérer les secrets du workspace](/fr/Enterprise/workspace-secrets) pour définir cette politique. En tant que membre, vous y serez confronté de l'une de ces façons :
* **Personal access tokens are blocked in this workspace :** Aucun jeton de membre ne peut atteindre les apps ou les données du workspace. Les jetons existants sont suspendus jusqu'à ce qu'un administrateur les réactive.
* **Doesn't meet policy :** Le jeton était autorisé quand vous l'avez créé, mais la politique a changé depuis. Il continue de fonctionner jusqu'à ce que quelqu'un le désactive, et l'infobulle indique quelle partie de la politique il ne respecte pas.
* **Not allowed by workspace policy :** Une autorisation ou une option d'accès que vous ne pouvez pas choisir, car la politique ne le permet pas.
Si un jeton dont vous avez besoin est bloqué, ou si une option que vous voulez est grisée, demandez à l'administrateur de votre workspace au sujet de la politique. Il peut l'assouplir, ou réactiver un jeton spécifique pour vous.
Cette page a été traduite à l'aide de l'IA. Pour les informations les plus précises et à jour, consultez la [version anglaise](/).